Tour do aplicativo de exemplo

Um tour tela a tela do app de administração de exemplo que vem com o SQLly Embedded: status e licenciamento, perfis e conexões, rótulos, usuários e como iniciar o SQLly.

O pacote inclui um pequeno aplicativo de administração (sample-app/, Node.js 20+, sem dependências) que exercita tudo o que o SQLly Embedded consegue fazer. Ele faz o papel de seu aplicativo: um lado de administração para perfis, etiquetas e usuários, e um lado de usuário que autentica pessoas e abre o SQLly. Cada tela abaixo é uma camada fina sobre uma ou duas API de gerenciamento , que são nomeadas abaixo de cada captura de tela para que você veja o que o seu próprio aplicativo chamaria.

Estas capturas de tela vêm de uma ponte real vinculada a uma licença de teste, com um banco de dados SQL Server Northwind por trás dela.

Login de administrador
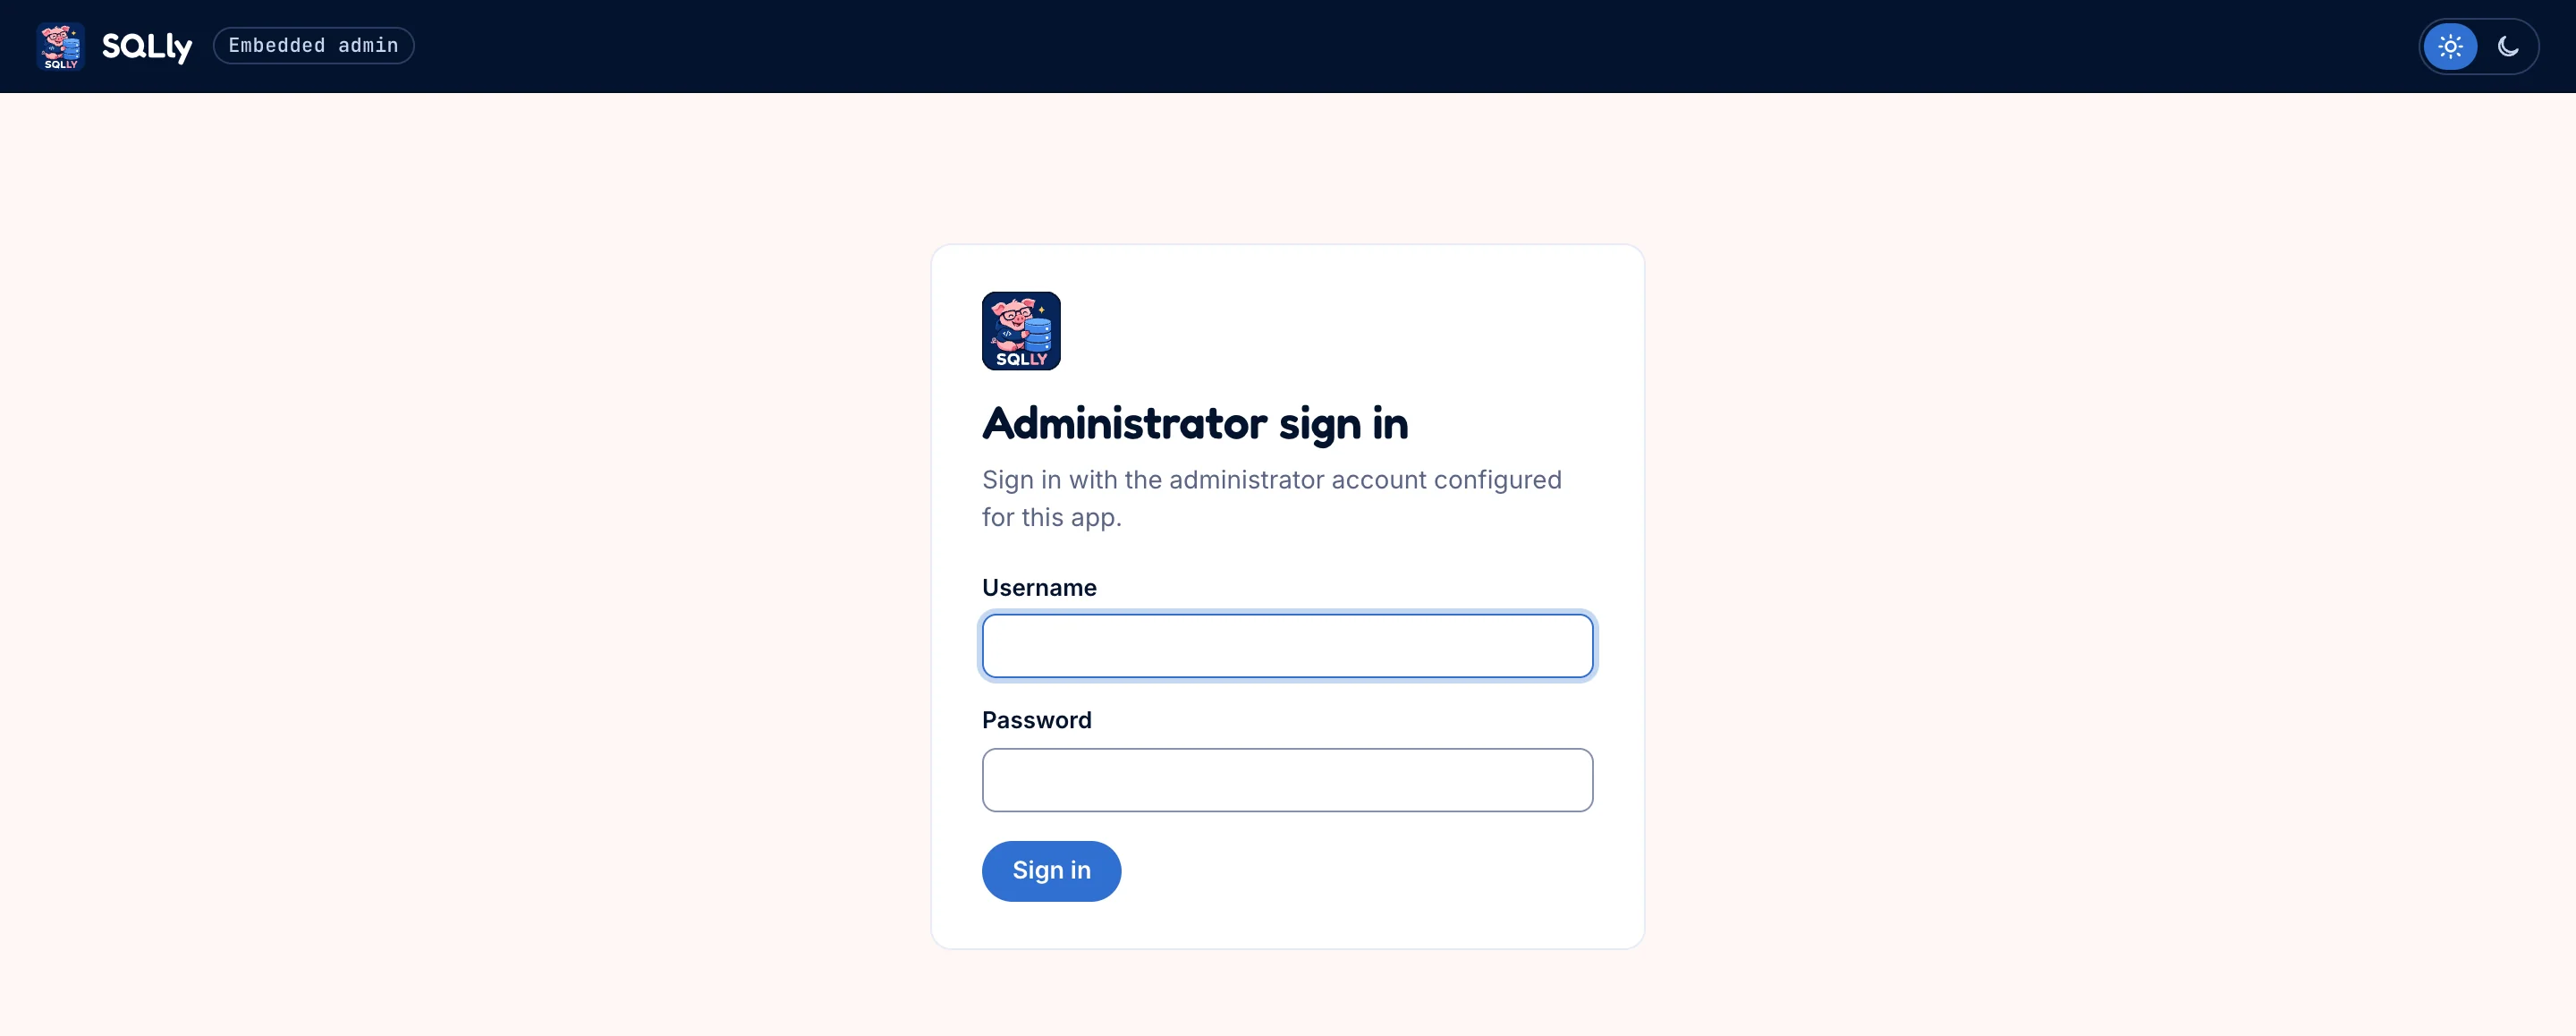
O cartão de login de Administrador do aplicativo de exemplo com campos de nome de usuário e senha
O lado do administrador está em /admin. A conta padrão é sqlly-admin / GoodLittlePiggy, e o aplicativo se recusa a escutar além do loopback até que você o altere em sample-app/config.json.

Status e licenciamento

Status é GET /manage/status renderizado como uma página. Uma ponte iniciada sem uma chave ou arquivo de licença é sem licença: você já pode construir e testar perfis, mas o SQLly não será iniciado até que a instalação esteja vinculada.
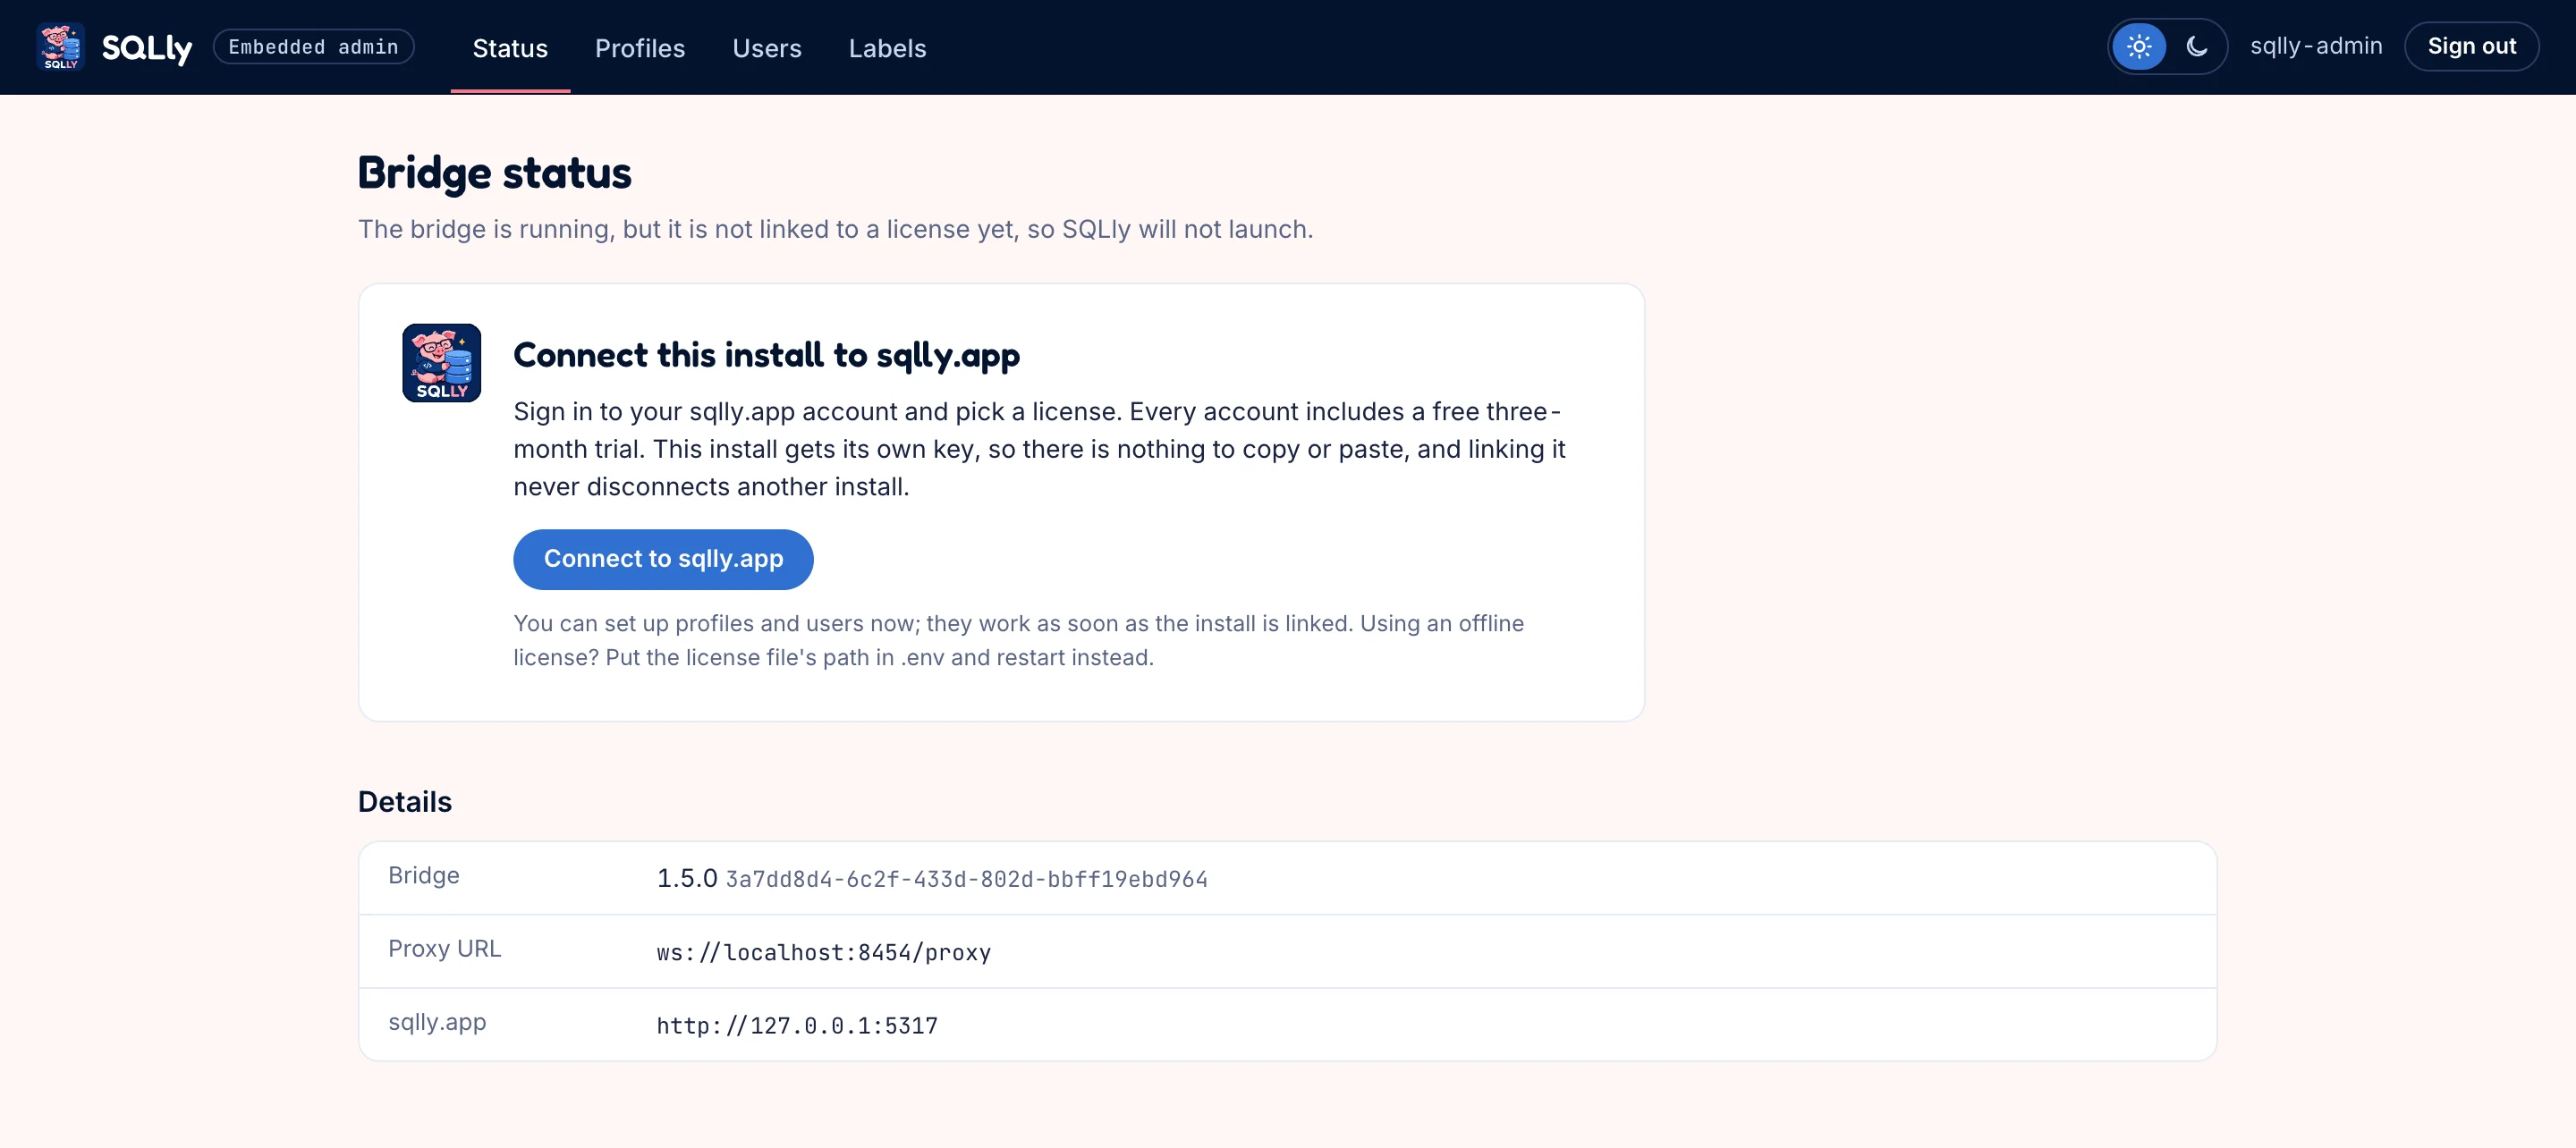
Página de status da ponte dizendo que a ponte está em execução, mas não vinculada a uma licença, com um botão Conectar ao sqlly.app
Sem licença: o cartão Conectar esta instalação ao sqlly.app inicia o fluxo de link.

Conecte-se ao sqlly.app solicita ao sqlly.app um código de link (POST /api/embedded/links) e o mostra. Abra o sqlly.app para aprovar leva o proprietário da licença ao sqlly.app, onde ele confirma o mesmo código e escolhe uma licença:
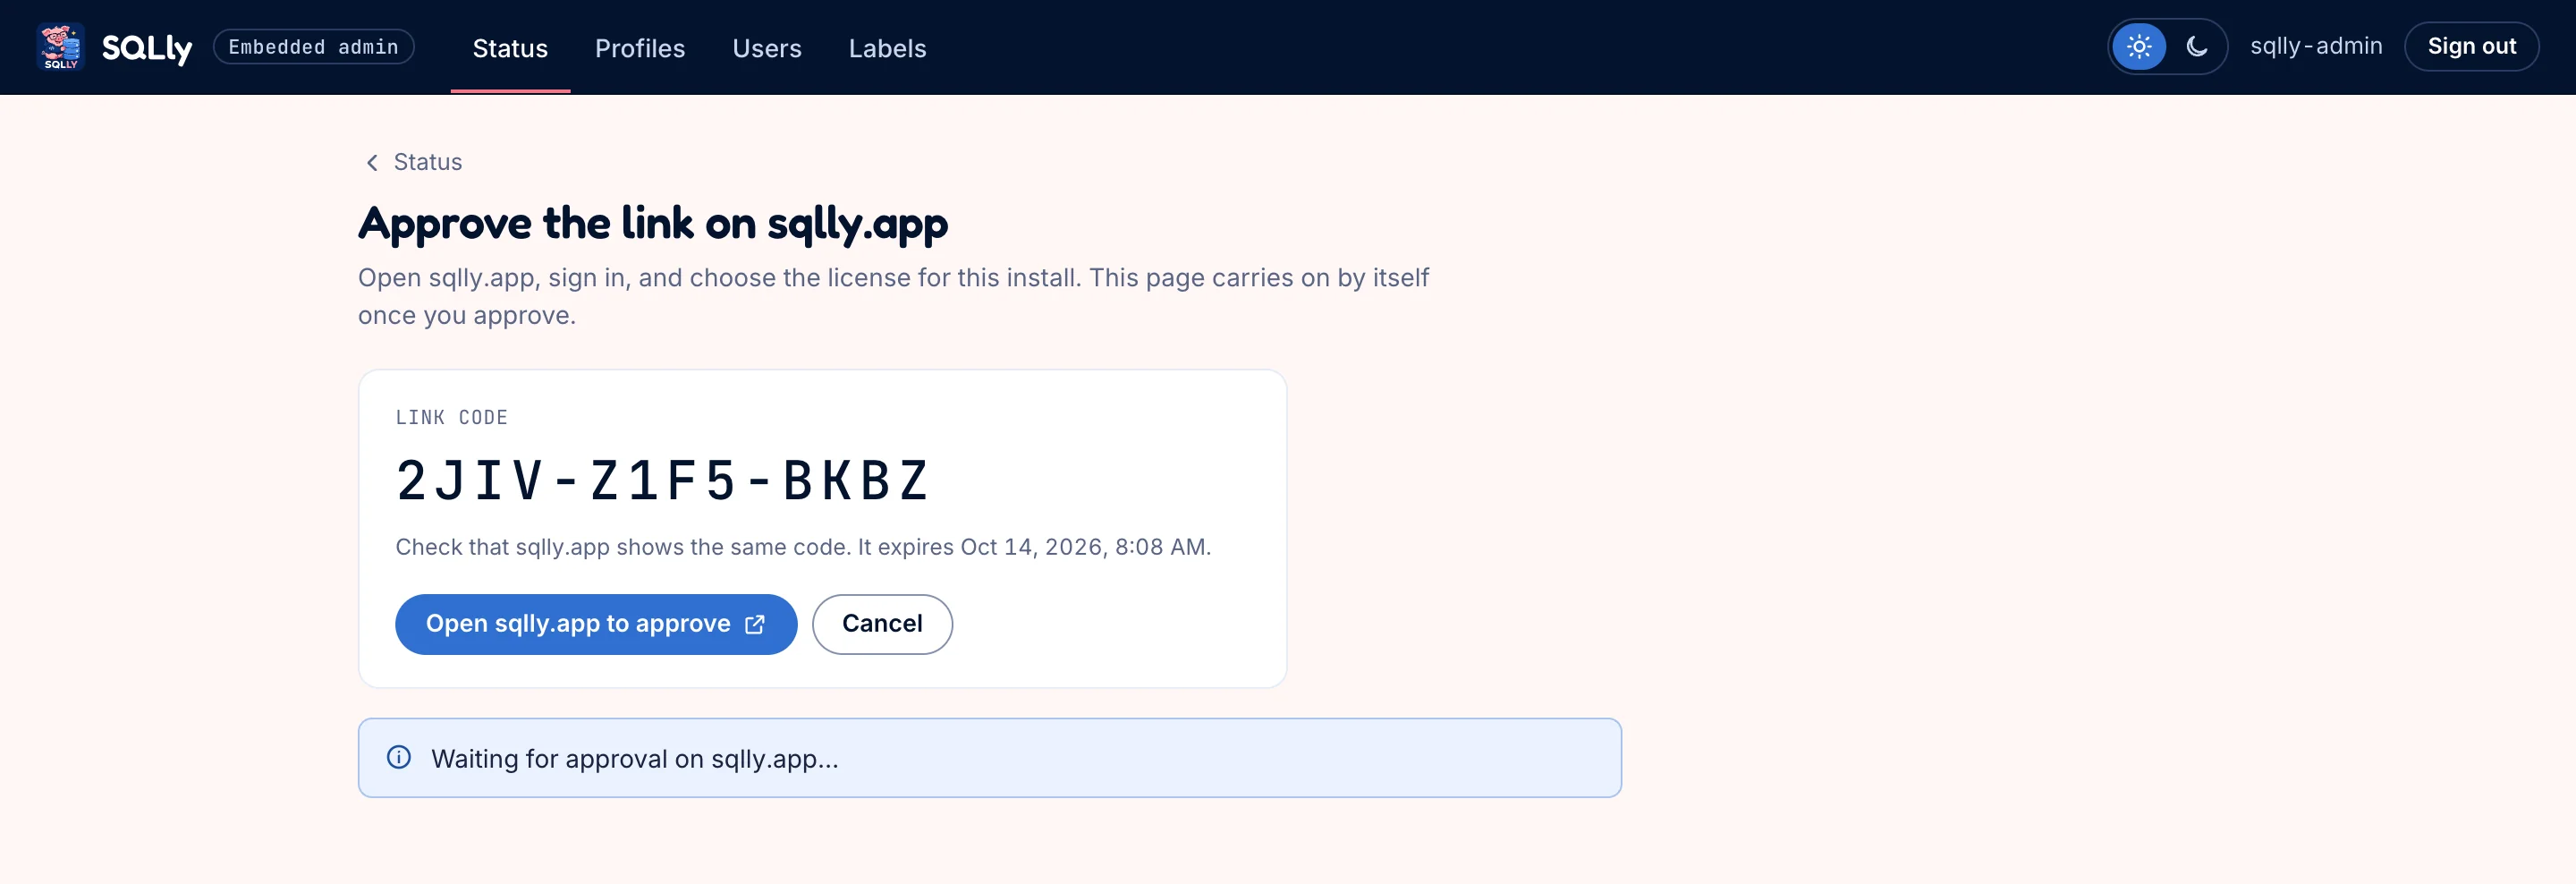
O aplicativo de exemplo mostrando um grande código de link com um botão Abrir sqlly.app para aprovar, aguardando aprovação
O app de administração mostra o código e faz polling do sqlly.app em segundo plano (POST /api/embedded/links/token).
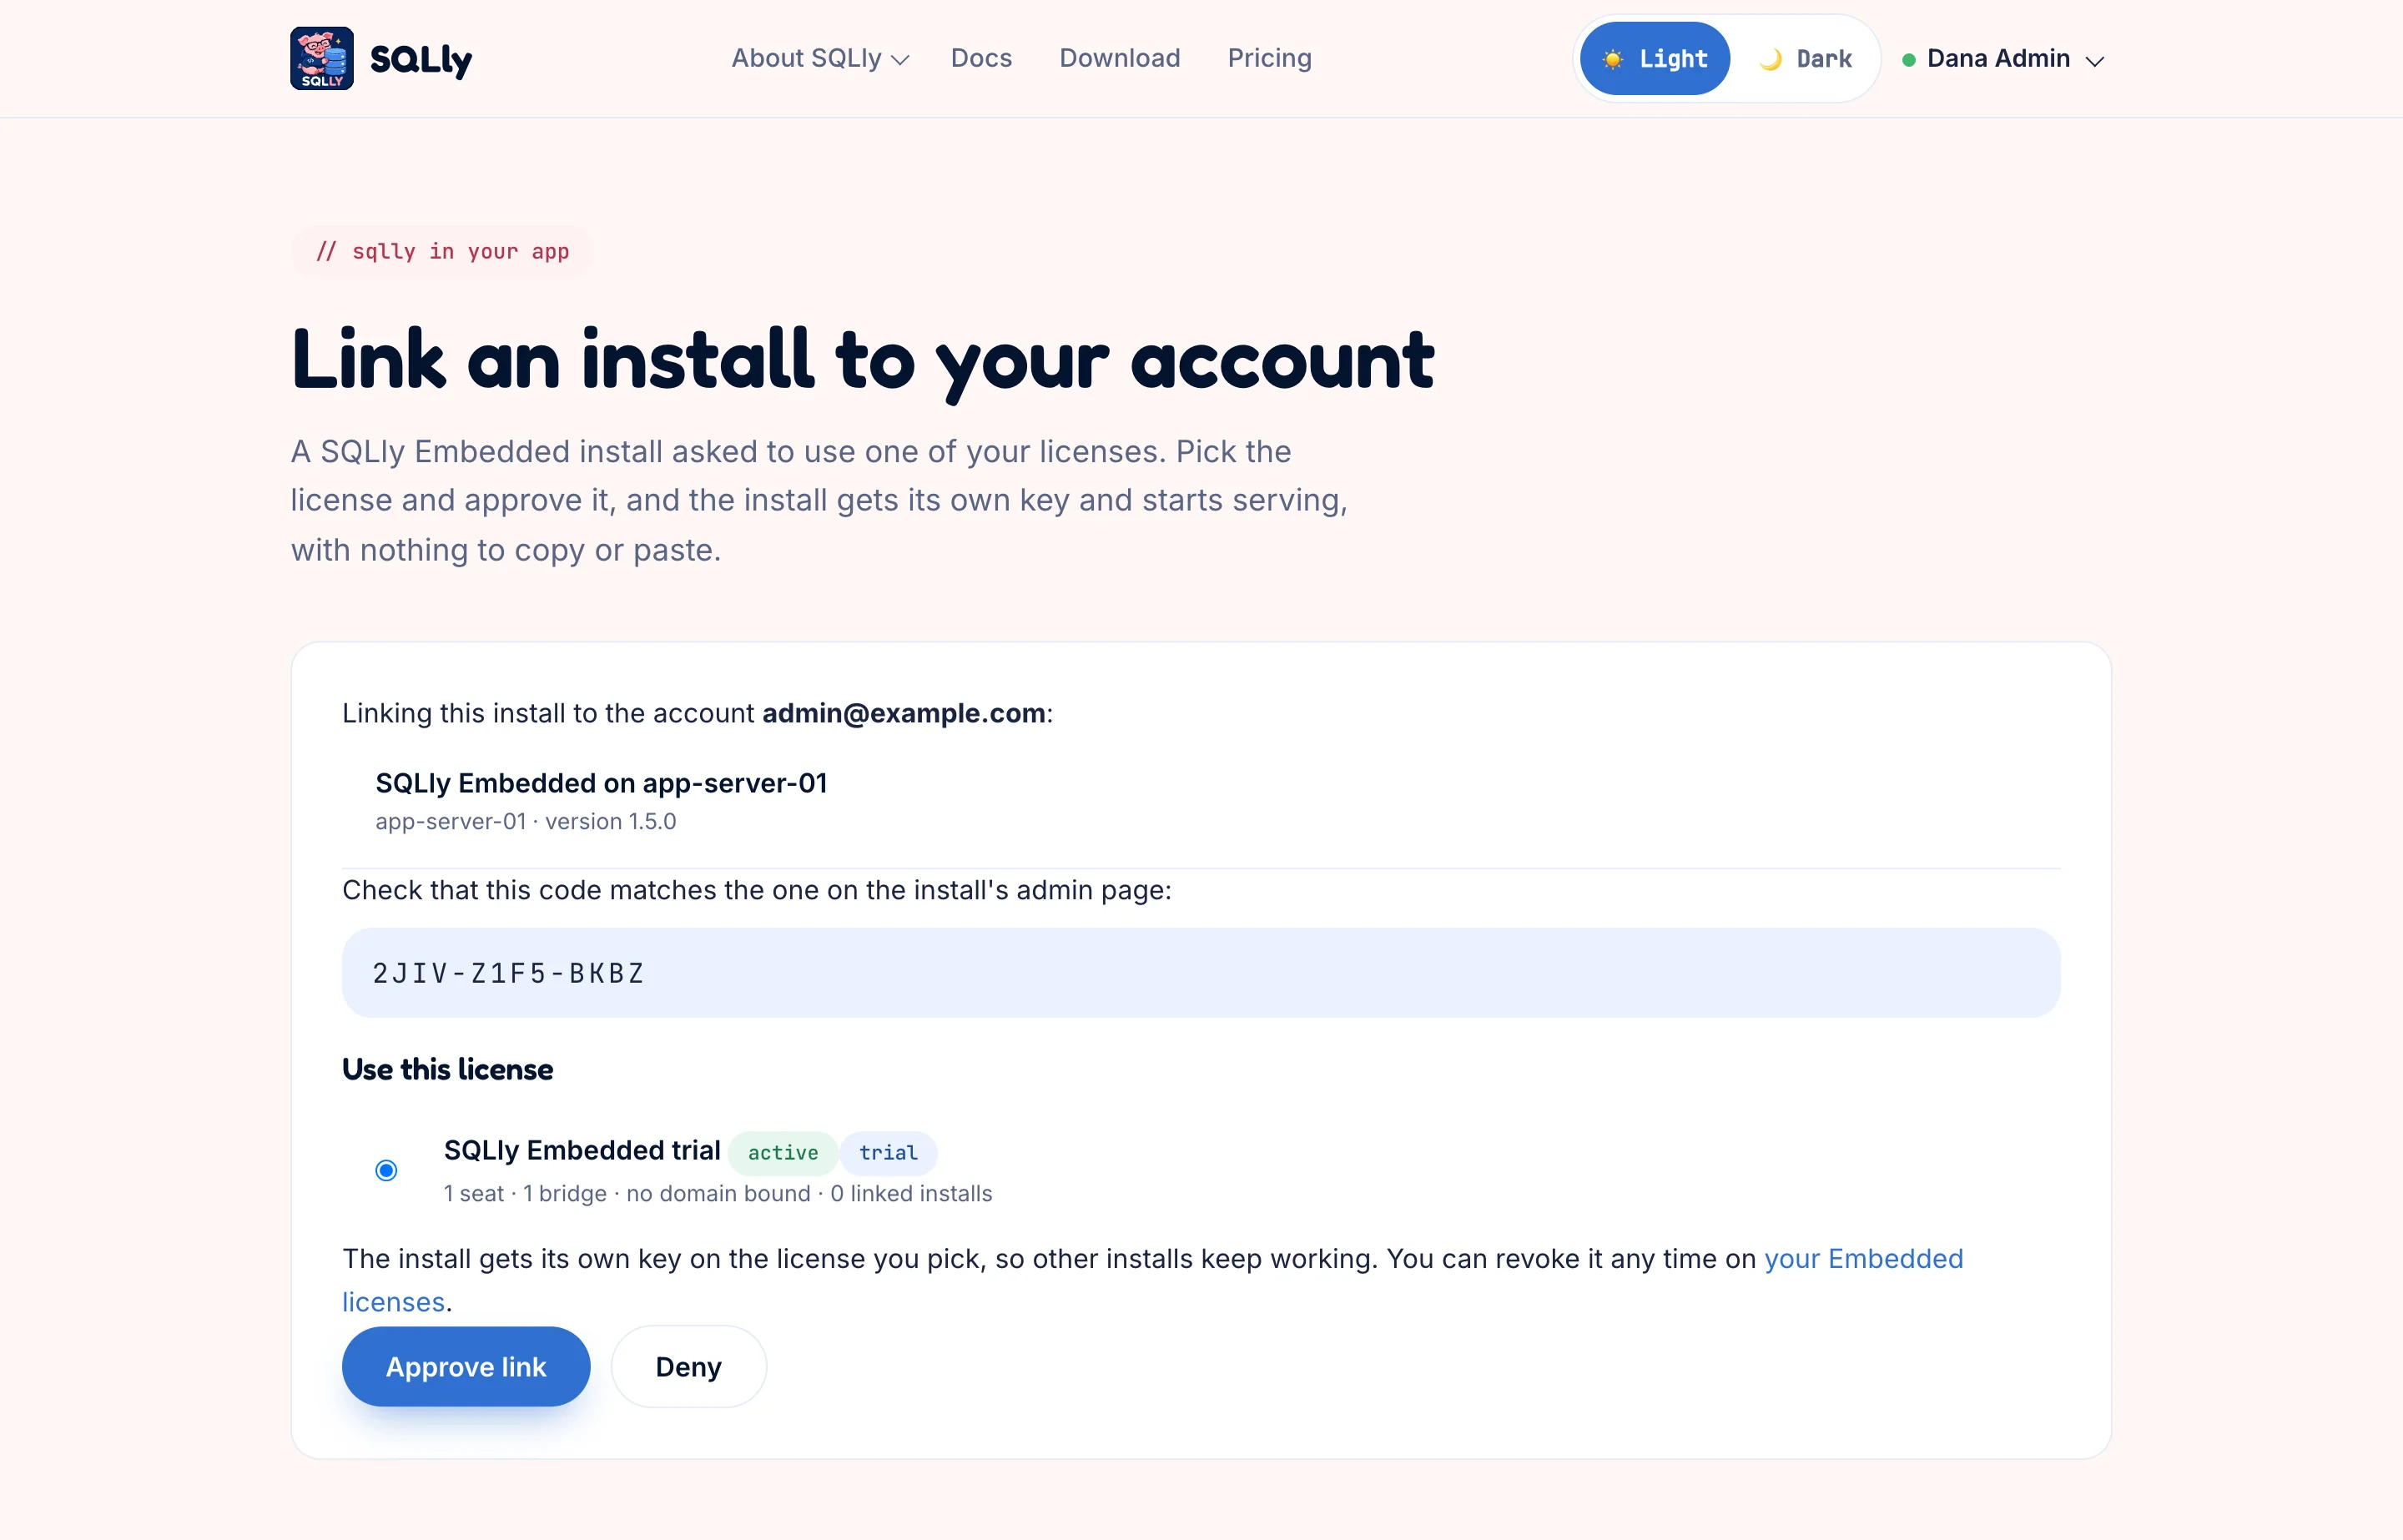
A página do sqlly.app «Vincular uma instalação à sua conta», mostrando o nome da instalação, o código correspondente e a licença de teste selecionada, com o link Aprovar e o botão Negar
No sqlly.app, o proprietário vê qual instalação está solicitando, verifica o código, escolhe uma licença e aprova. Cada instalação vinculada recebe sua própria chave, revogável a partir da página Embedded do proprietário.

Segundos depois, o aplicativo de administração coleta a chave da instalação e a entrega à ponte com PUT /manage/license, e o Status mostra a licença:
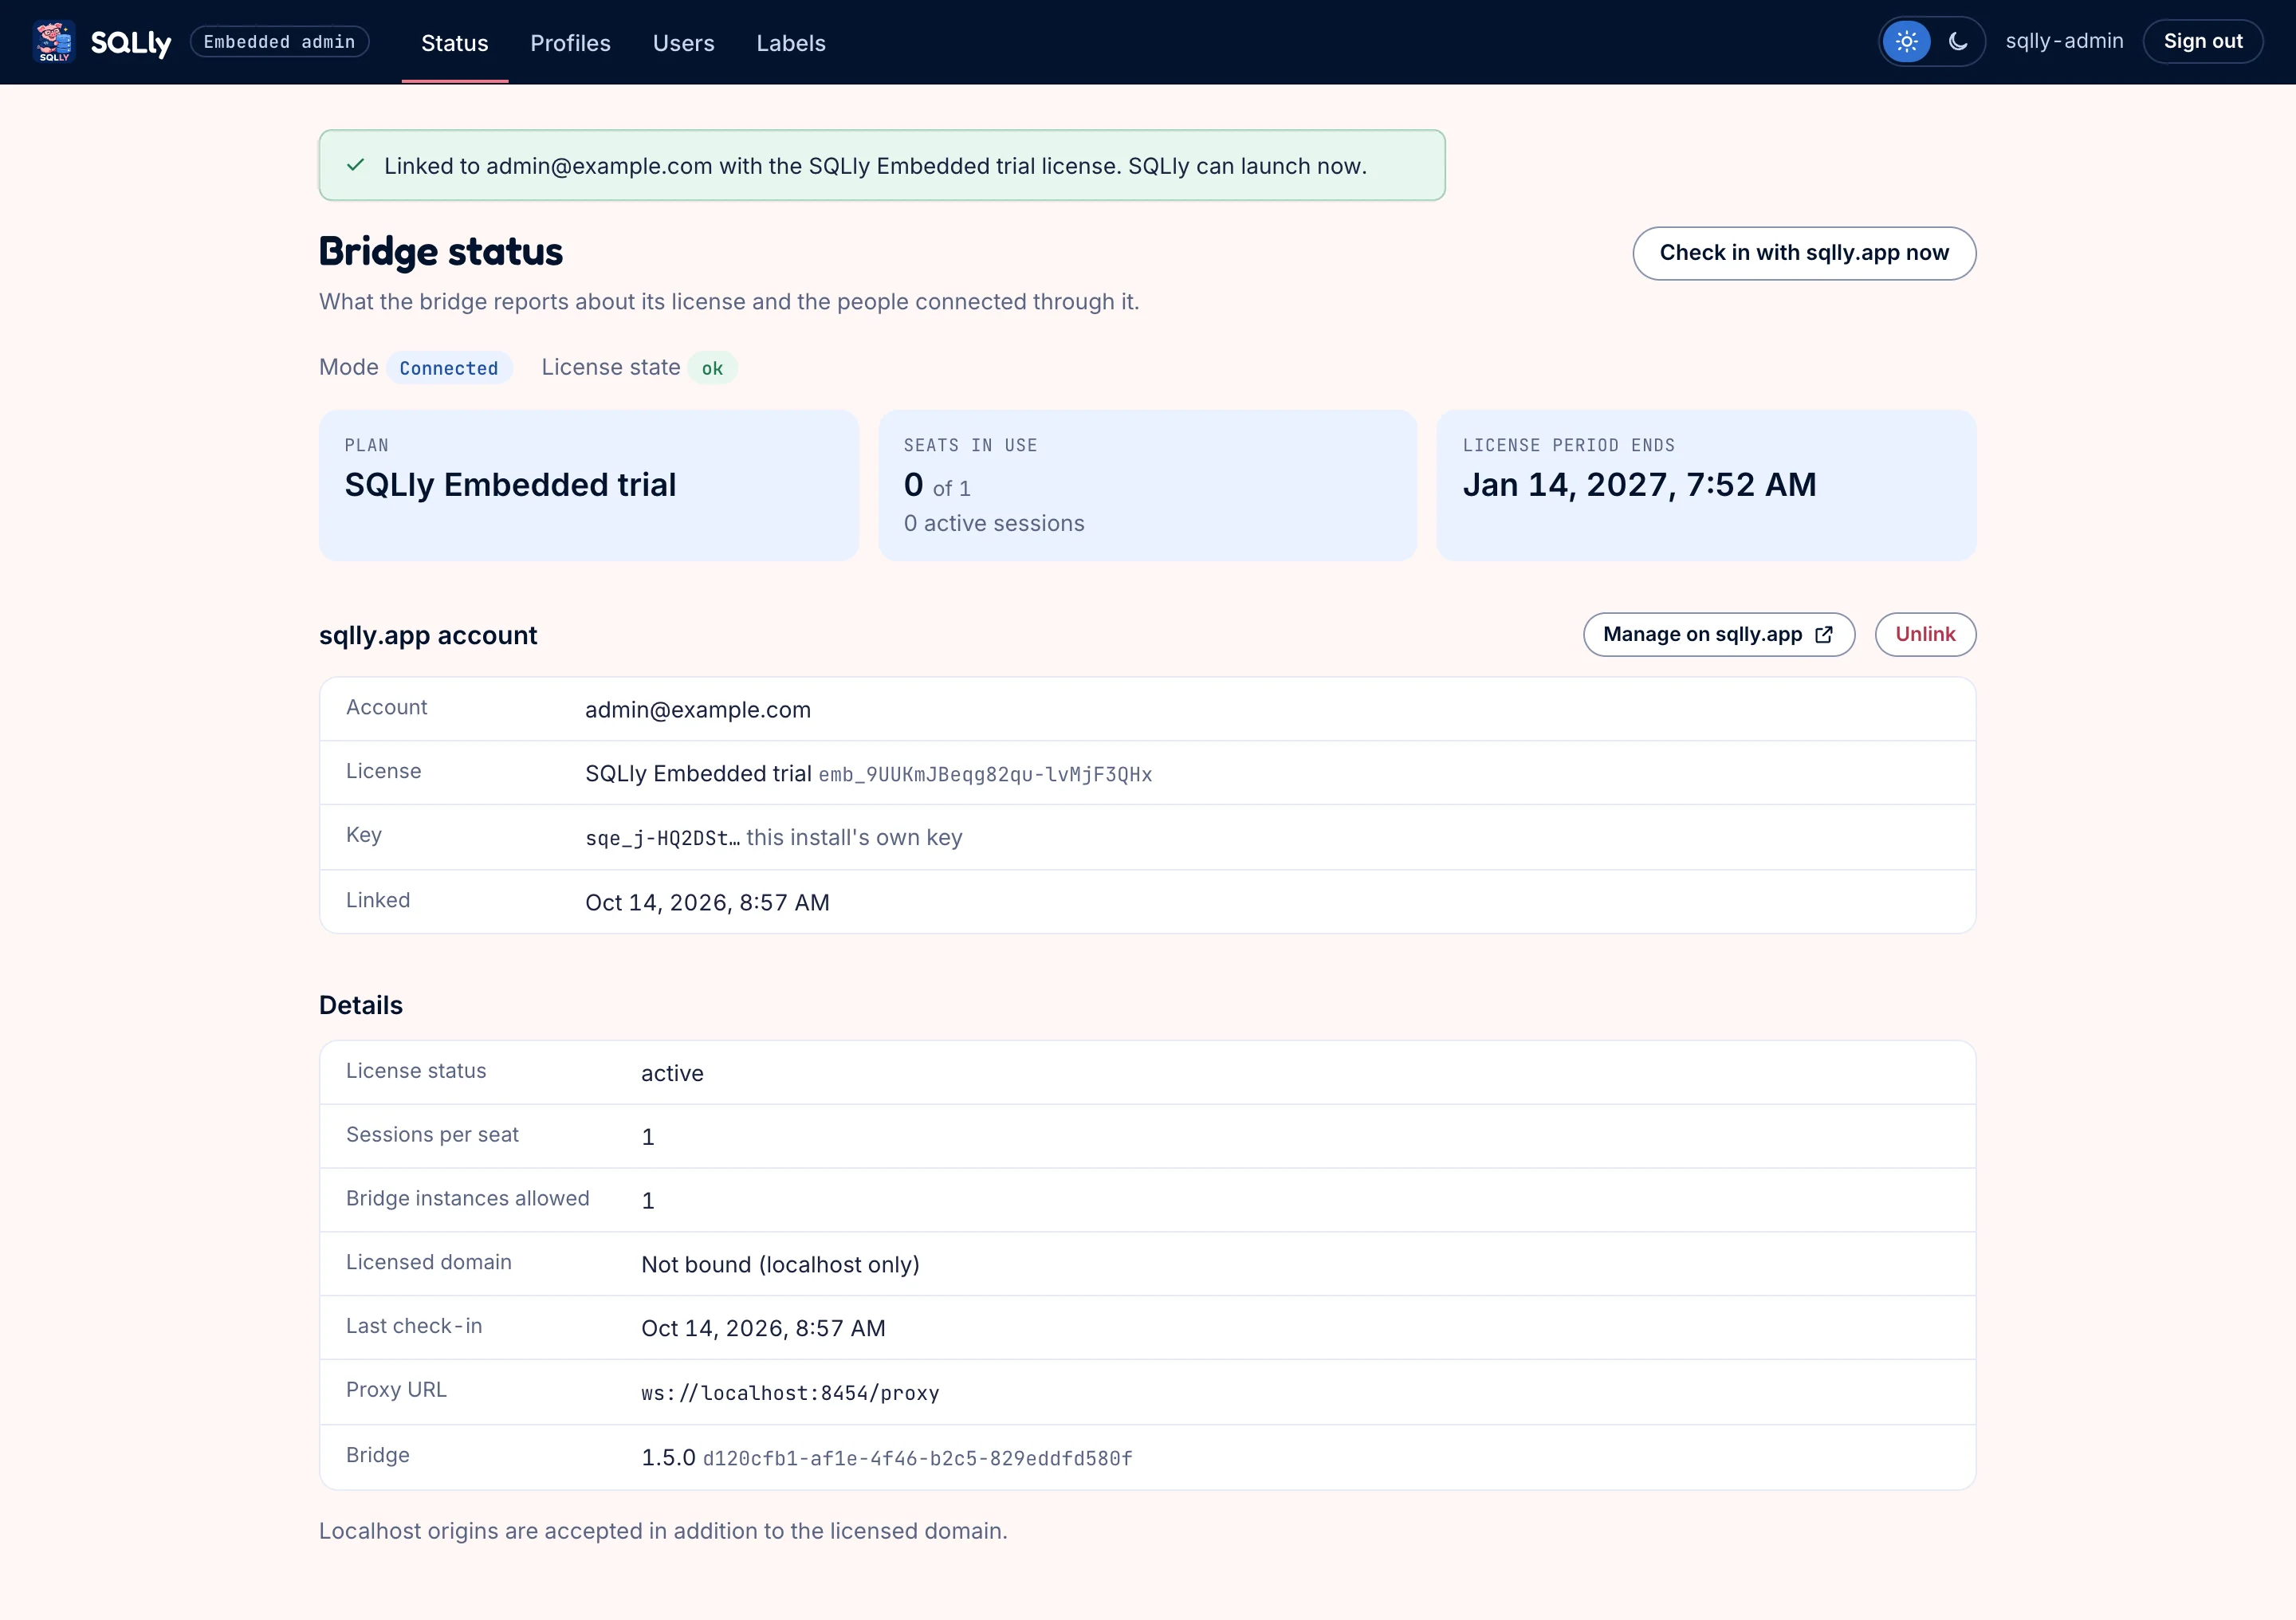
Página de status da ponte de uma instalação vinculada: Modo conectado, estado da licença ok, plano de avaliação do SQLly Embedded, 0 de 1 assentos em uso, a conta sqlly.app vinculada e detalhes da licença
Vinculado: plano, assentos em uso, fim do período, a conta à qual está vinculado (com Gerenciar no sqlly.app e Desvincular) e os detalhes que o bridge reporta. O check-in com o sqlly.app agora chama POST /manage/license/checkin.

Perfis

Um perfil é o conjunto de conexões que um grupo de usuários vê. A lista mostra as conexões de cada perfil e quem está atribuído a ele, com Inicialização para abrir o SQLly como você mesmo com esse perfil.
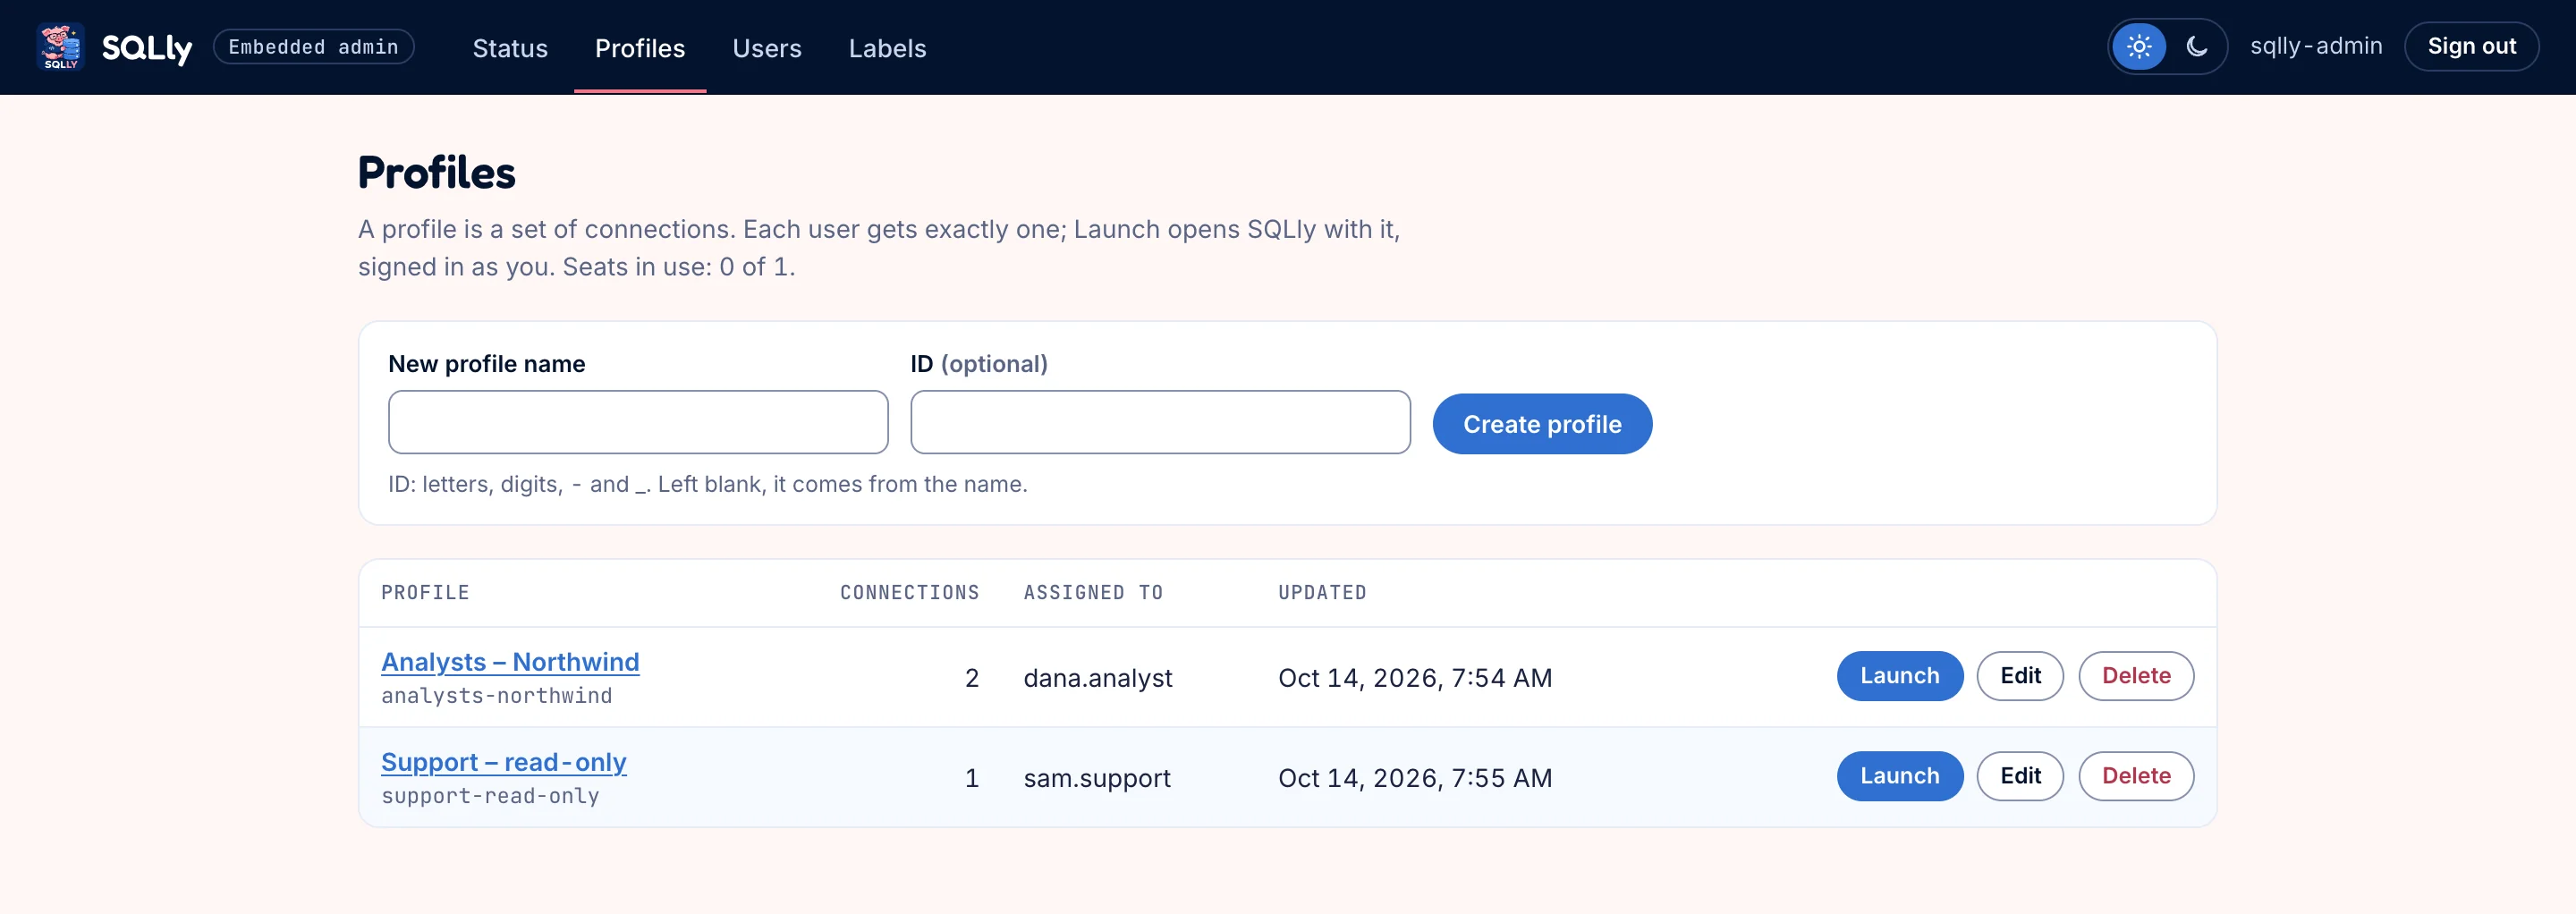
Lista de perfis com uma linha de criação e dois perfis, Analistas – Northwind e Suporte – apenas leitura, cada um com Iniciar, Editar e Excluir
Criar um perfil é PUT /manage/profiles/{id} com um documento de credenciais vazio; o Bridge o armazena e valida toda alteração posterior.
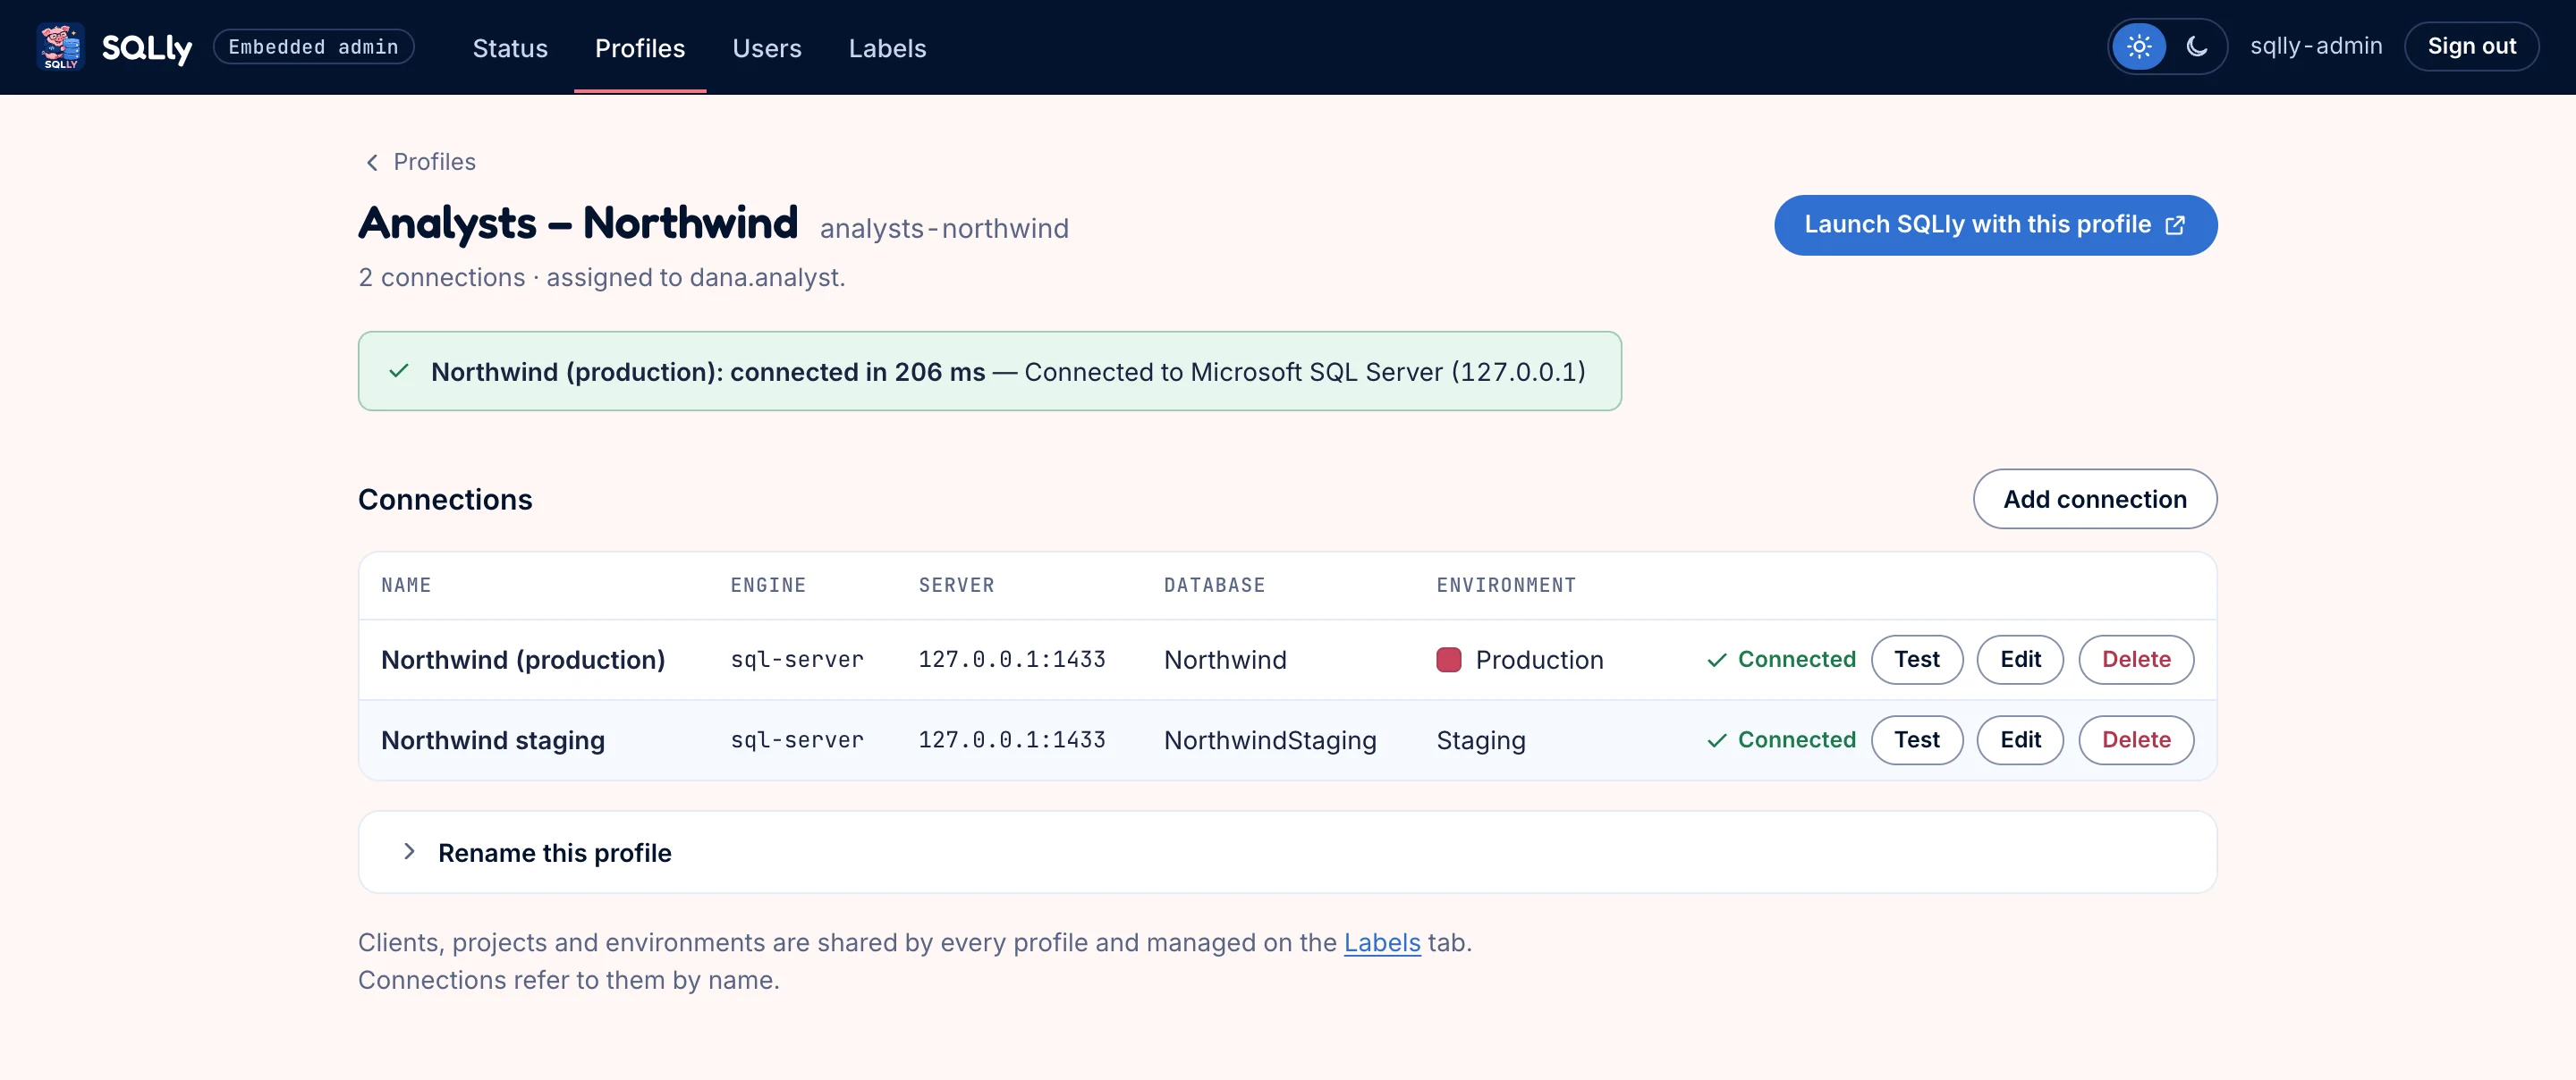
A página de perfil The Analysts – Northwind com um resultado de teste de conexão verde e uma tabela de duas conexões SQL Server, cada uma marcada como Conectada com botões Testar, Editar e Excluir
As conexões de um perfil, cada uma testada ali mesmo. O teste executa POST /manage/test-connection com um documento contendo só essa conexão; o botão Iniciar o SQLly com este perfil gera um token para o administrador.

Editando uma conexão

O editor de conexão oferece todos os campos que o formato de credencial suporta para o mecanismo escolhido. A lista de mecanismos e os tipos de login de cada mecanismo vêm de GET /manage/engines. Teste verifica tudo o que está no formulário, salvo ou não, e mostra a resposta do próprio mecanismo inline:
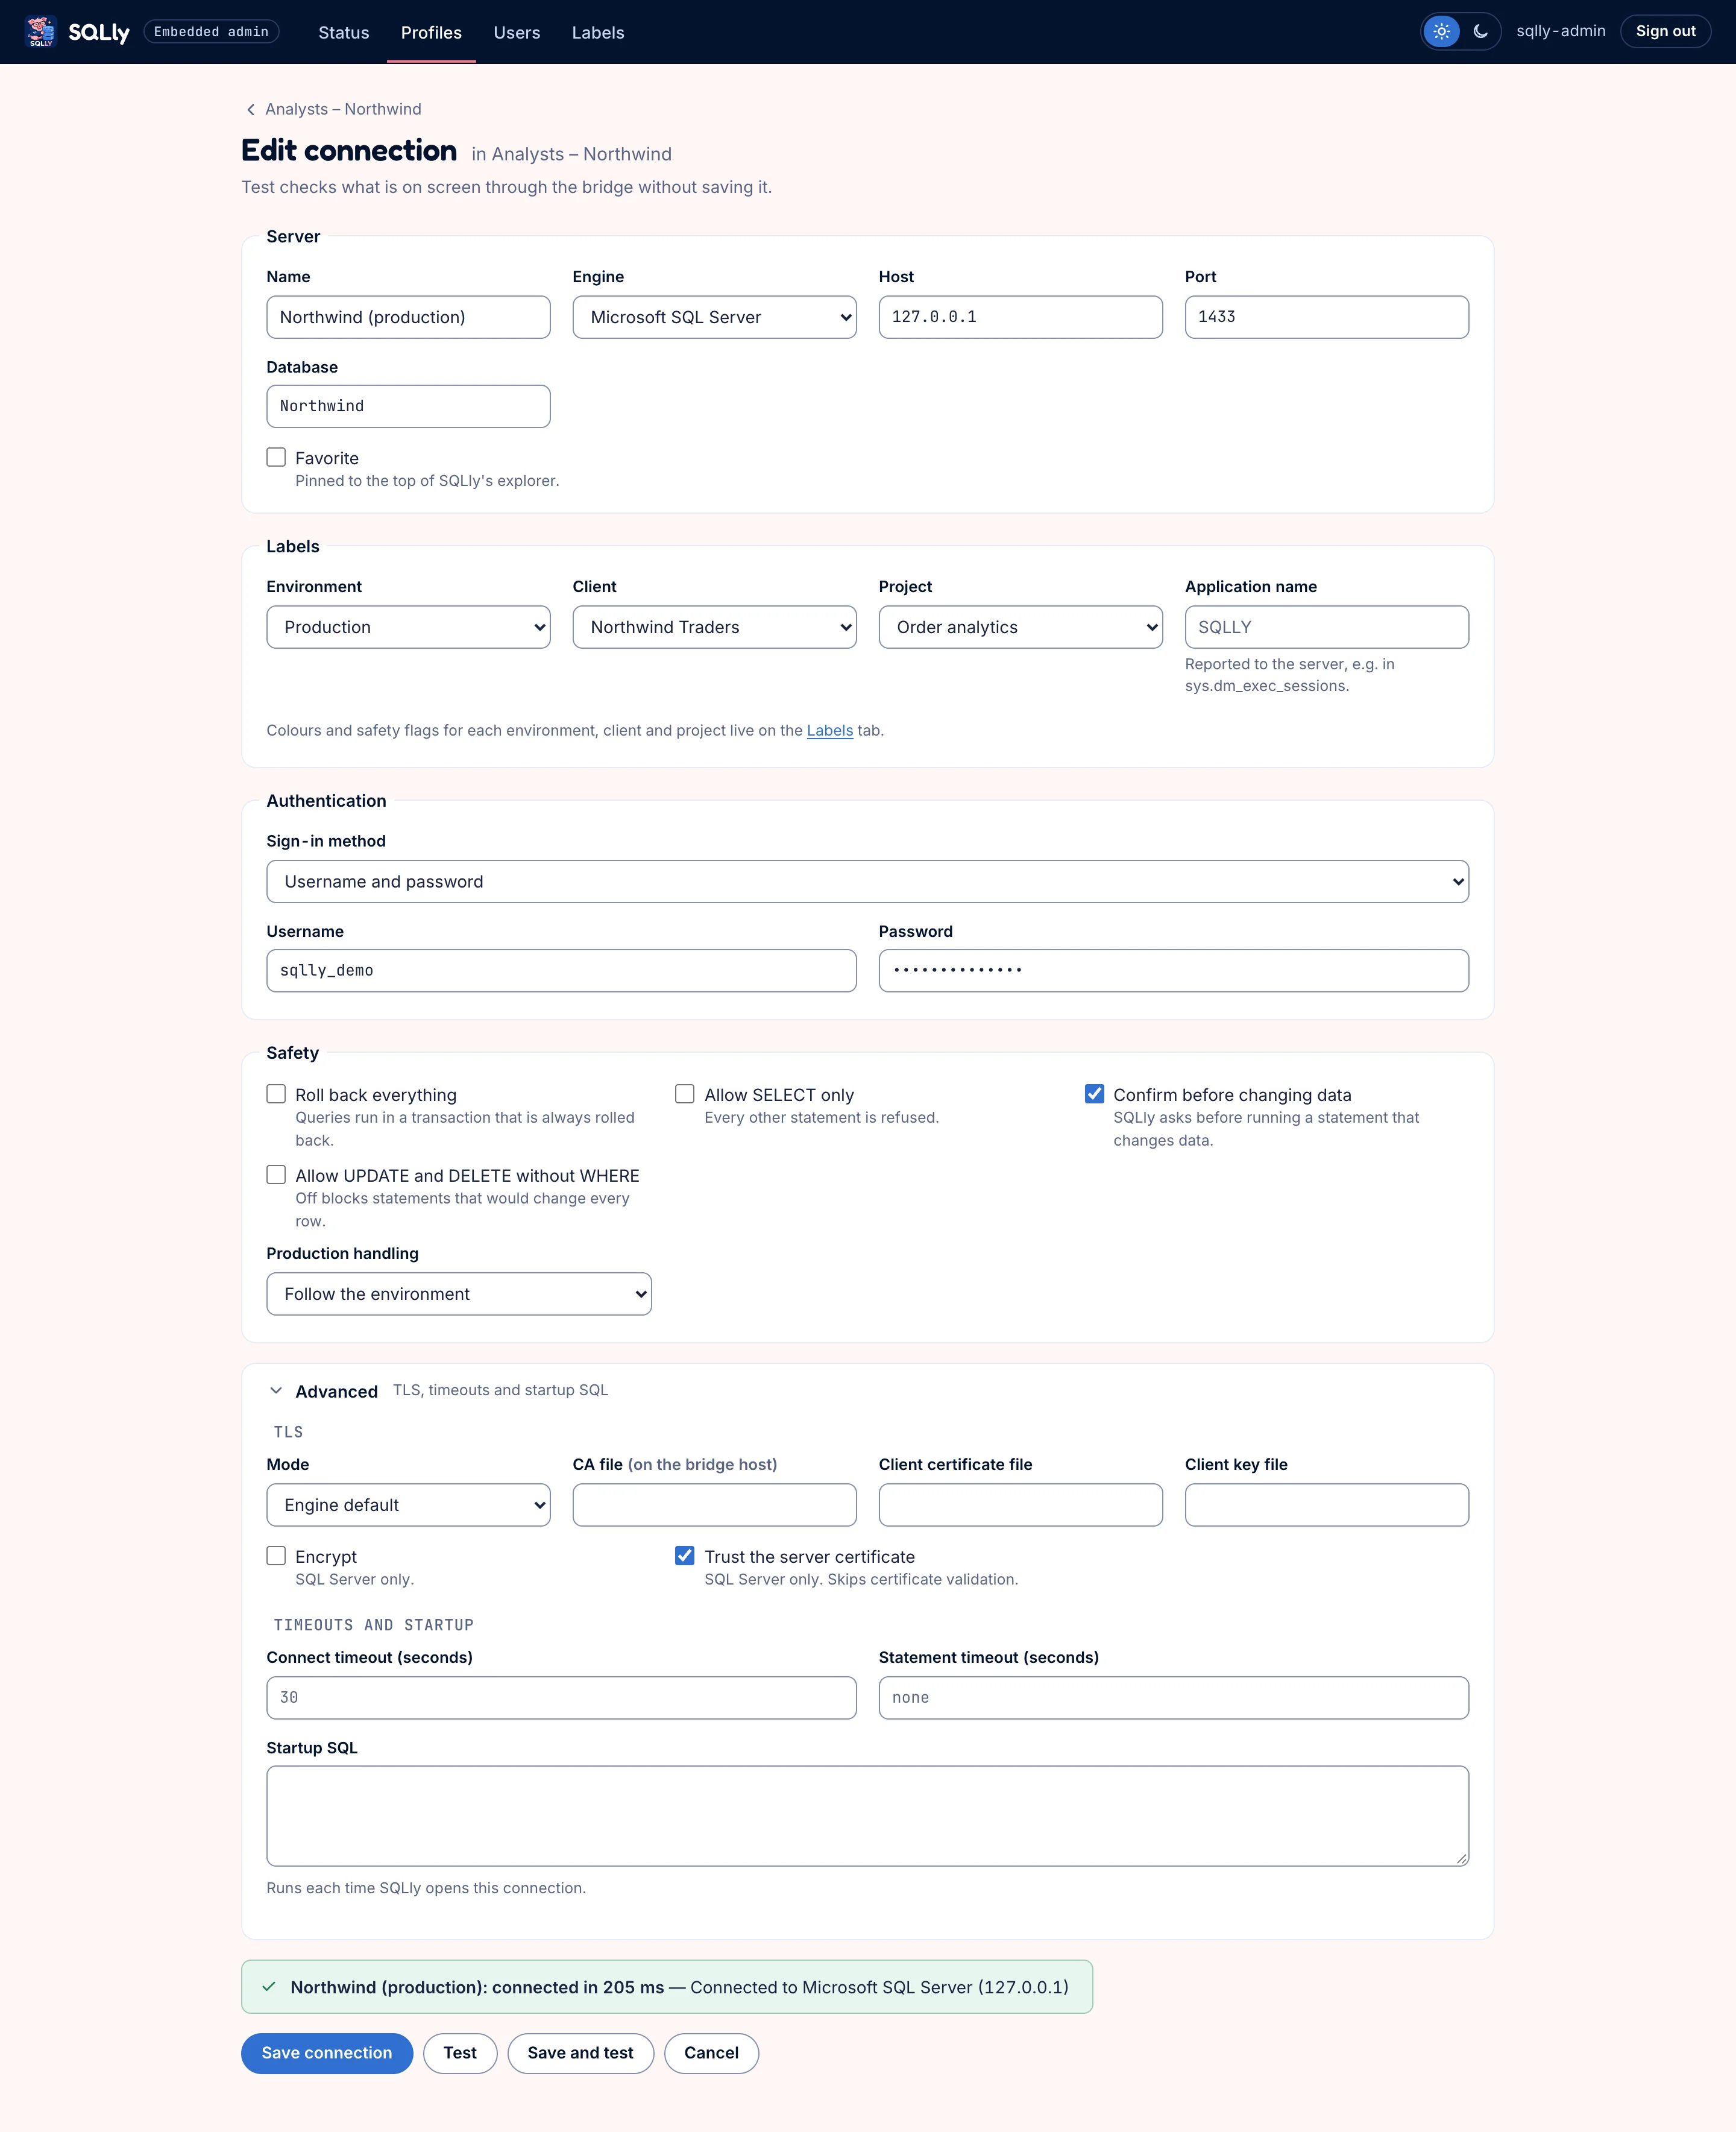
O editor de conexão para uma conexão SQL Server com servidor, banco de dados, etiquetas, uma senha mascarada, opções de segurança e TLS, e um resultado de Teste verde acima dos botões Salvar conexão, Testar, Salvar e testar, e Cancelar
Servidor, etiquetas (ambiente, cliente, projeto), autenticação, regras de segurança e TLS. As senhas permanecem no seu servidor: a ponte as armazena e o navegador nunca as recebe.

Rótulos

Clientes, projetos e ambientes dão cor às conexões e as agrupam no SQLly, além de carregarem regras de segurança. O aplicativo de exemplo mantém um conjunto compartilhado e o envia com cada perfil, então renomear um rótulo atualiza todas as conexões que o usam.
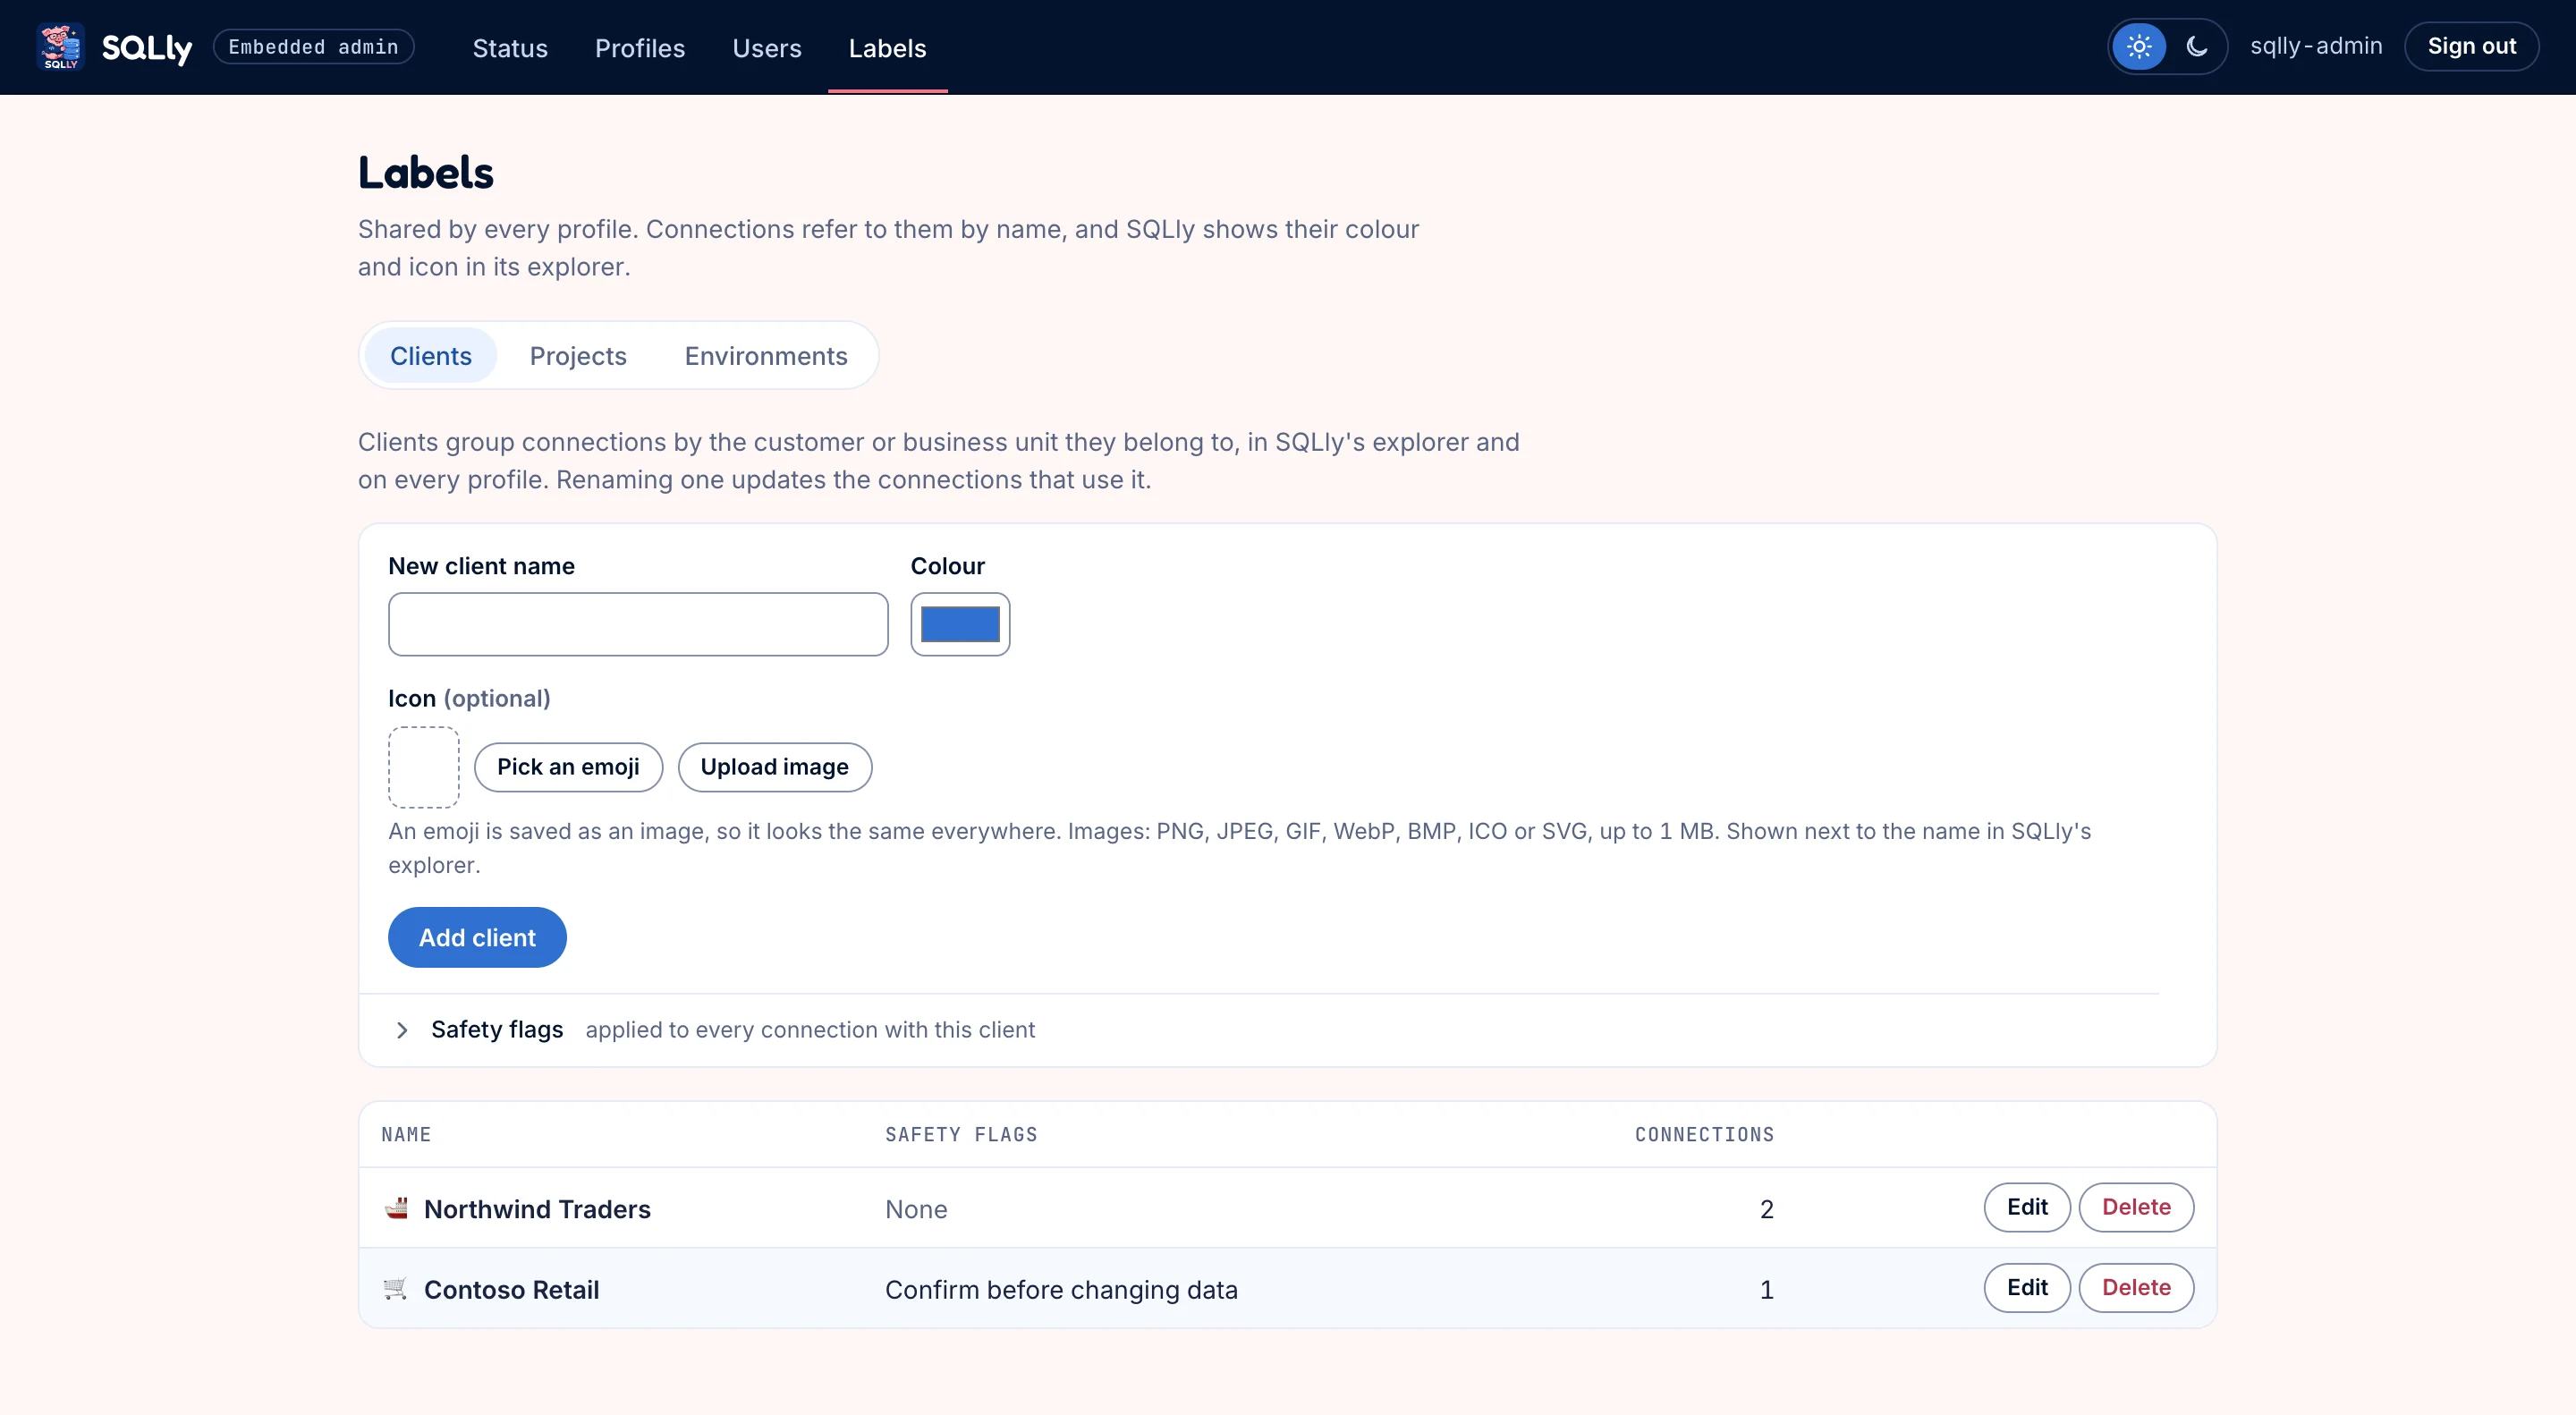
Página de rótulos na aba Clientes com um formulário para adicionar um cliente com cor, emoji ou ícone de imagem e sinalizações de segurança, e dois clientes listados com ícones e contagem de conexões
Clientes e projetos recebem uma cor, um ícone (um emoji é salvo como imagem, ou faça upload de um) e flags de segurança opcionais.
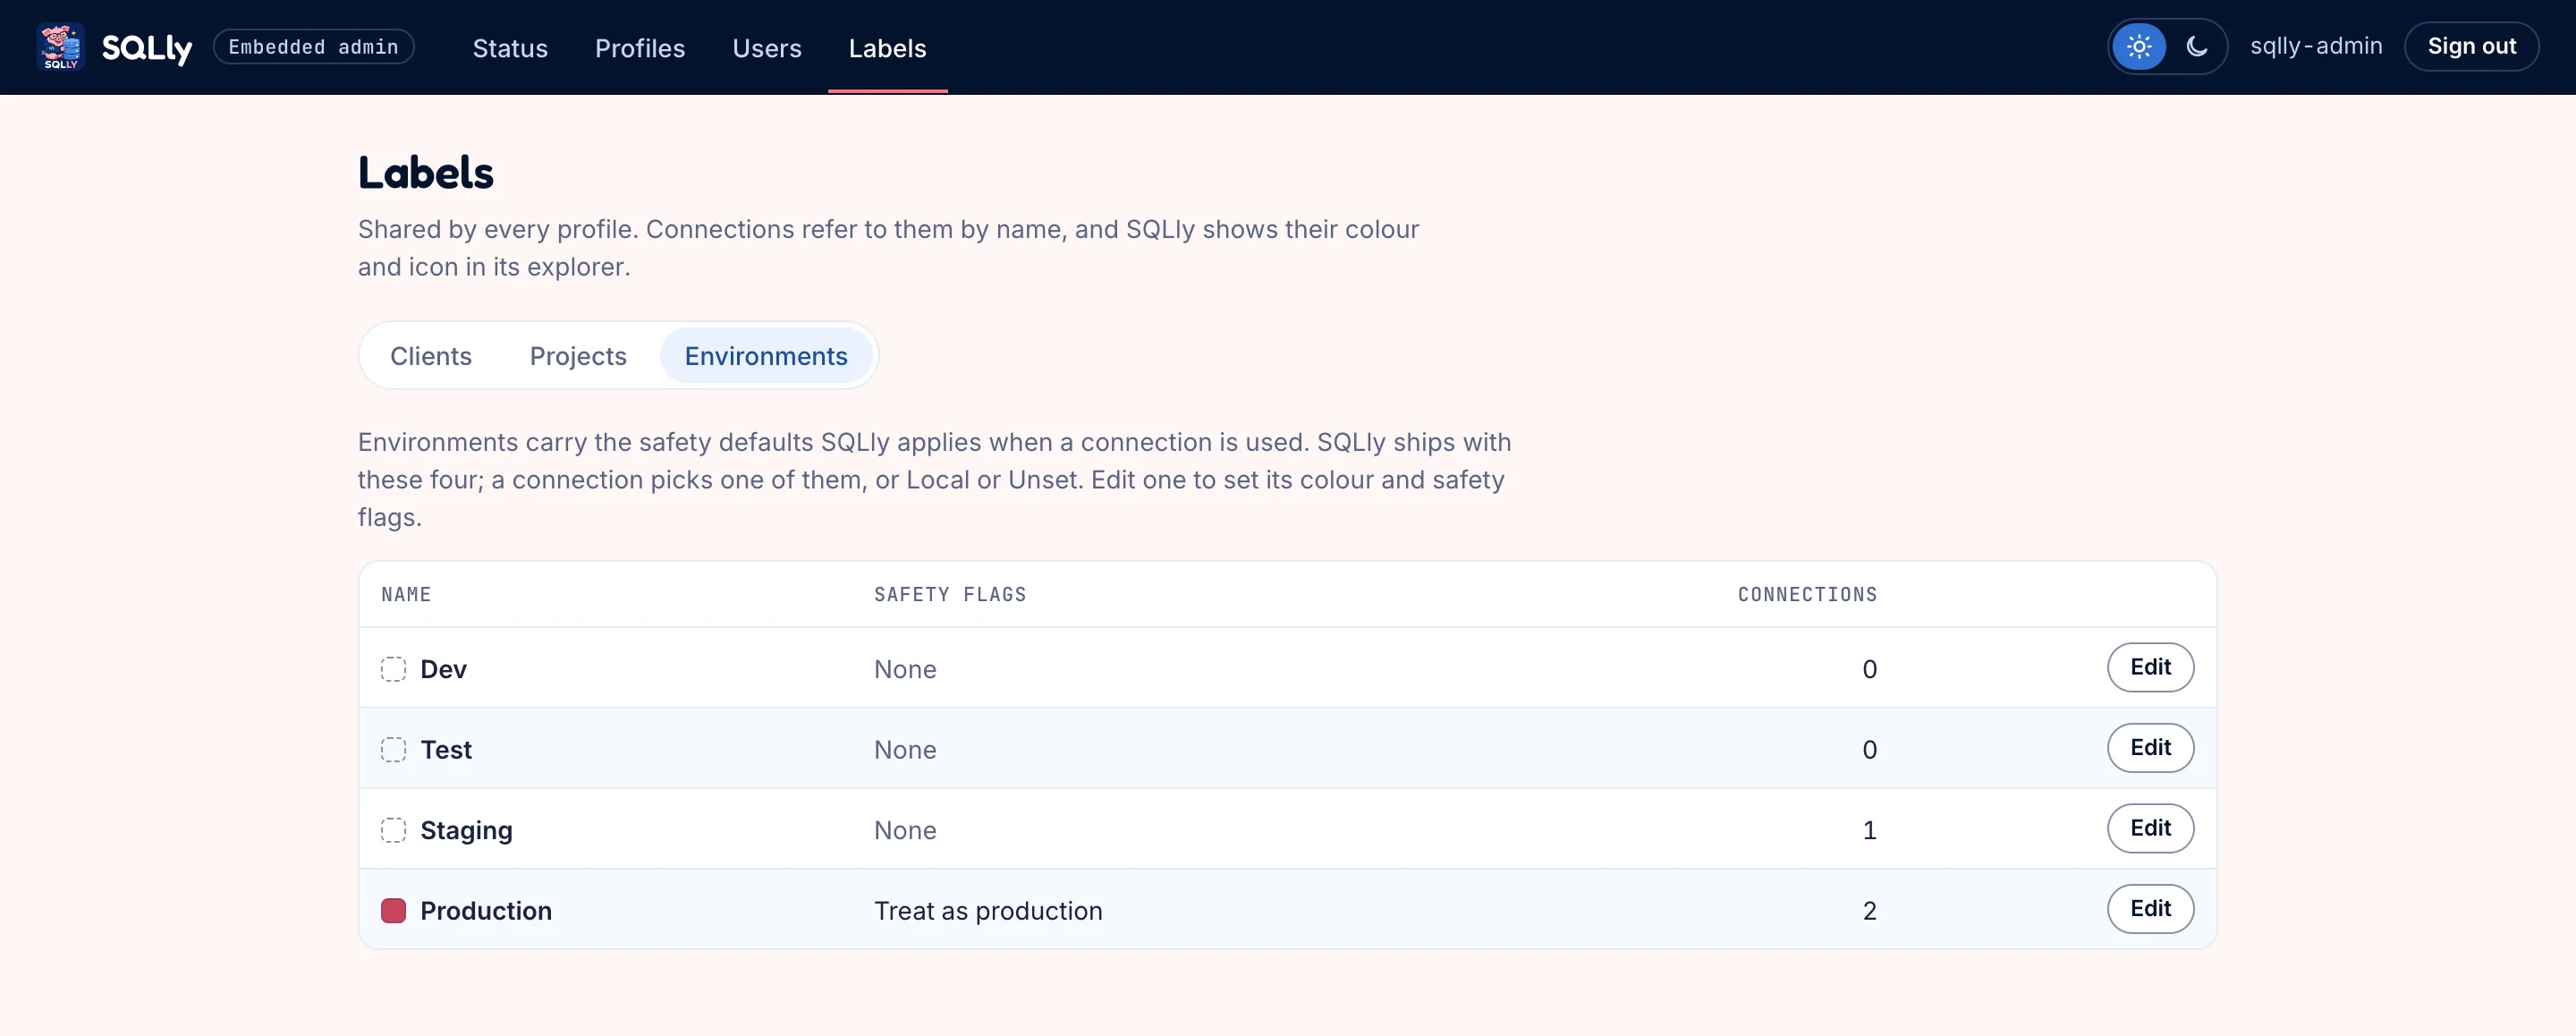
Página de rótulos na aba Ambientes listando Dev, Test, Staging e Produção, com Produção marcada como Tratar como produção
Os quatro ambientes do SQLly. Produção vem marcada como produção, então o SQLly mostra a barra somente leitura e pede confirmação antes de alterações.
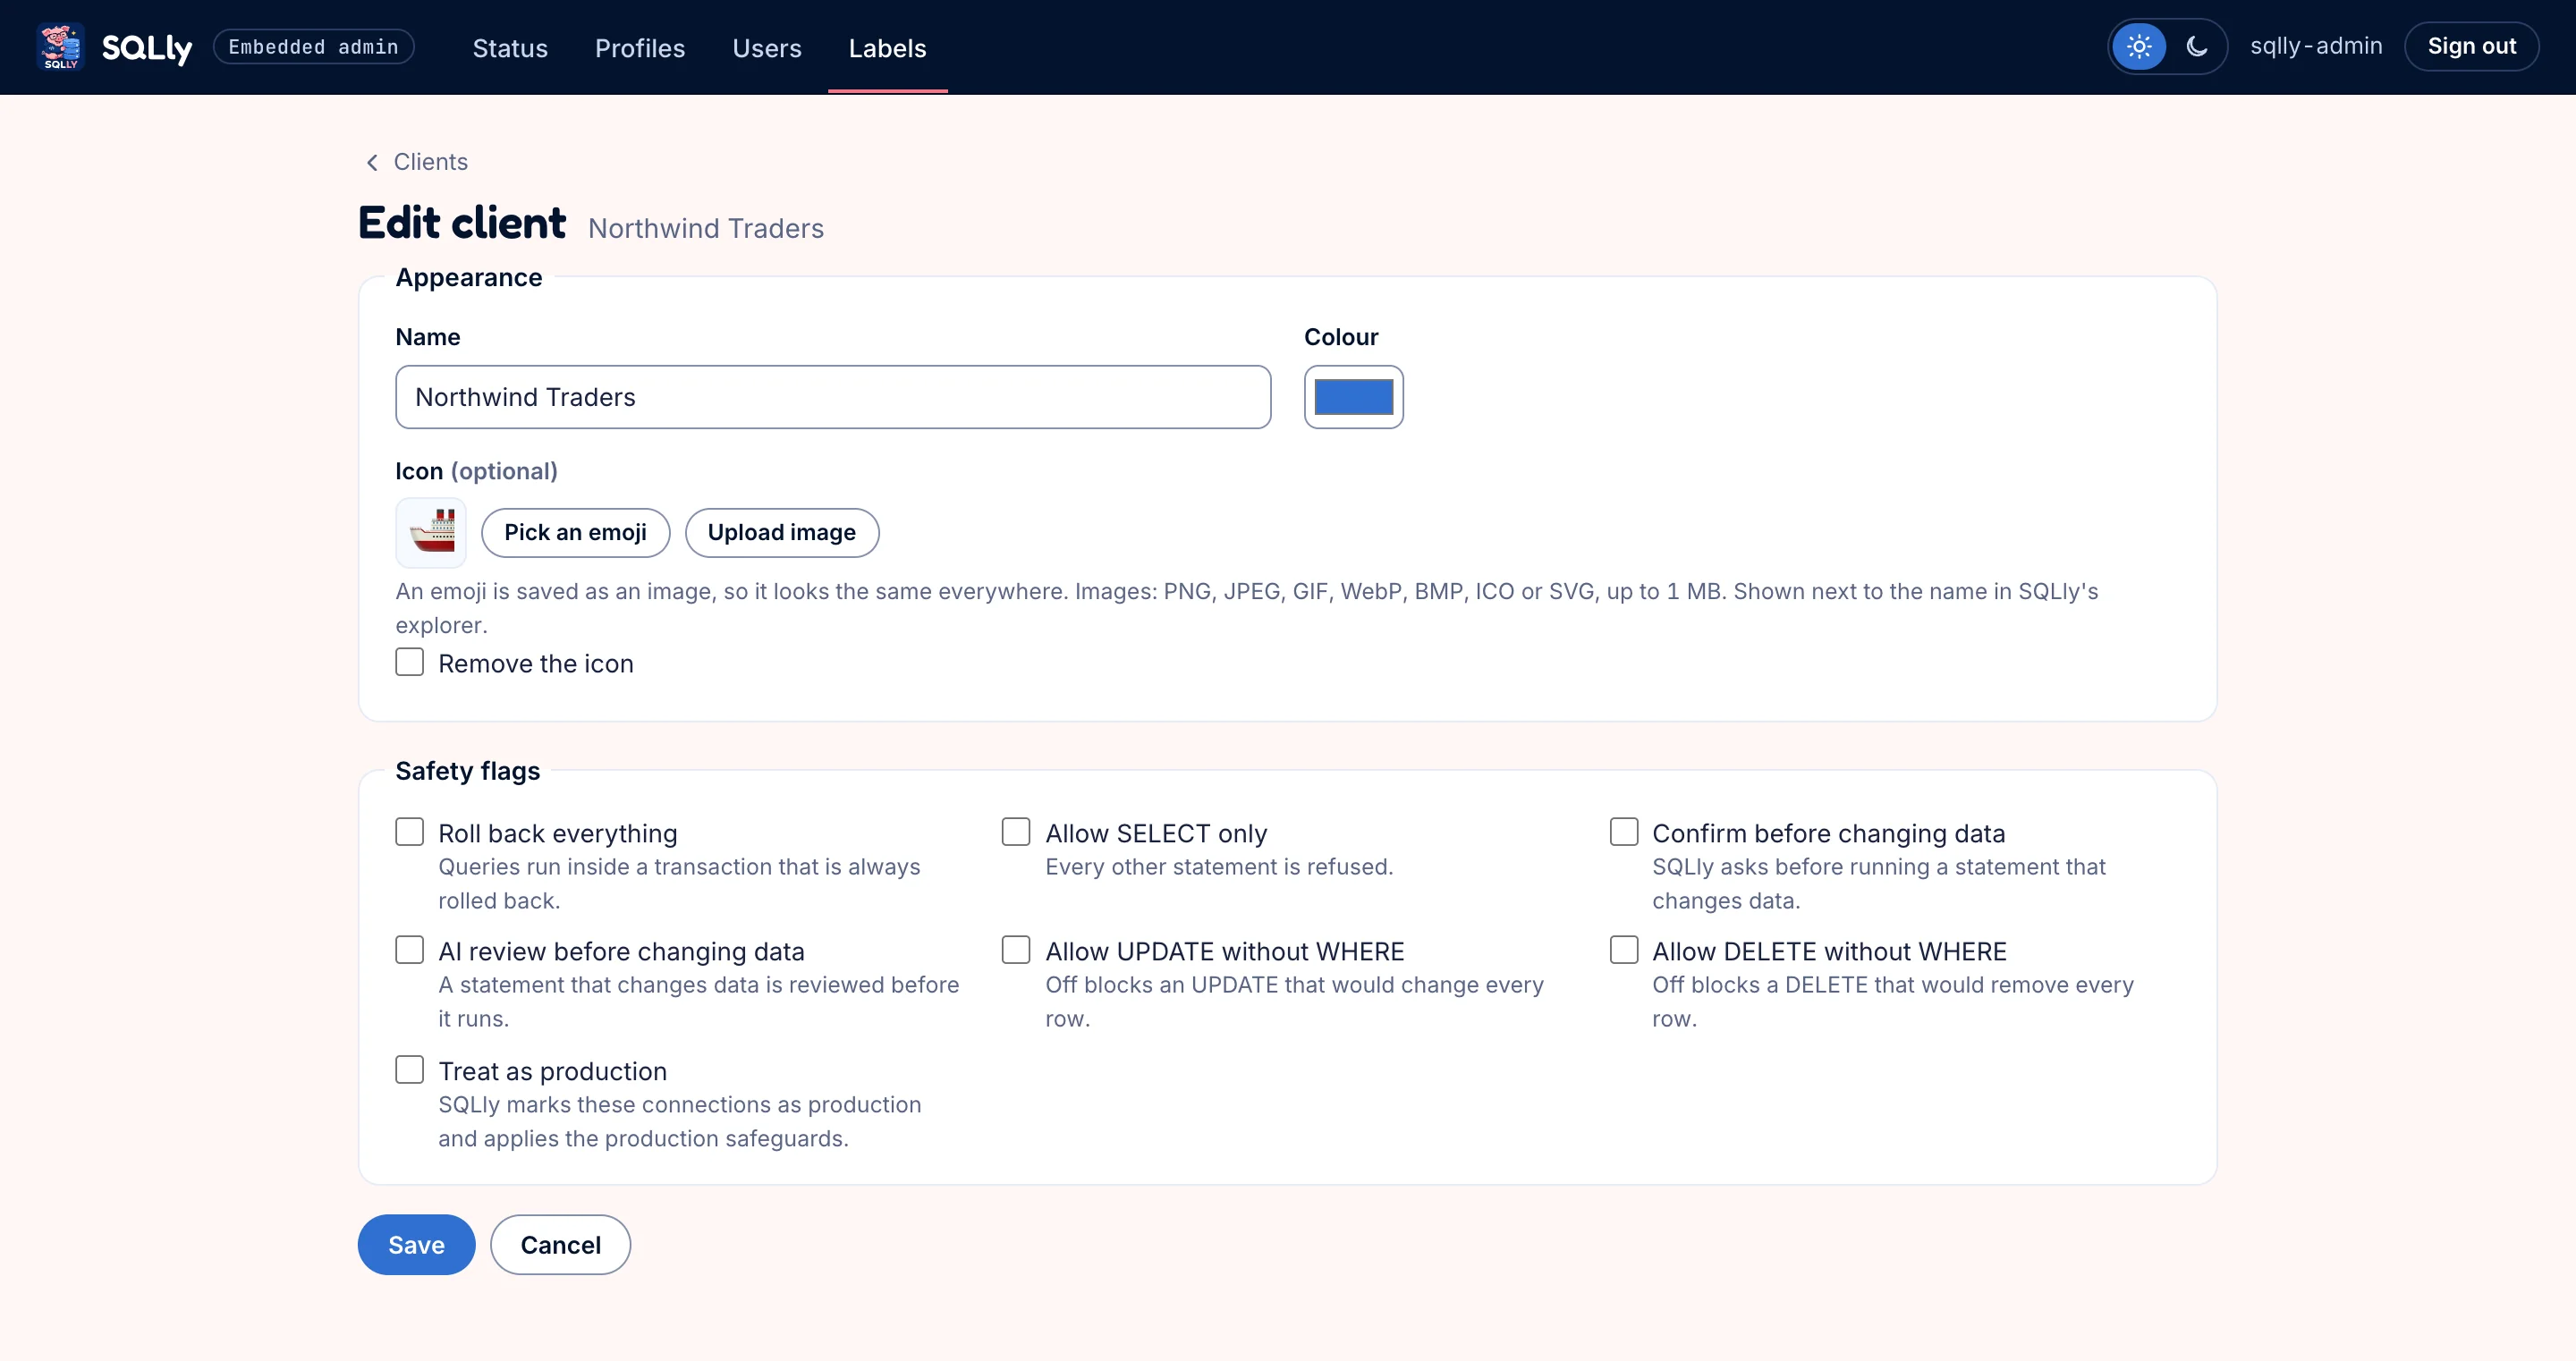
Formulário de edição de cliente para a Northwind Traders com nome, cor, ícone emoji e a lista completa de caixas de seleção de flags de segurança
Cada sinalizador de segurança que o formato de credencial suporta, como permitir apenas SELECT ou confirmar alterações de dados, é aplicado pelo SQLly para qualquer pessoa que abrir um perfil com o rótulo.

Usuários e assentos

Os usuários do aplicativo de exemplo são suas próprias contas, cada uma atribuída a um perfil. No seu aplicativo, usuários e seus acessos são aqueles que você já possui. A página também mostra quem atualmente ocupa um assento (GET /manage/seats), com Liberar assento (DELETE /manage/seats/{user}).
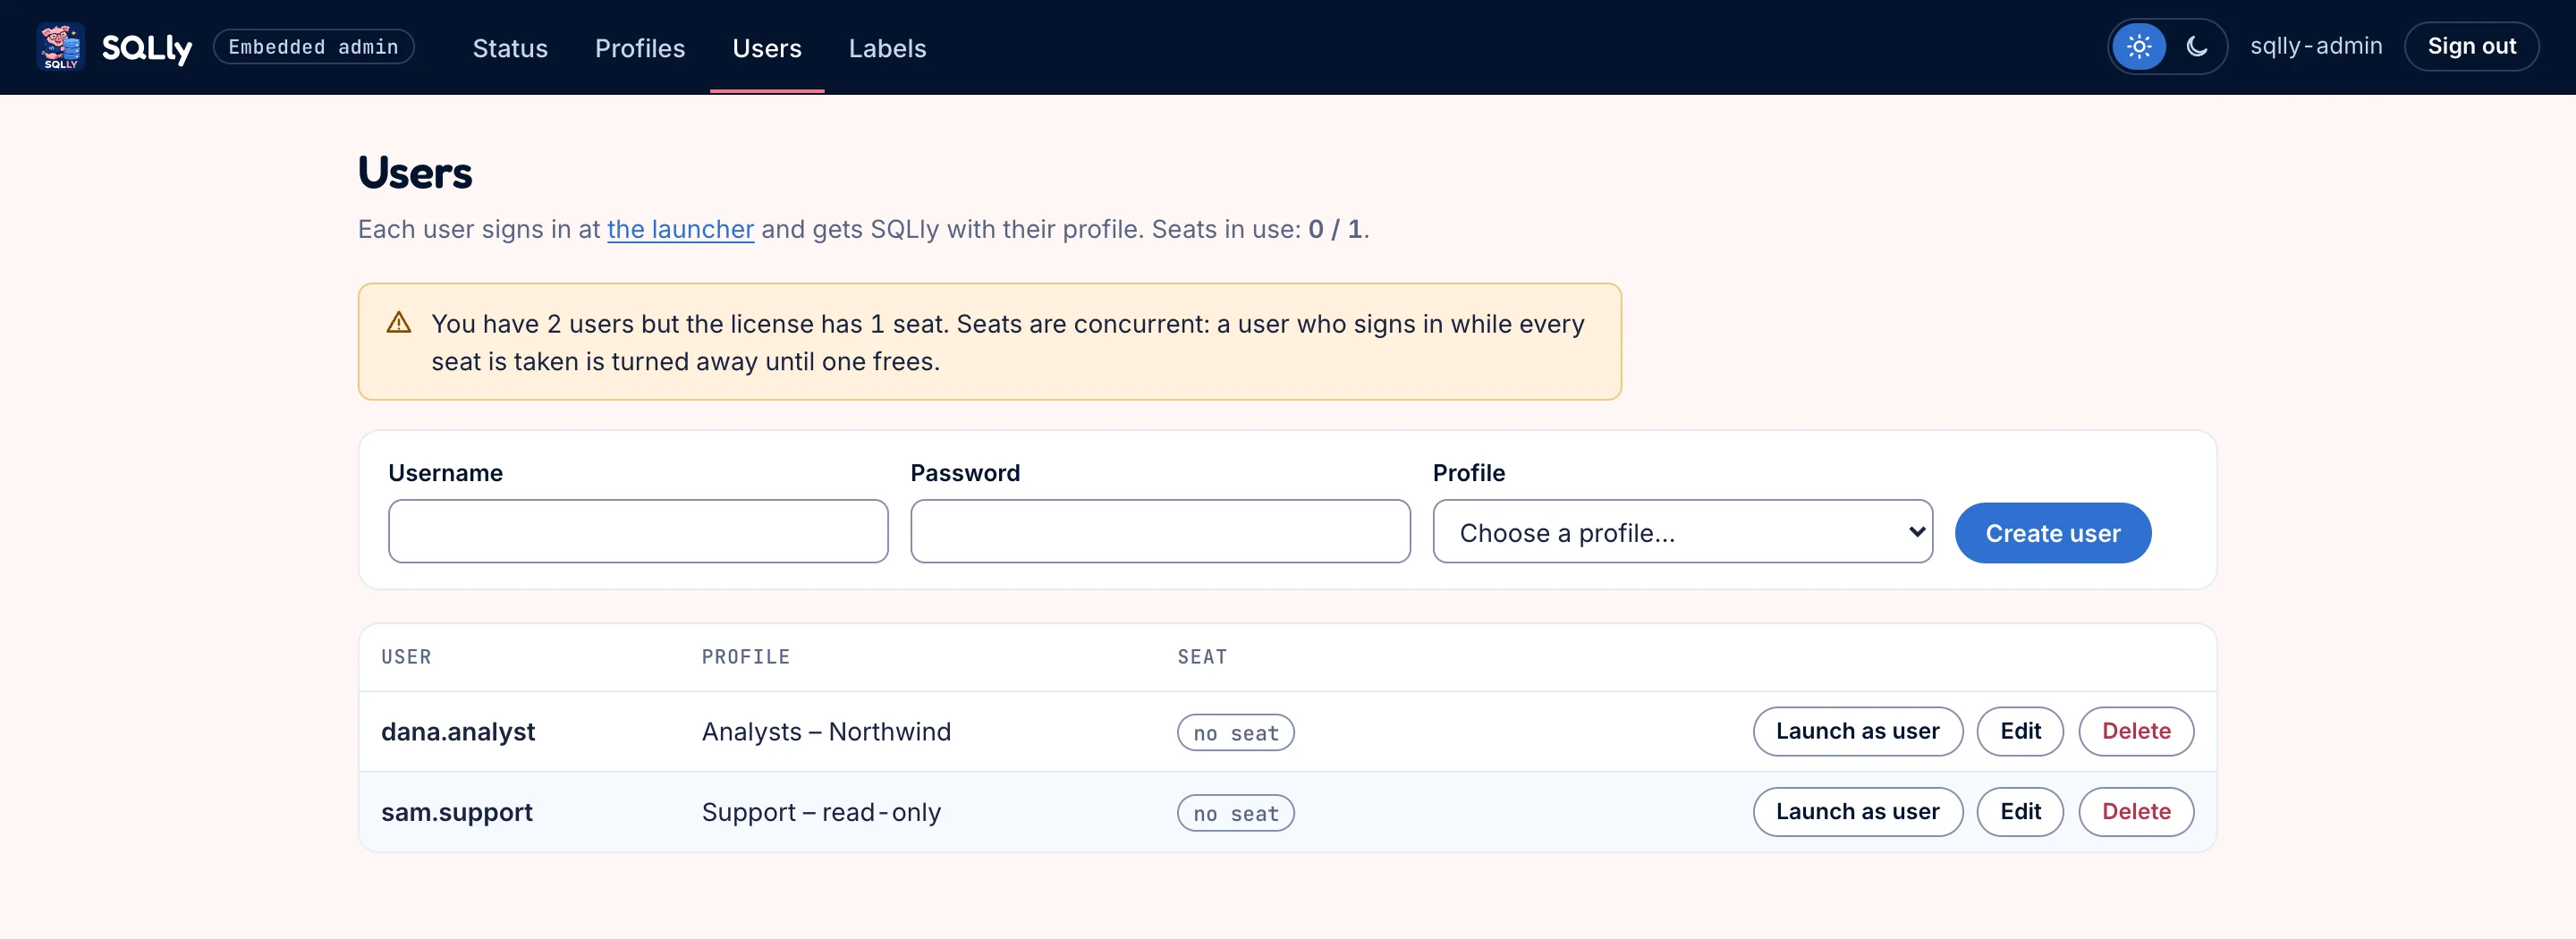
Página de usuários mostrando assentos em uso 1 de 1, um aviso de que dois usuários excedem o período de teste de um assento, uma linha de criação e dois usuários, um ocupando um assento com um botão Liberar assento
dana.analyst detém o único assento do trial enquanto o SQLly estiver aberto; sam.support seria recusado com seat_limit até que ele se libere. O Launch as user abre o SQLly exatamente como esse usuário o vê.
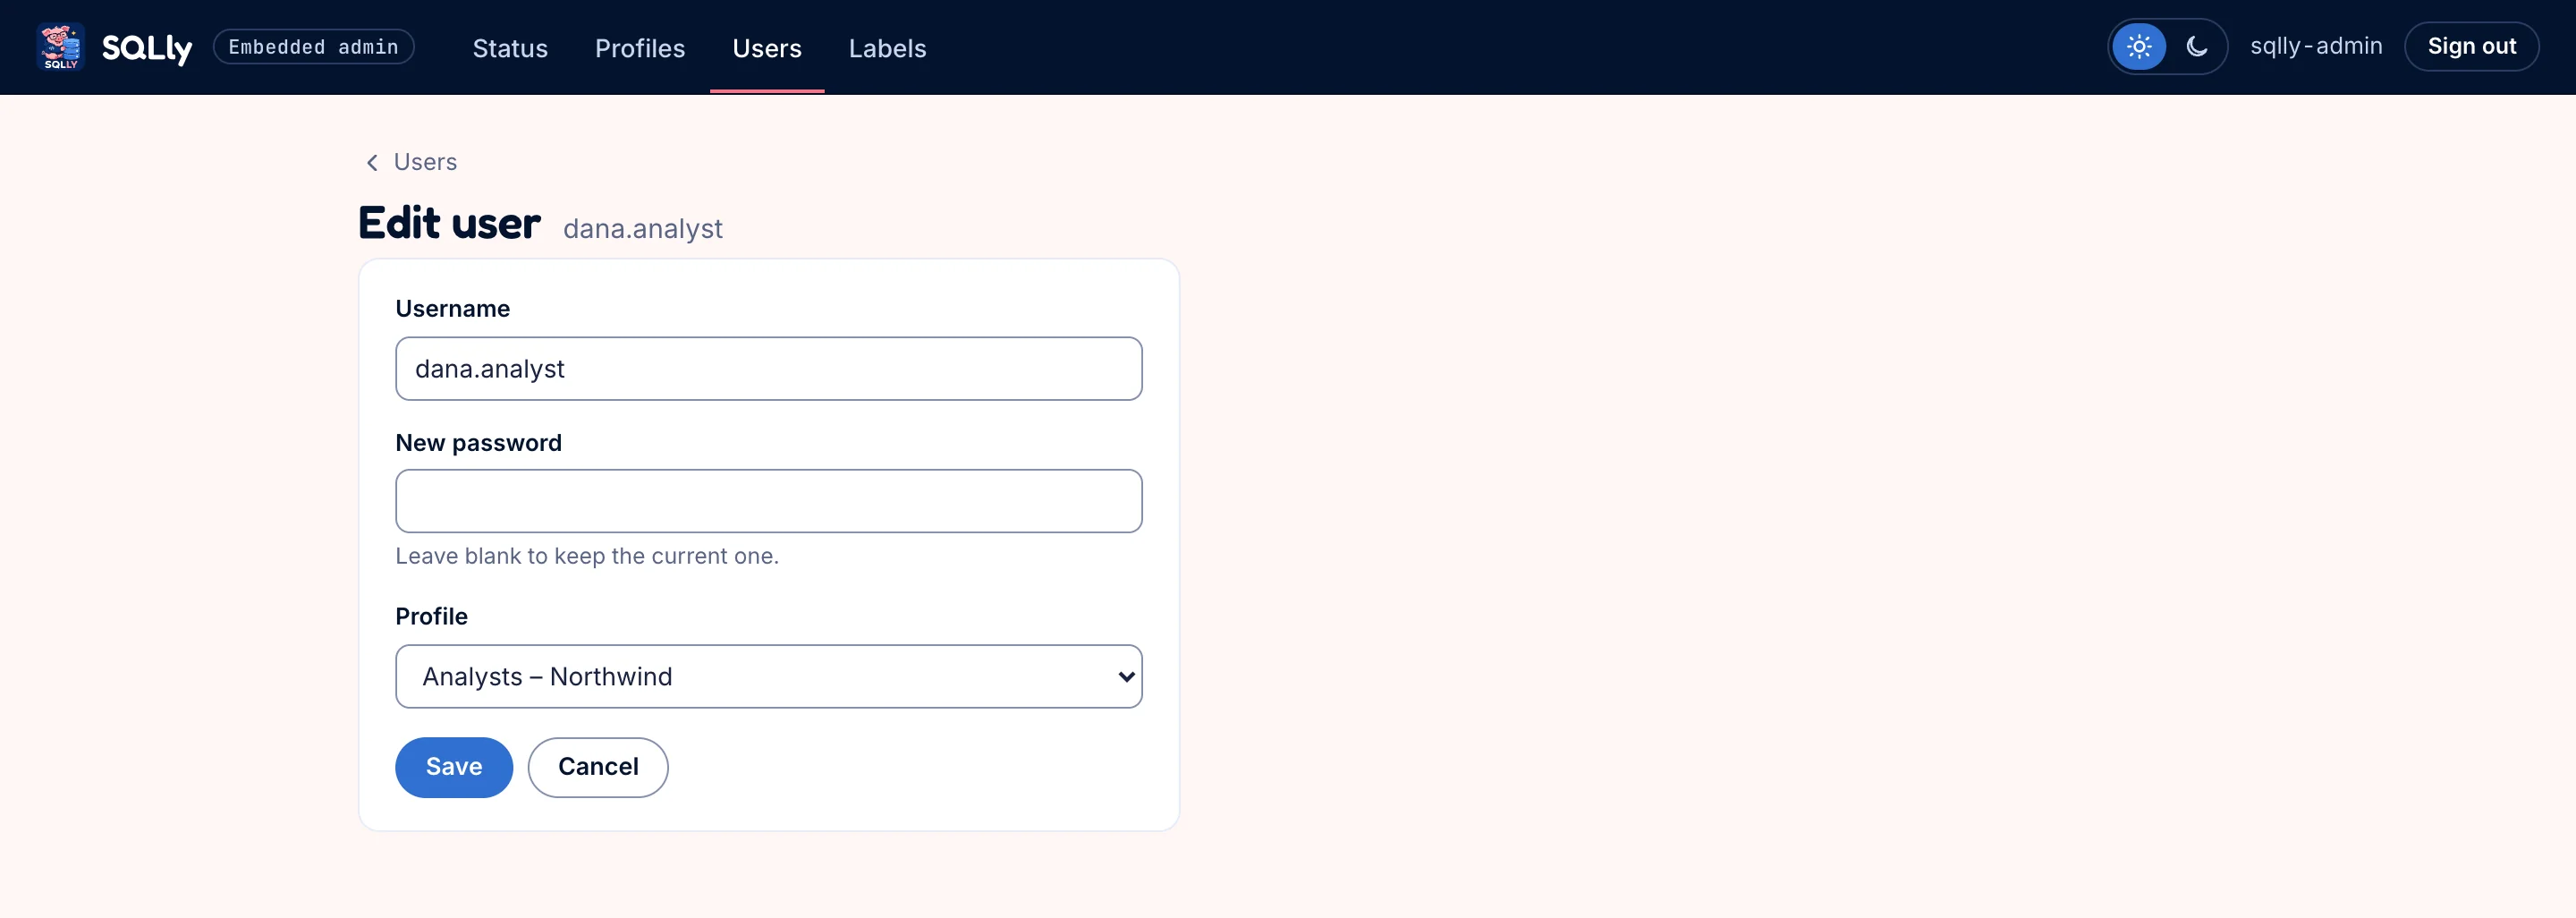
Editar formulário do usuário para dana.analyst com campos de nome de usuário, nova senha e perfil
Um usuário é um nome de usuário, uma senha (hash scrypt em sample-app/data) e um perfil.

O que seus usuários veem

Os usuários fazem login na raiz do app, não em /admin:
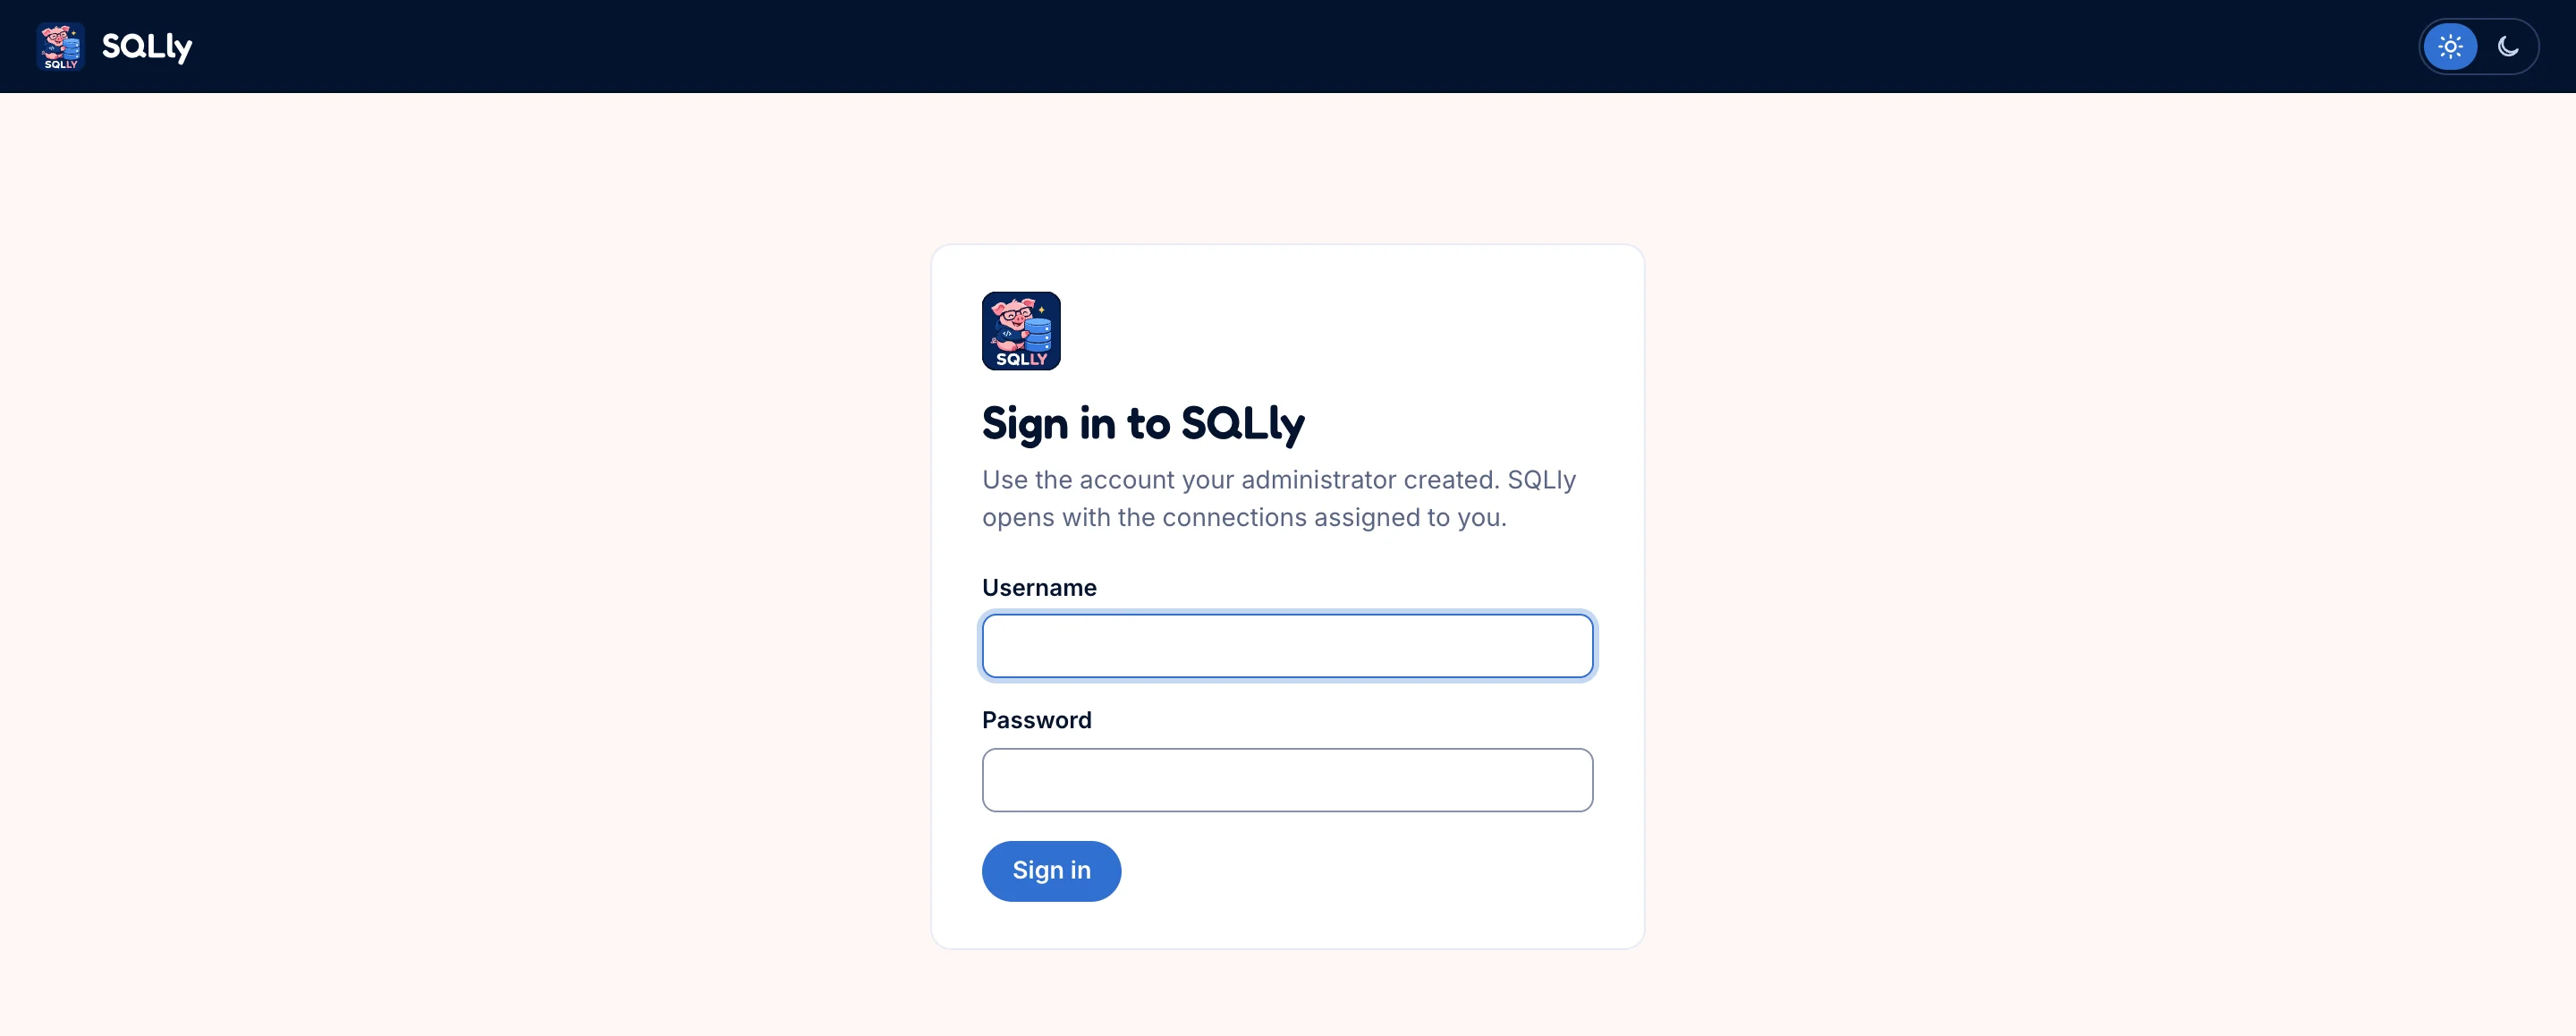
O cartão Entrar no SQLly para o usuário final
A parte do usuário no app de exemplo. No seu produto, este é o login que você já tem.
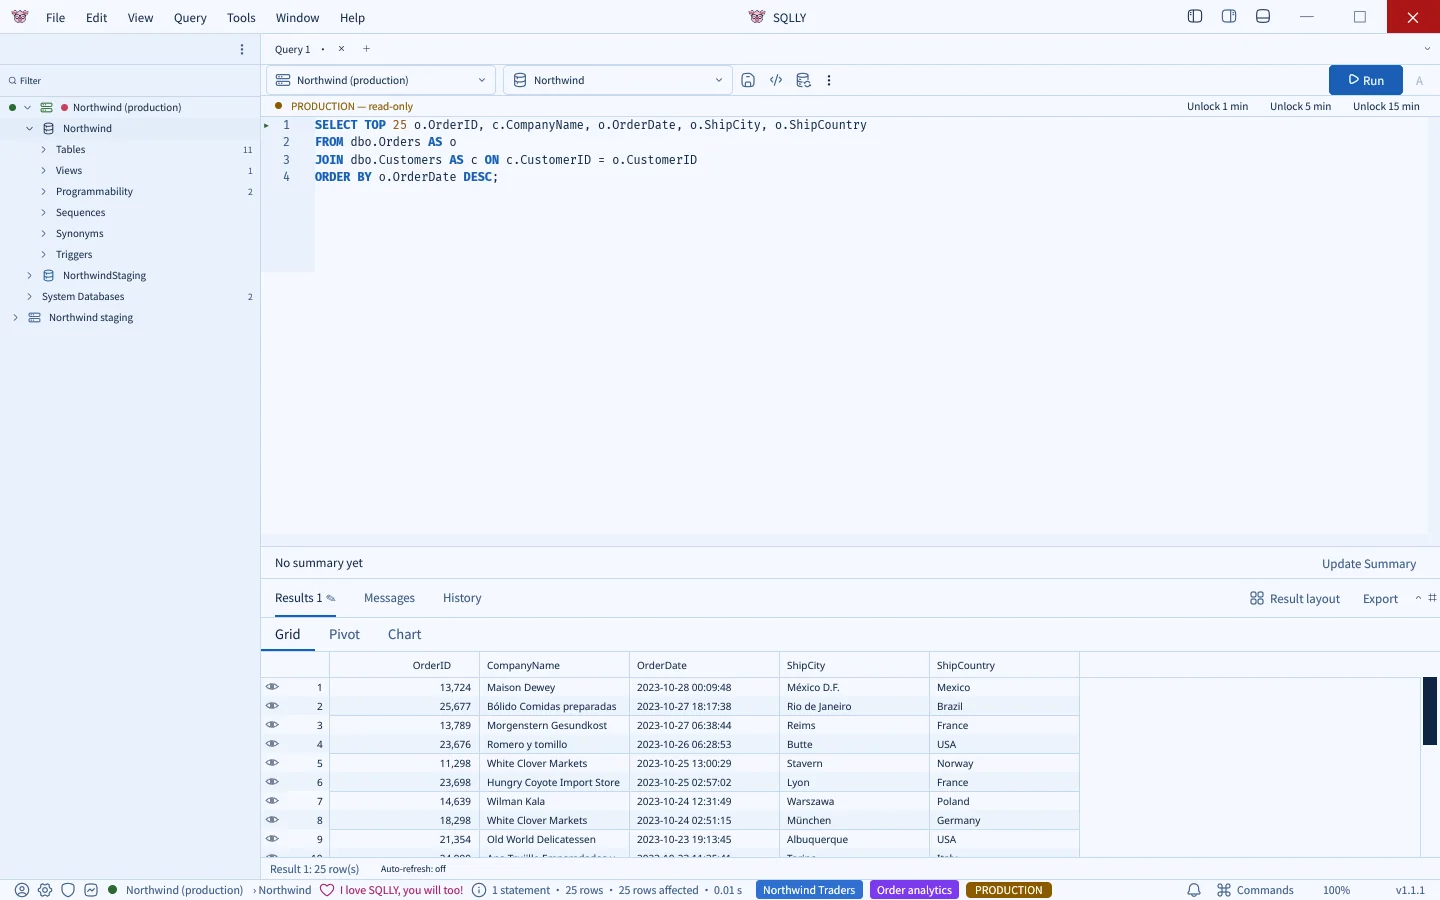
Página de boas-vindas para dana.analyst mostrando o perfil Analysts – Northwind com um botão Abrir SQLly
Abrir SQLly leva a /app/, que emite um token de lançamento (POST /manage/tokens) e serve o SQLly com ele. Fechar a aba do SQLly libera o assento.
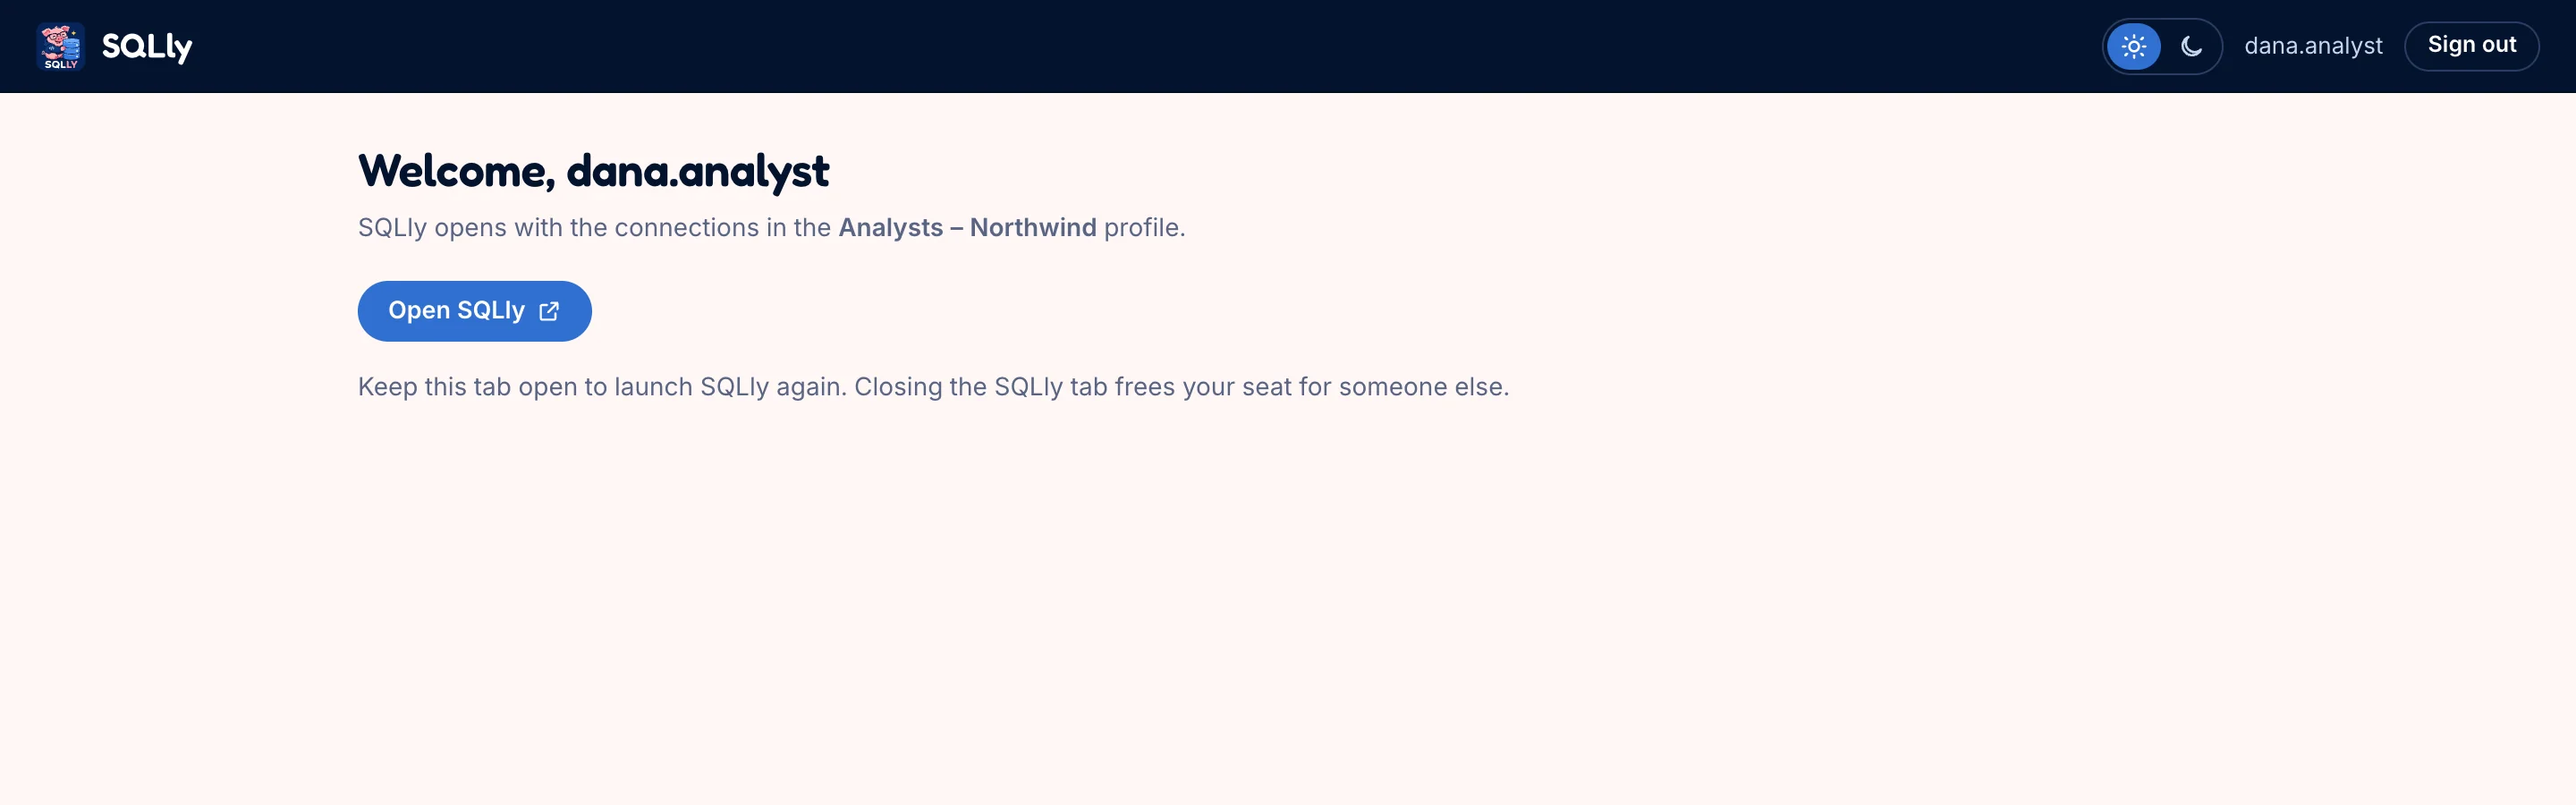
SQLly rodando no navegador através da ponte: o explorador mostra as conexões de produção e de staging do Northwind, uma consulta SELECT contra Orders e Customers está no editor sob uma barra de somente leitura PRODUÇÃO, e a grade de resultados mostra 25 linhas
SQLly no navegador, se comunicando com o SQL Server através da ponte. Os rótulos do perfil aparecem na barra de status, e as regras de segurança do ambiente de Produção se aplicam: o editor está somente leitura até ser desbloqueado.

Enquanto o SQLly está aberto, o Status mostra o assento em uso:
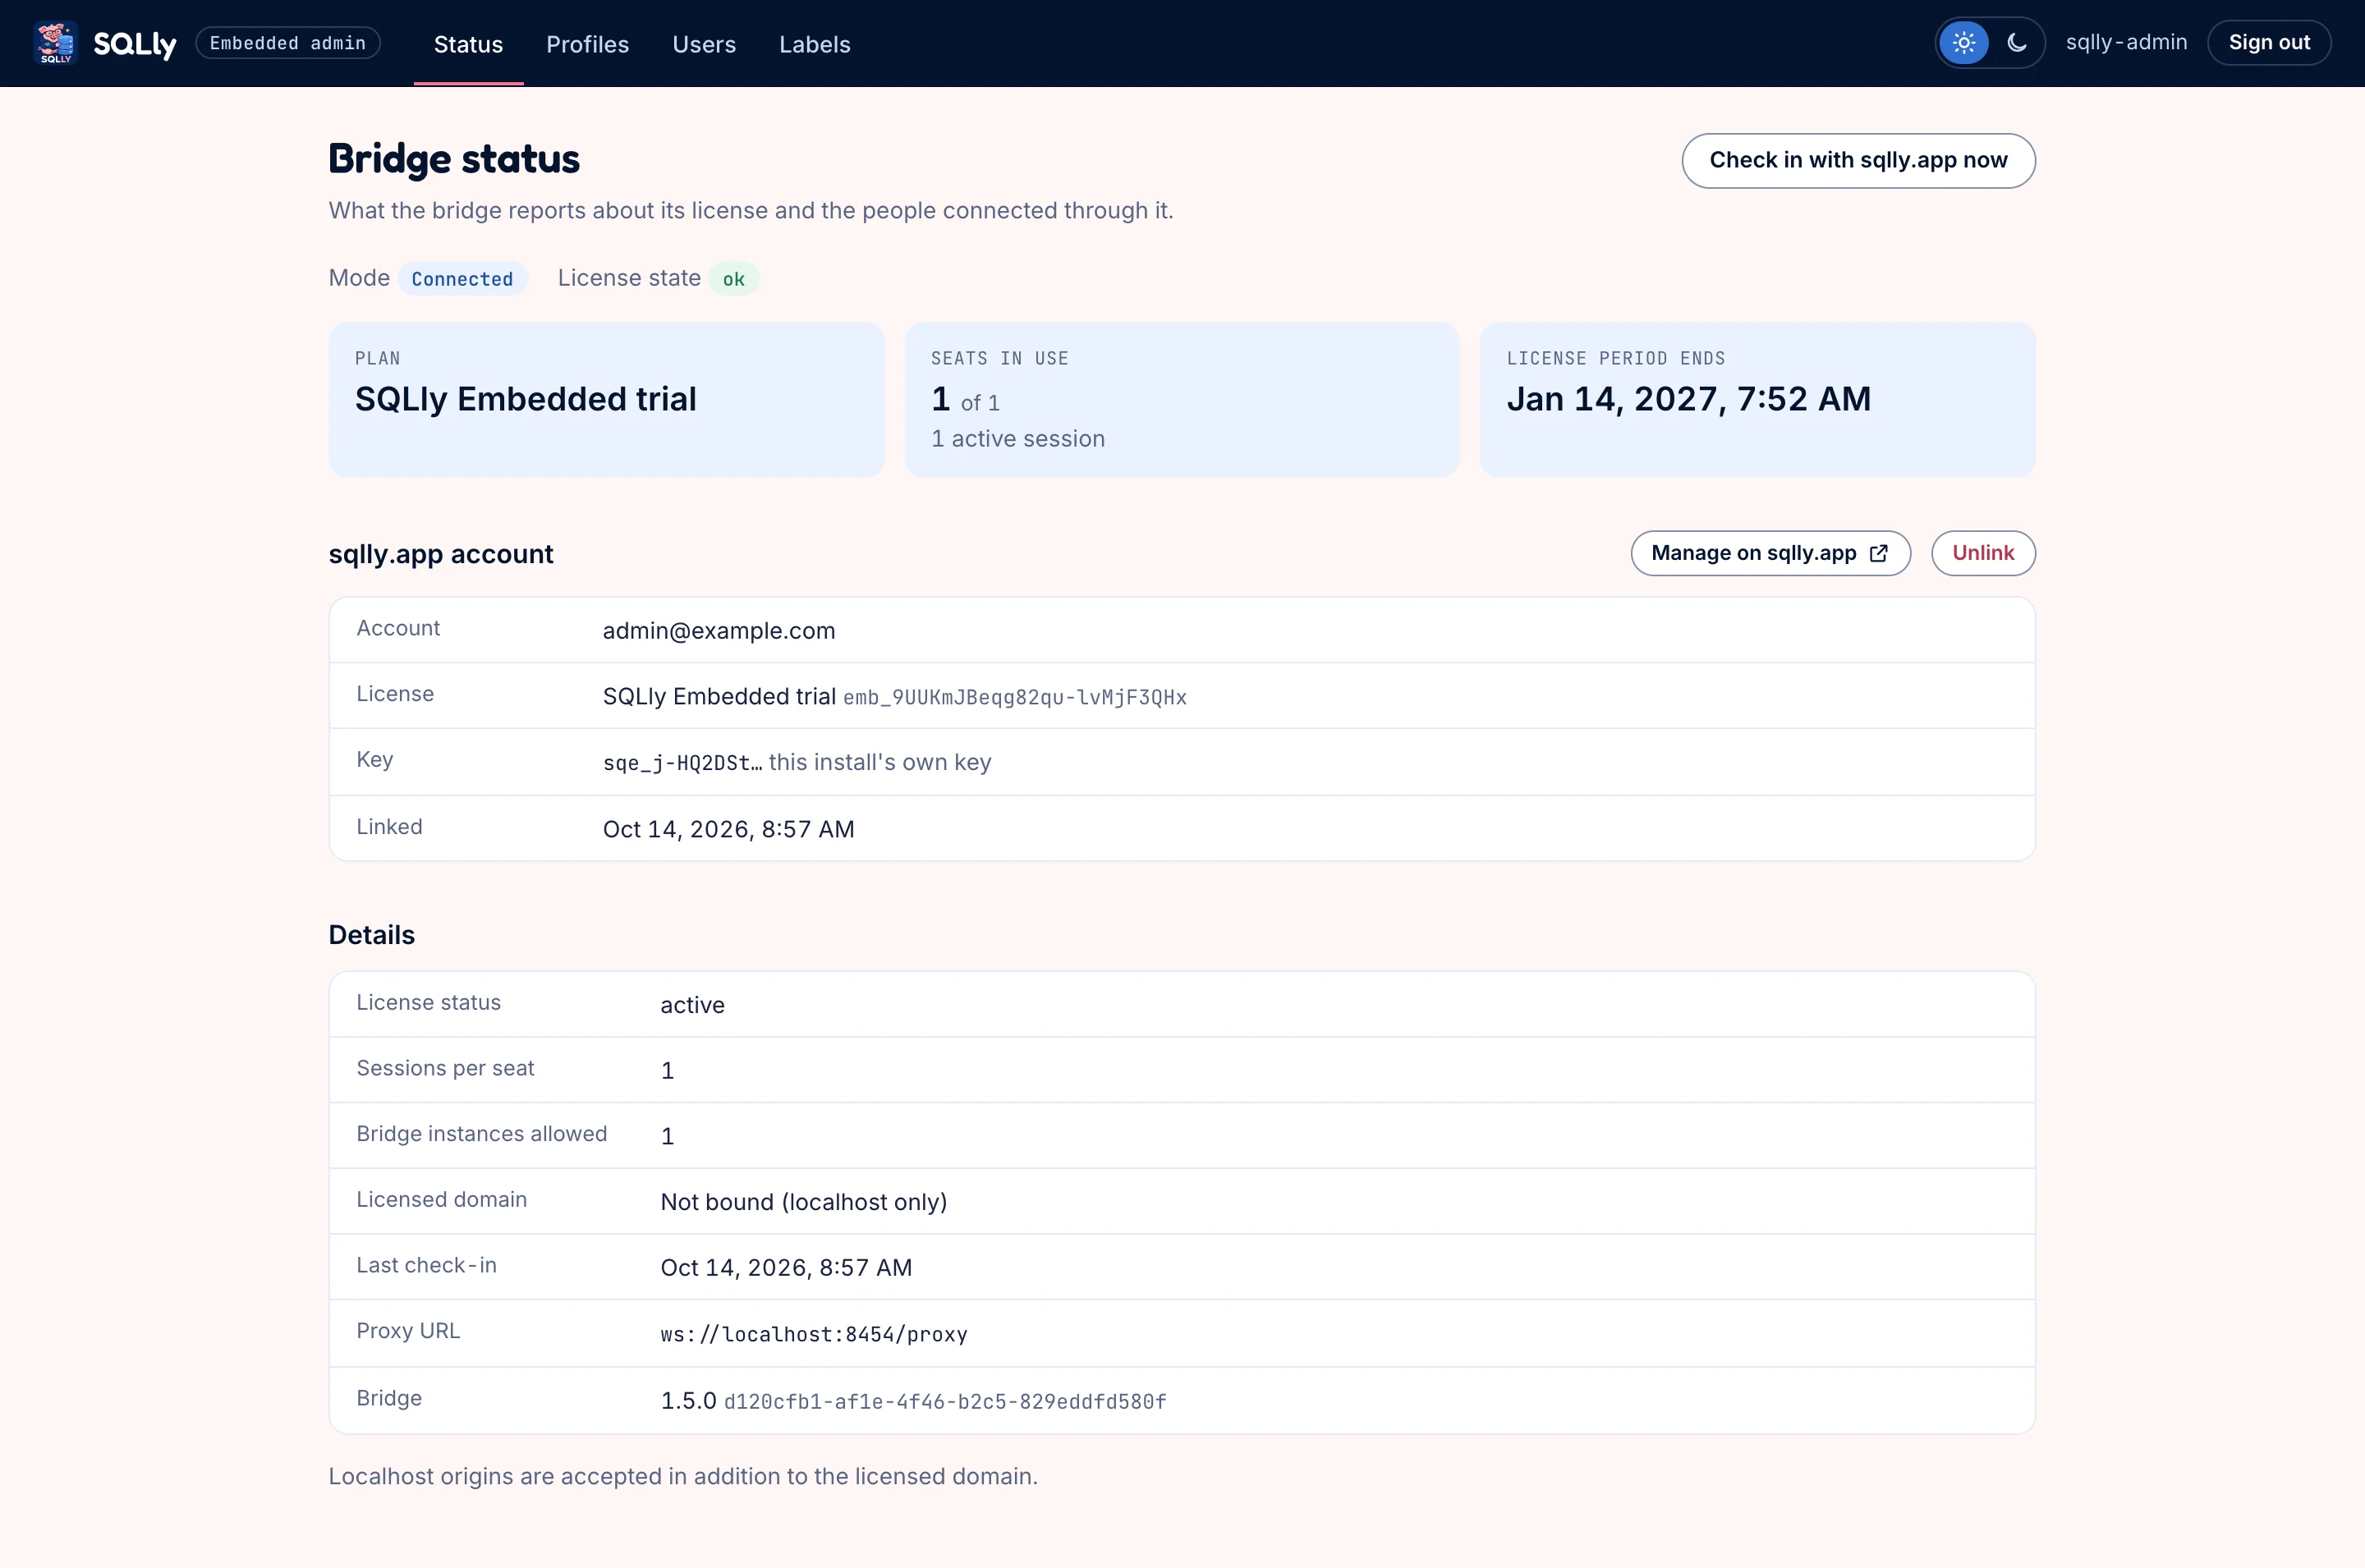
Página de status da ponte mostrando 1 de 1 assentos em uso e 1 sessão ativa
Os assentos são simultâneos: este se libera no momento em que dana.analyst fecha a aba e seu token expira.

Lendo o código

ArquivoO que tirar disso
lib/bridge.jsUm cliente completo da API de gerenciamento: todas as chamadas, tratamento de erros, tempos limite. Copie-o ou porte-o.
lib/credentials.jsTransforma campos de formulário e rótulos compartilhados em um sqlly-credentials documento.
lib/sqllyapp.jsO lado do sqlly.app no vínculo: cria o link e consulta a chave.
server.jsRoteamento. GET /app/ é a rota de lançamento; /admin/* é o lado de administração; /admin/link* é vinculação.
views/pages.jsO HTML, incluindo injectLaunch, que define as duas variáveis globais antes boot.js.
test/node --test suítes que executam o aplicativo contra uma ponte falsa. Um bom modelo para testar a sua própria integração.

Pronto para substituí-lo? Crie seu próprio app percorre cada um desses trabalhos na sua própria stack.