示例应用导览

逐屏带你逛一遍 SQLly Embedded 附带的示例管理应用:状态与许可、配置文件与连接、标签、用户,以及启动 SQLly。

该软件包包括一个小型管理应用程序(sample-app/,Node.js 20+、无依赖),它把 SQLly Embedded 能做的事全部演练一遍。它扮演的是 你的 应用:管理端负责连接配置、标签和用户,用户端负责让人登录并打开 SQLly。下面的每个界面都只是对一到两个 管理 API 调用,它们的名字标在每个截图下方,这样你能看到你自己的应用会调用什么。

这些截图来自连接着试用许可证的真实桥接,背后是 SQL Server 的 Northwind 数据库。

管理员登录
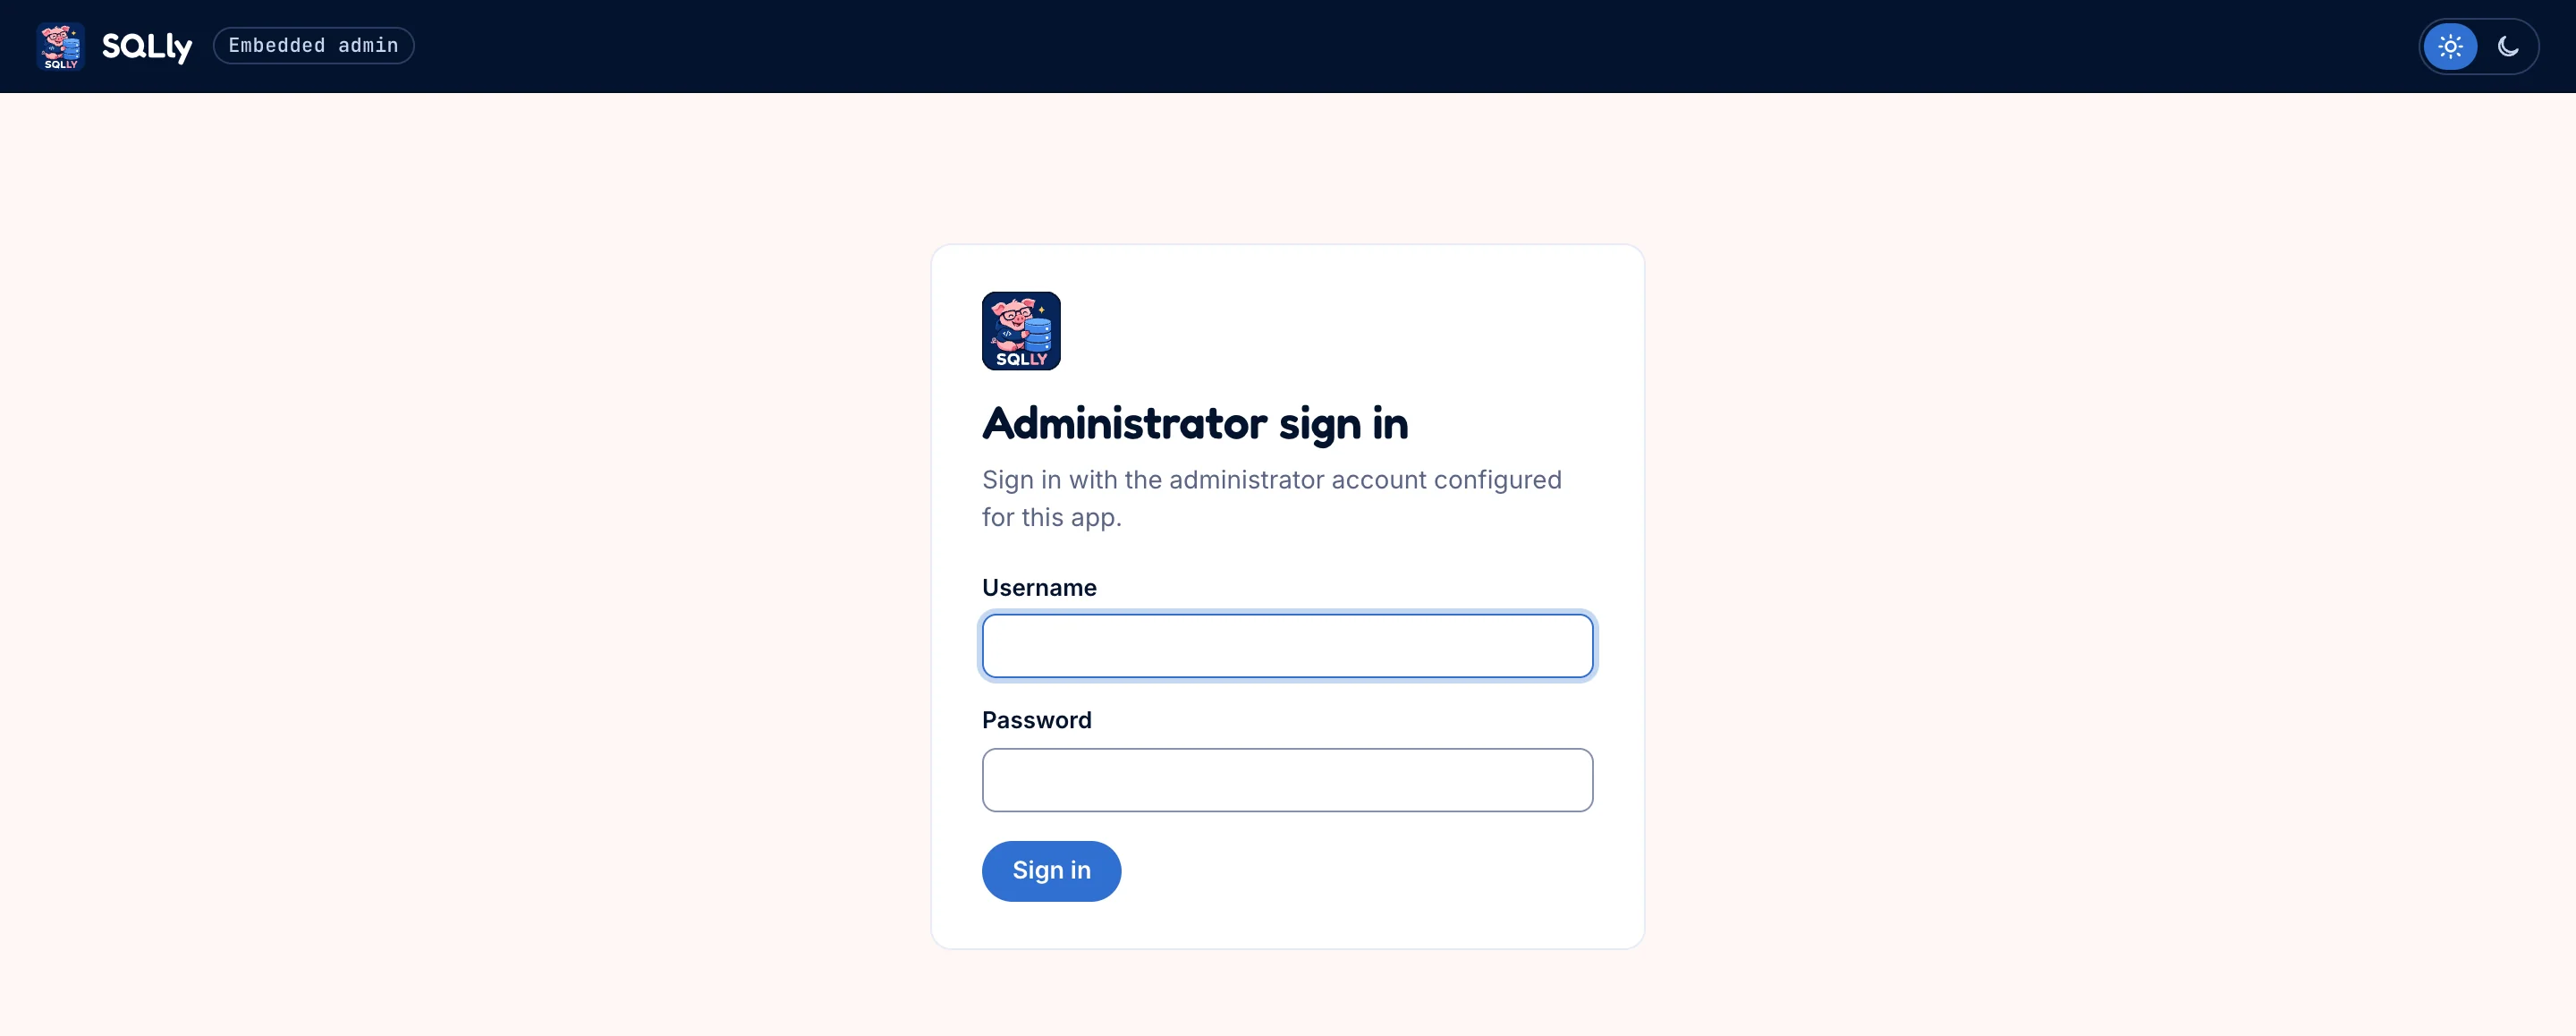
示例应用的管理员登录卡,包括用户名和密码字段
管理端位于 /admin。默认账户是 sqlly-admin / GoodLittlePiggy,在你修改 sample-app/config.json 之前,应用拒绝监听回环地址以外的任何请求。

状态和许可

状态 是 GET /manage/status 渲染为页面。没有密钥或许可证文件启动的桥接是 未授权:你已经可以创建和测试连接配置,但在关联安装之前,SQLly 不会启动。
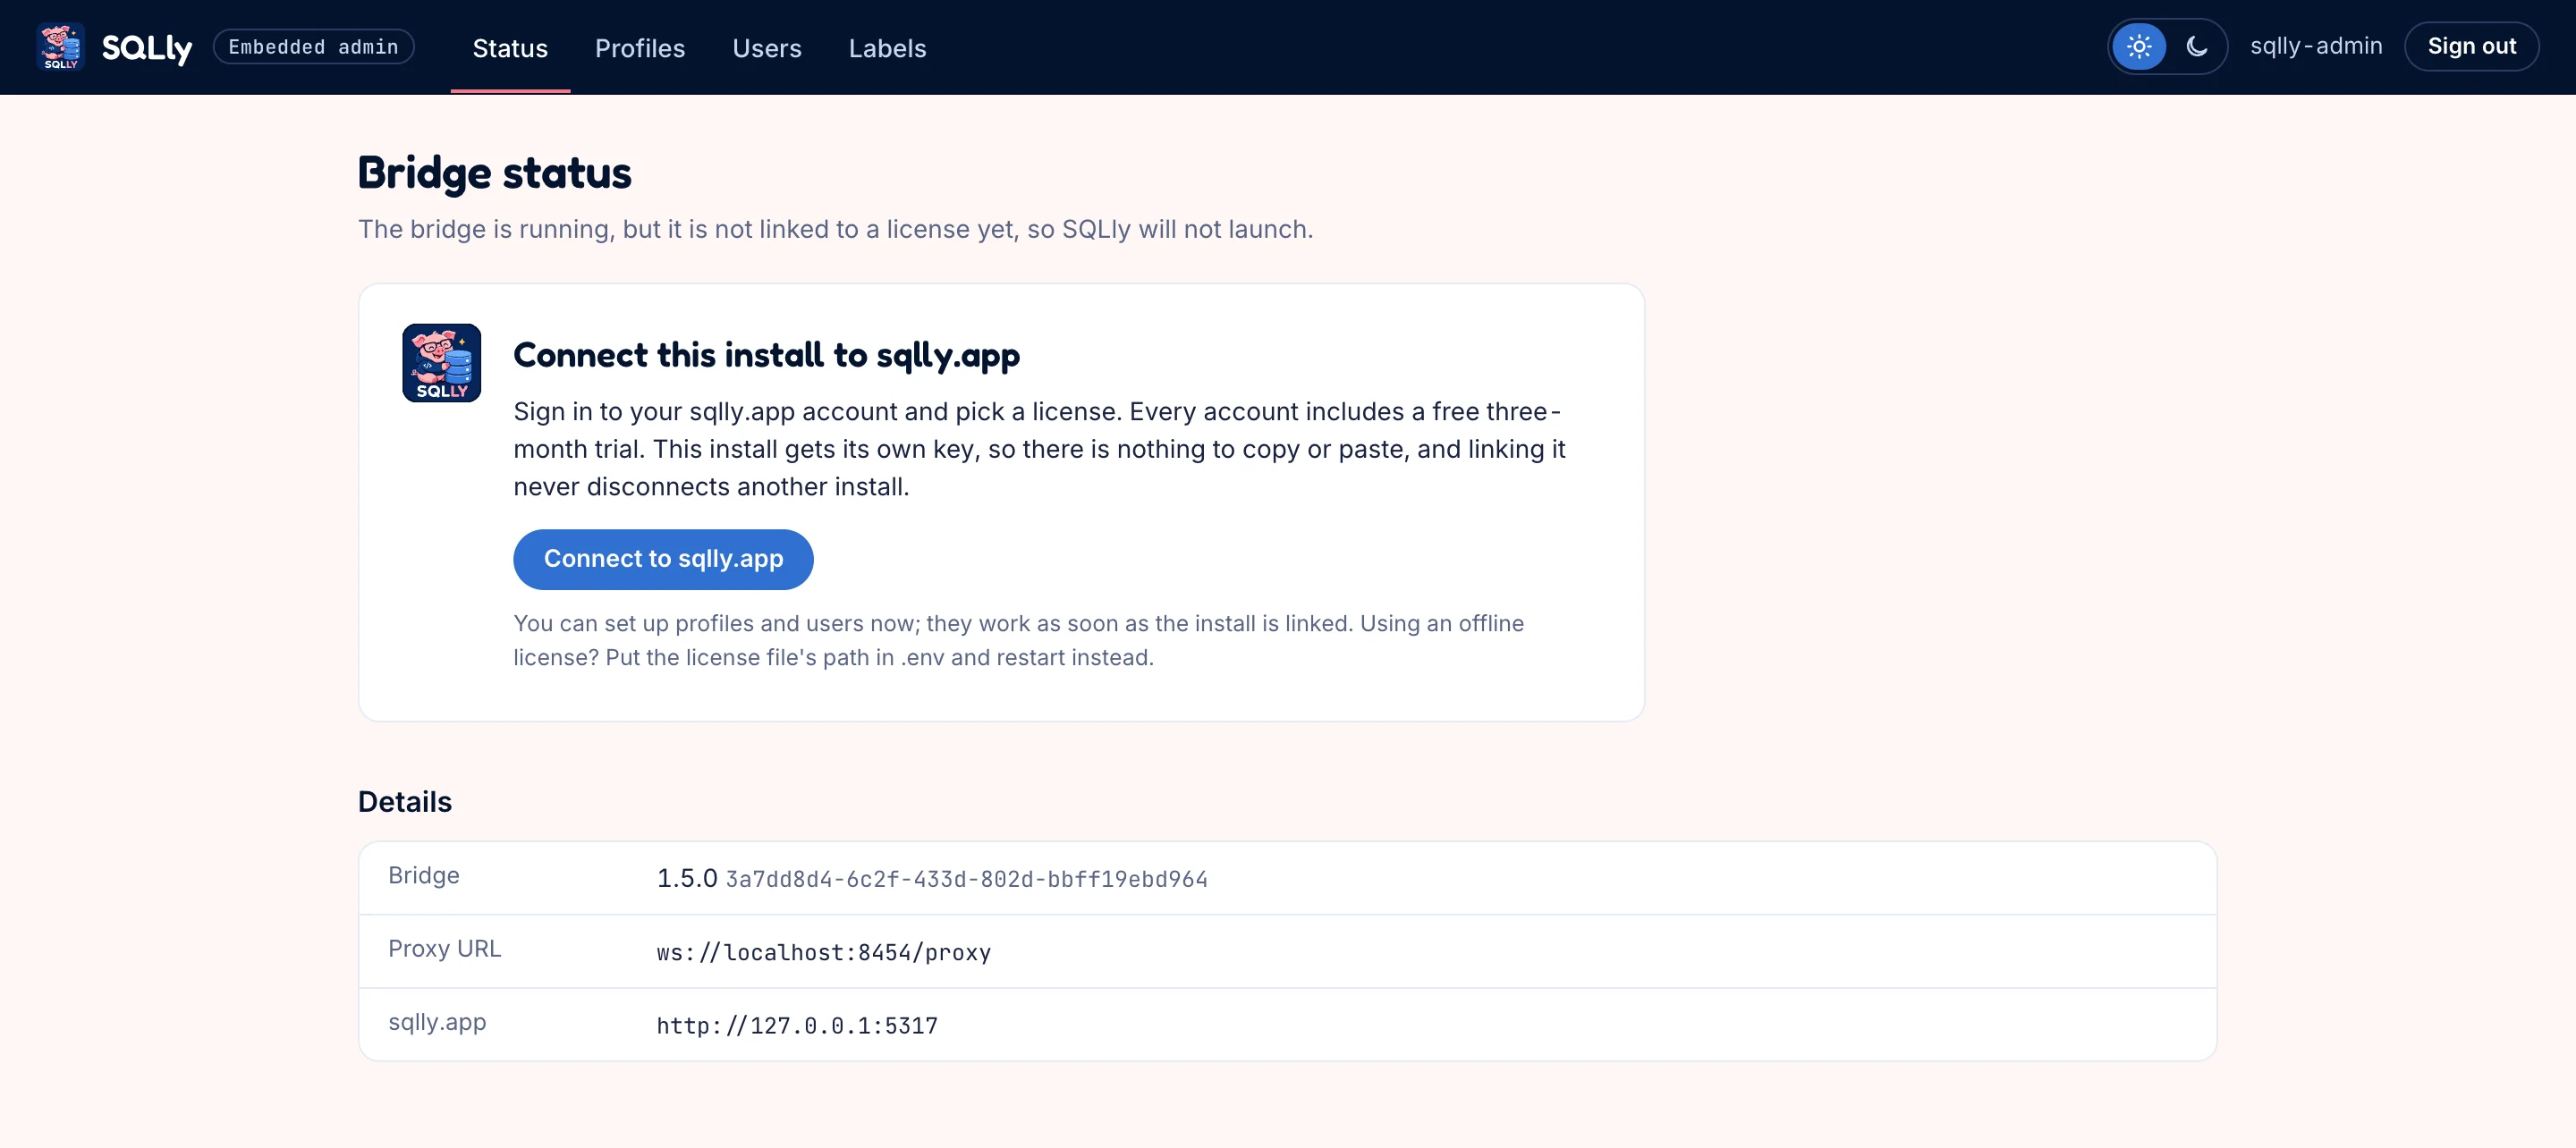
桥接状态页面,显示桥接正在运行但尚未关联许可证,并带有一个连接到 sqlly.app 的按钮
未授权:通过“将此安装连接到 sqlly.app”卡片开始绑定流程。

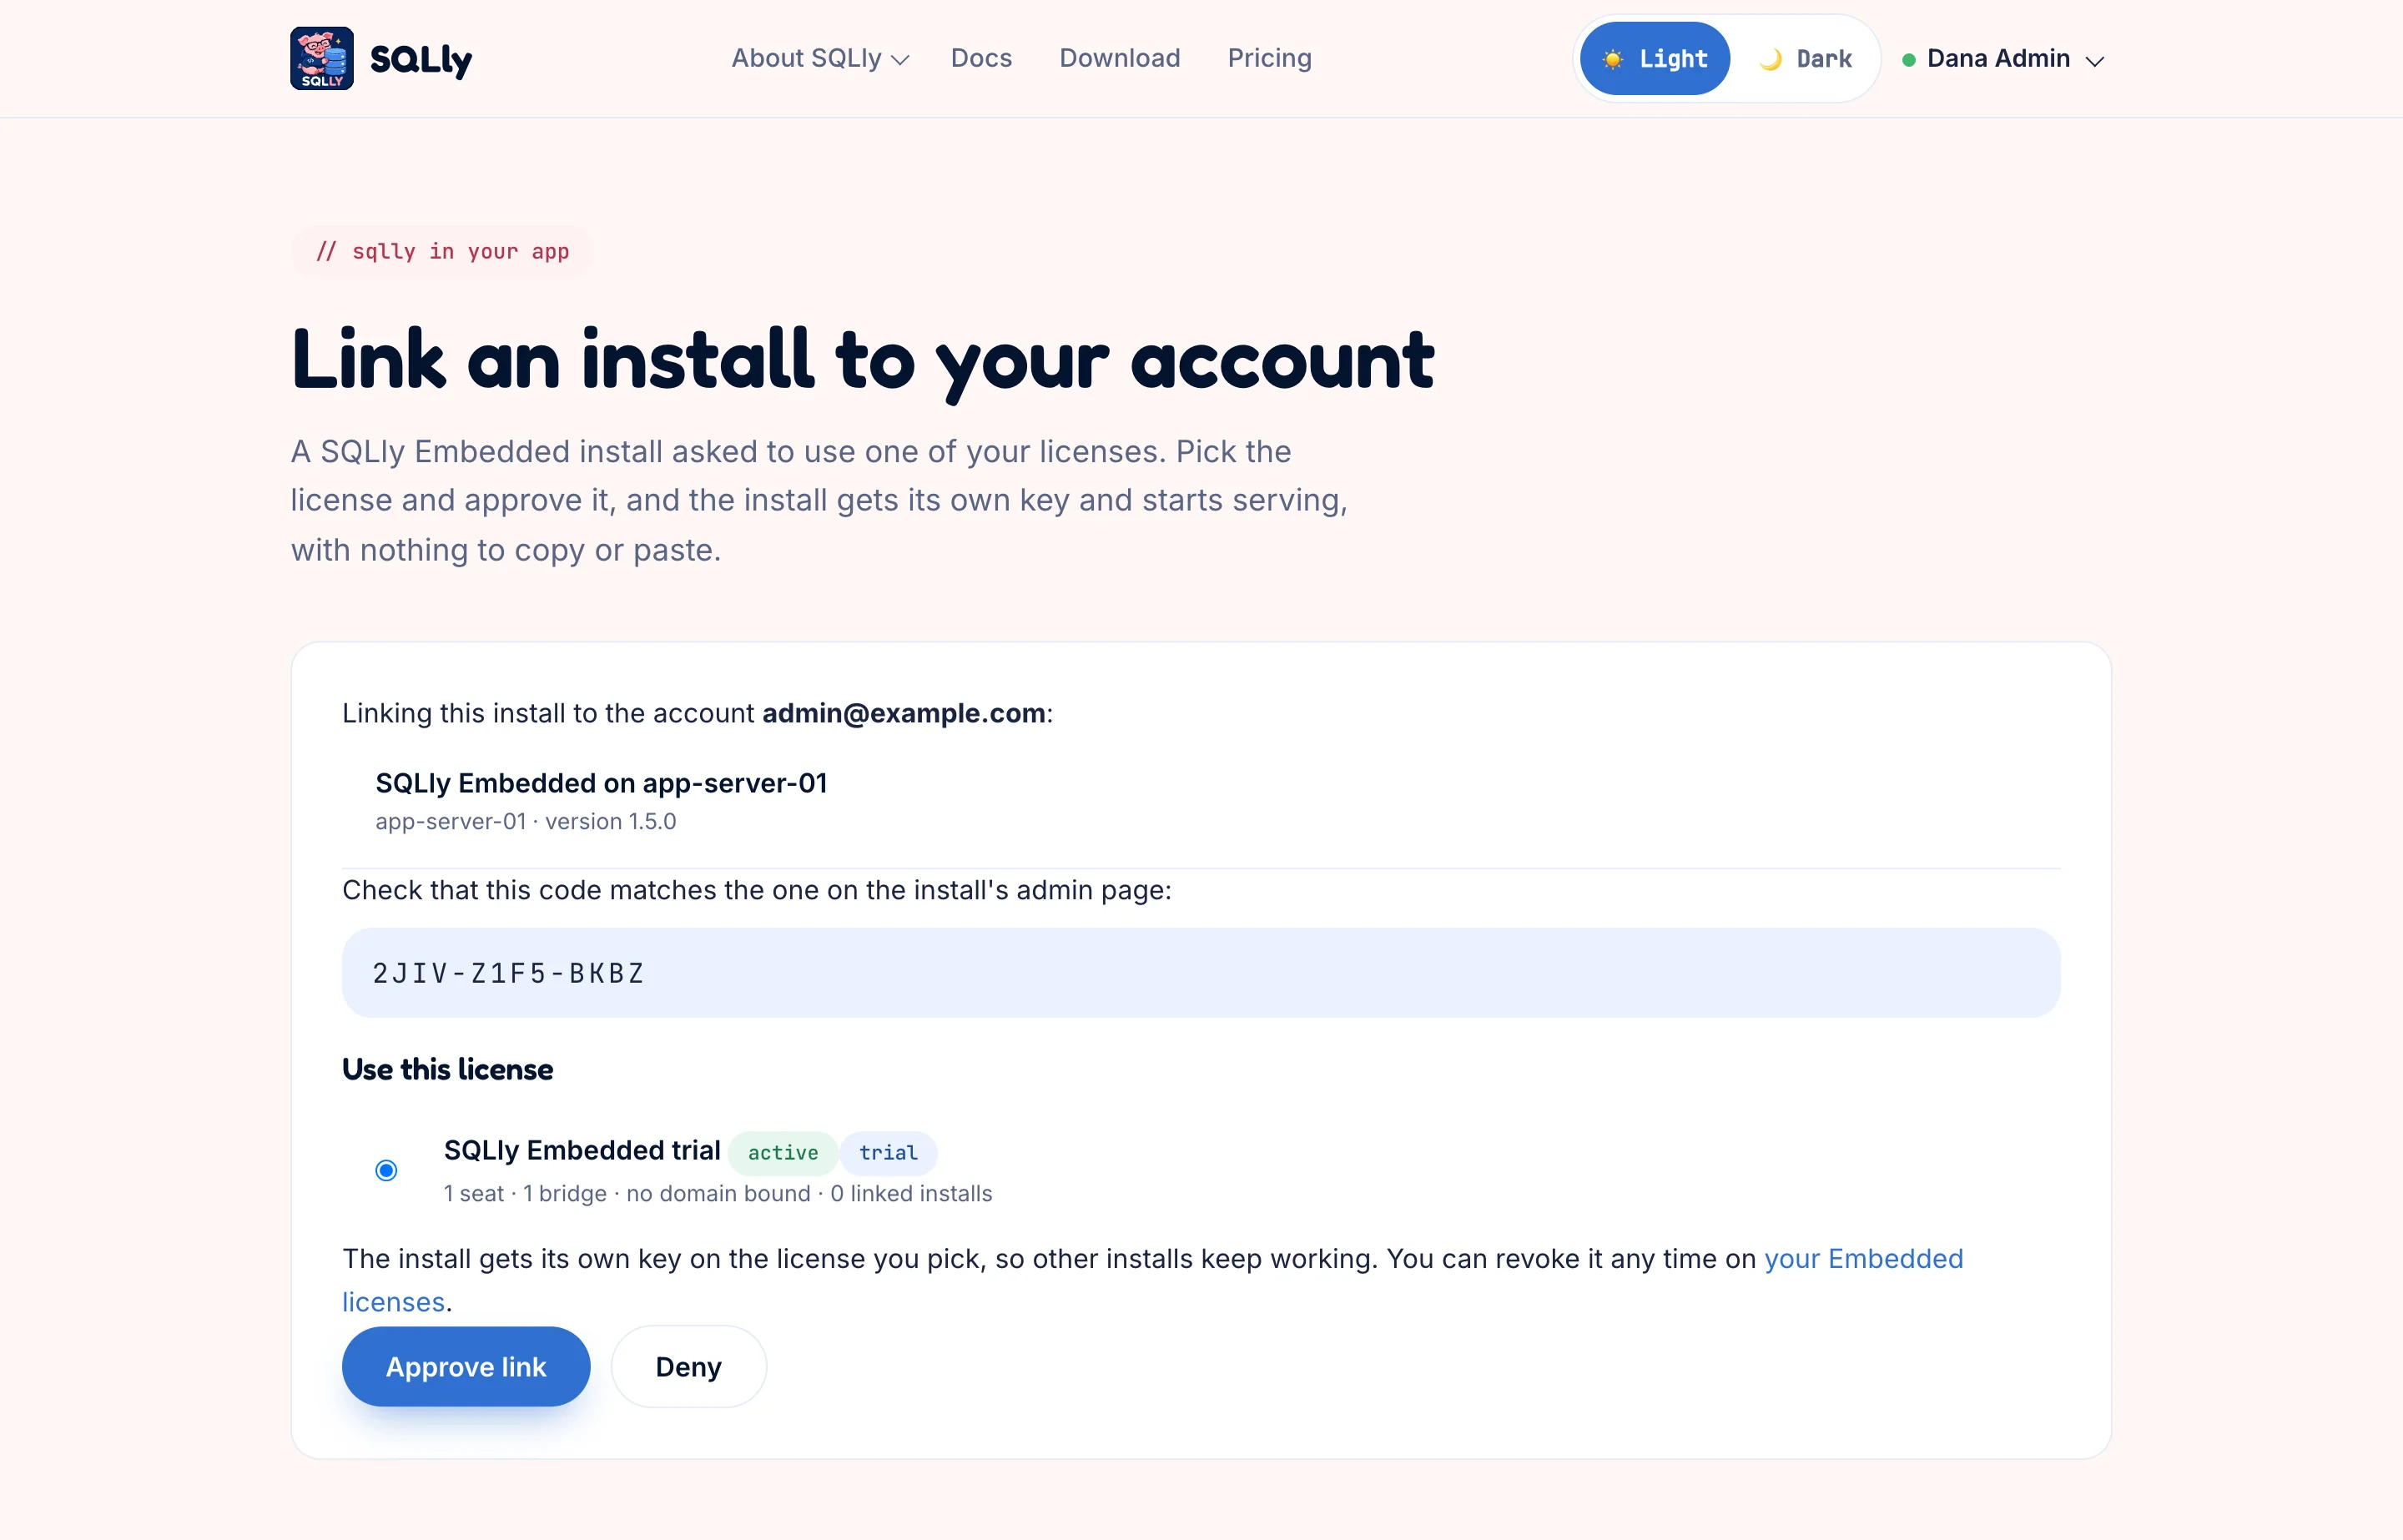
连接到 sqlly.app 向 sqlly.app 请求一个链接码(POST /api/embedded/links)并显示它。 打开 sqlly.app 进行批准 会把许可证持有者带到 sqlly.app,在那里确认相同的代码并选择一个许可证:
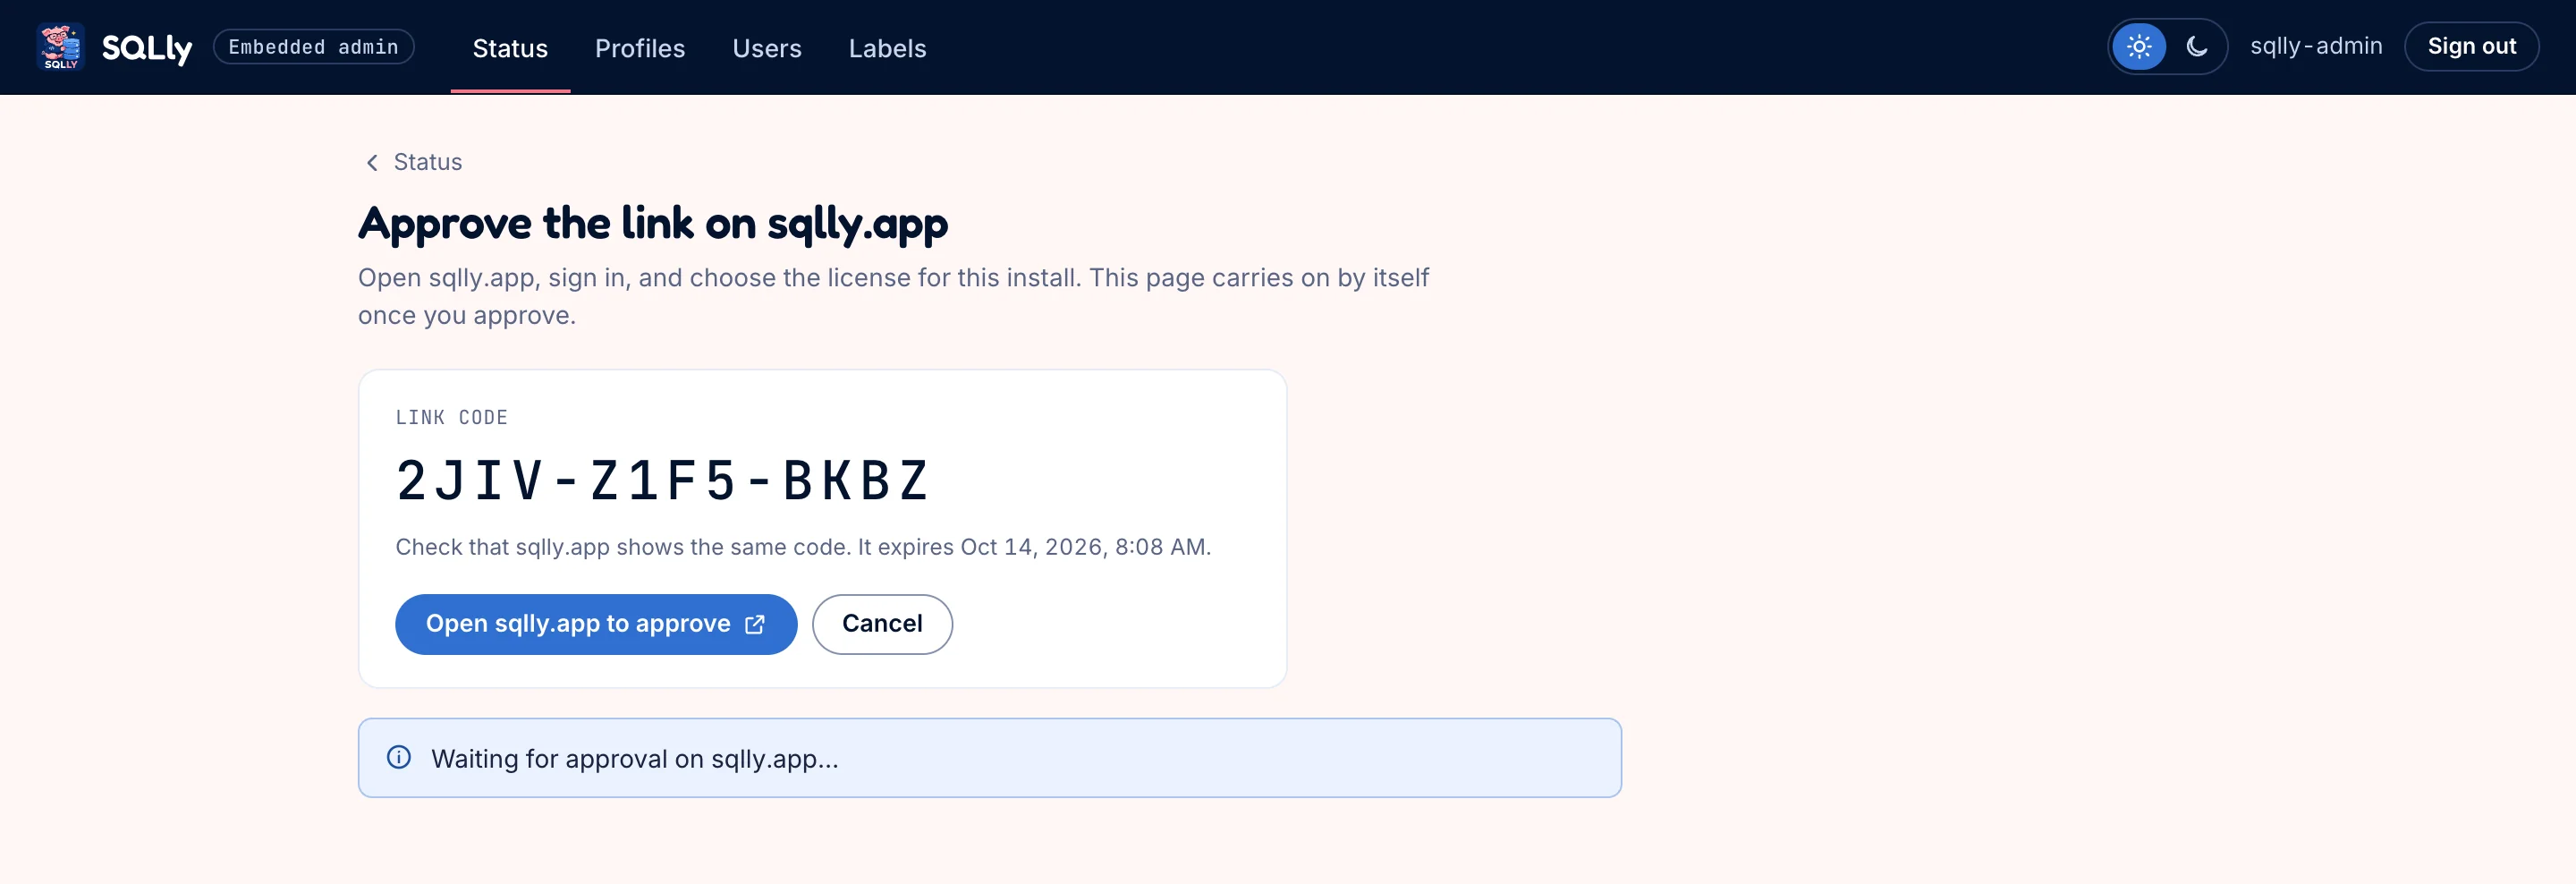
示例应用显示一个大的配对码和一个用于打开 sqlly.app 进行批准的按钮,正在等待批准
管理员应用显示代码,并在后台轮询 sqlly.app(POST /api/embedded/links/token)。
sqlly.app 页面“将安装关联到你的账户”,显示安装名称、匹配的代码和所选的试用许可证,并提供批准链接和拒绝按钮
在 sqlly.app 上,所有者能看到是哪个安装发来的请求,核对代码,选定许可证并批准。每个已关联的安装都会拿到自己的密钥,可在所有者的 Embedded 页面撤销。

几秒后,管理应用会收集安装密钥并将其交给桥接,同时附上 PUT /manage/license,而 Status 会显示许可证:
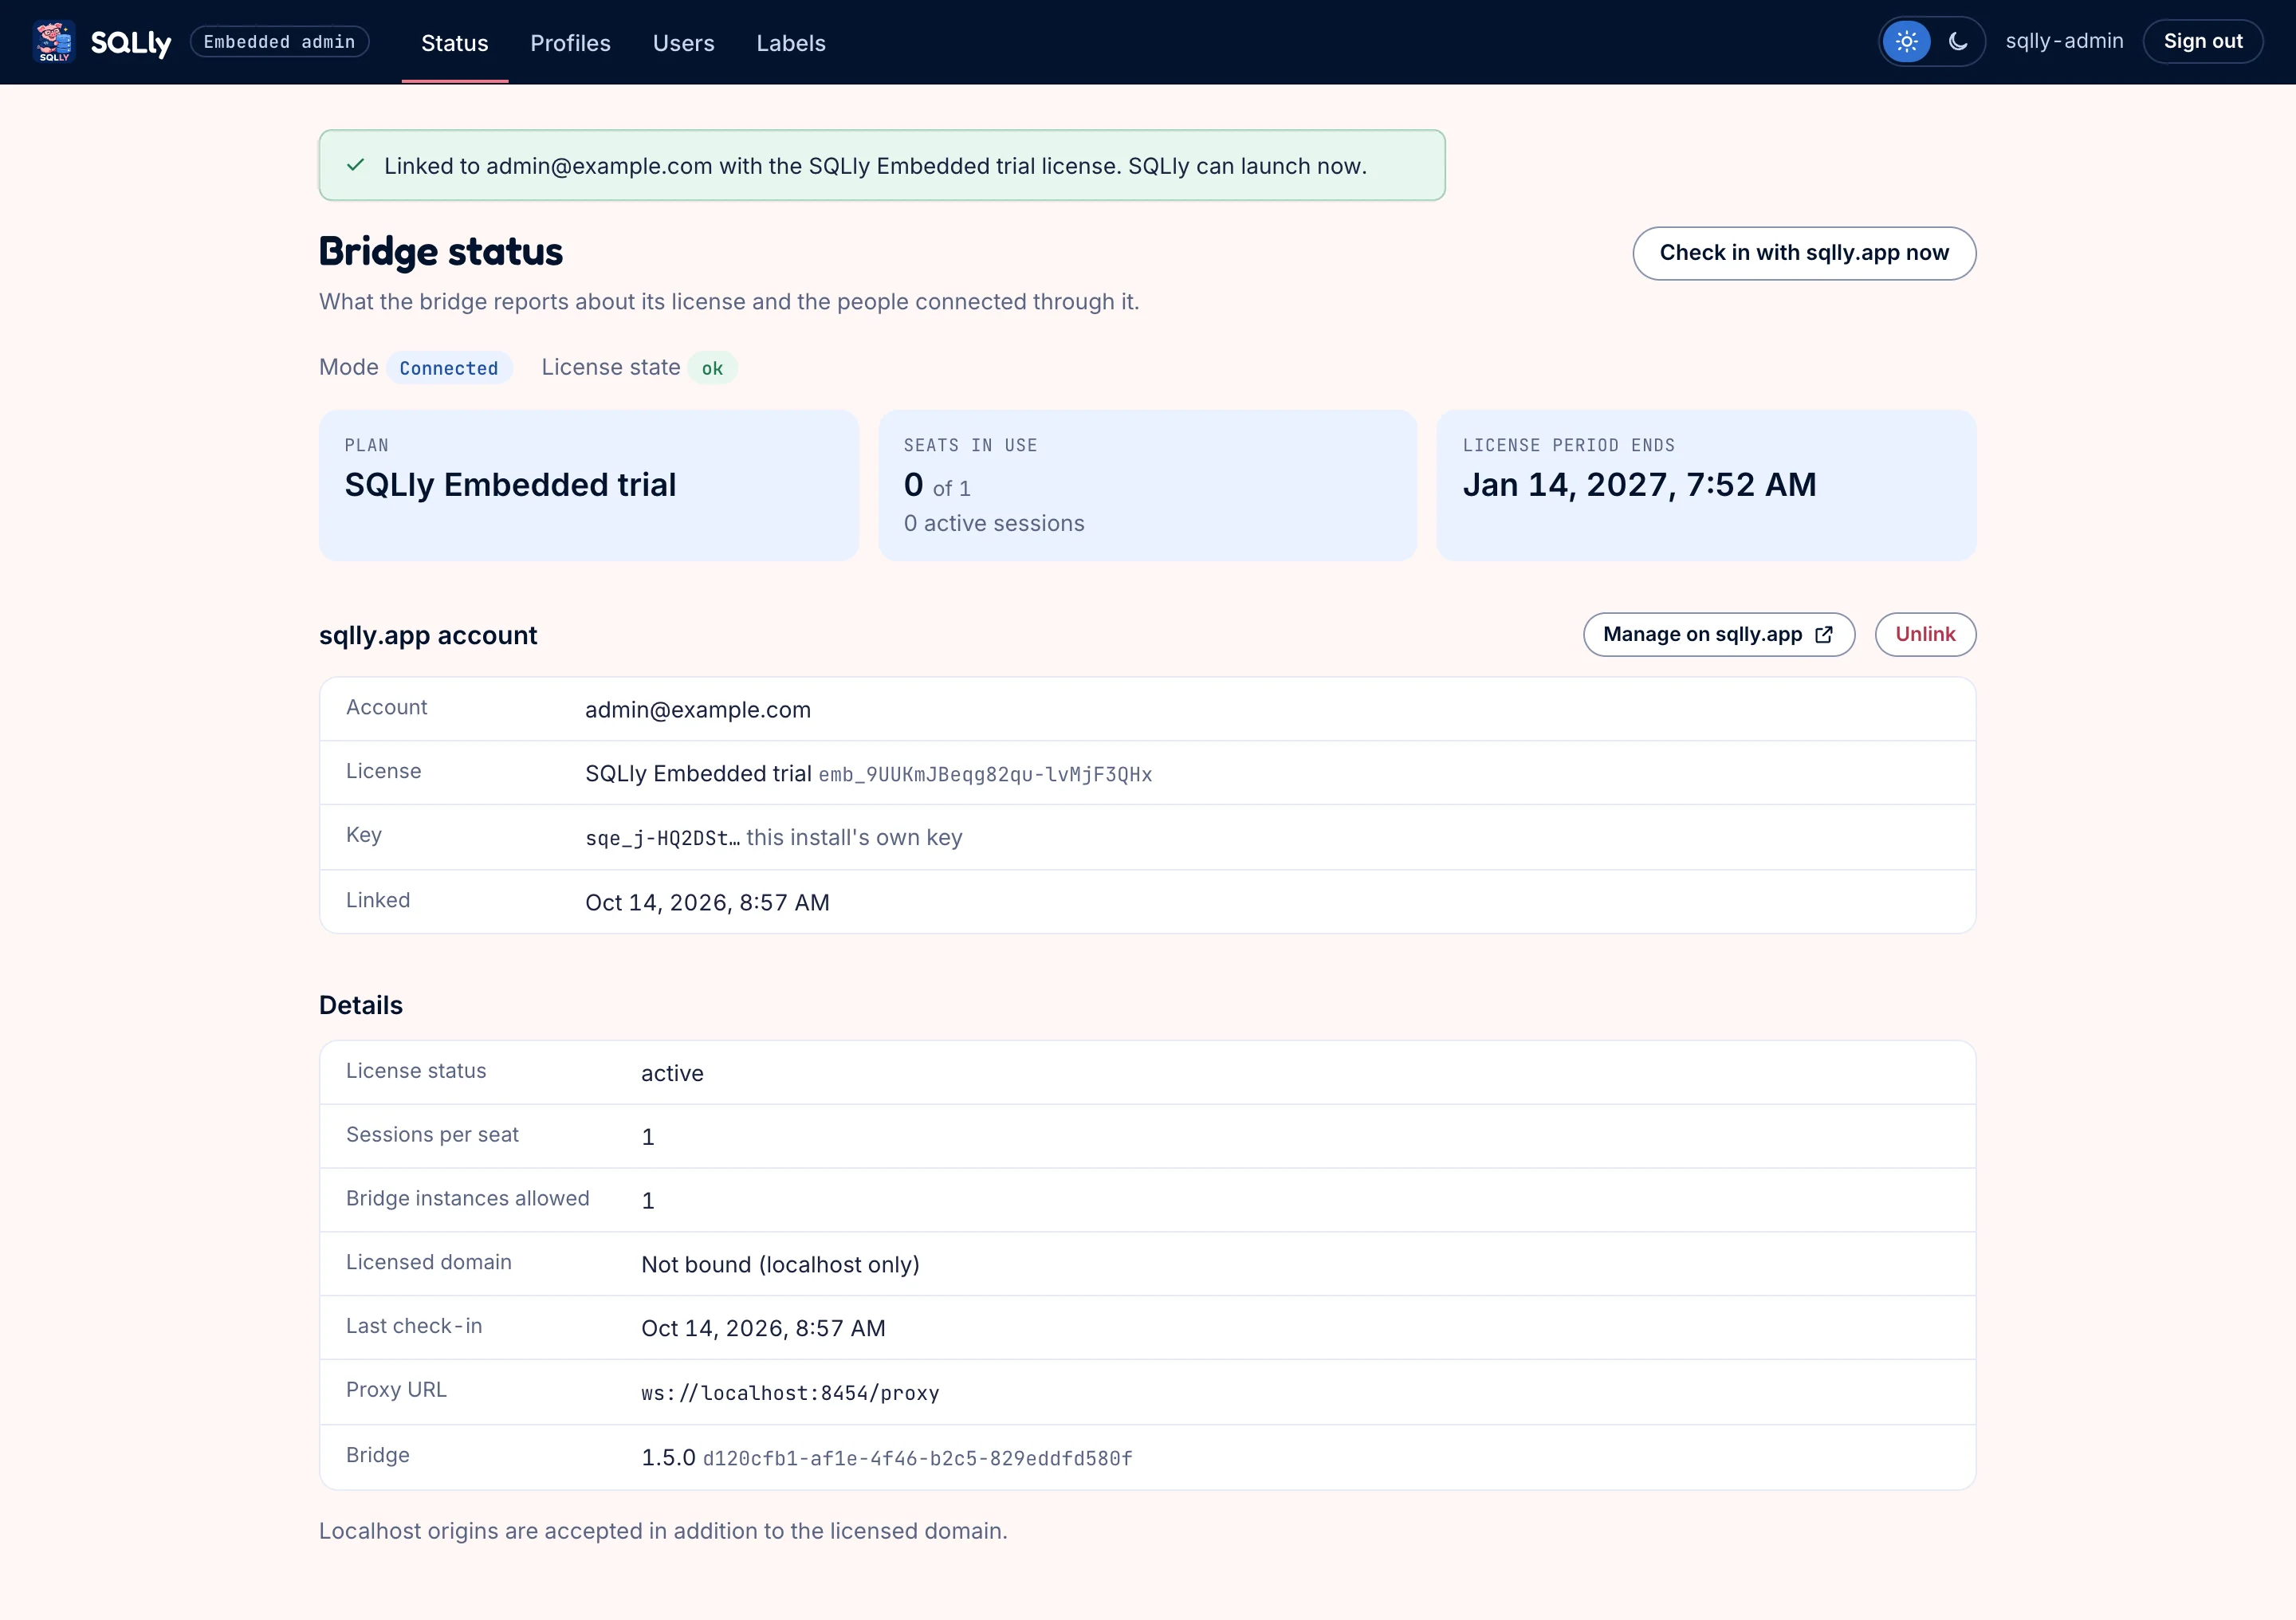
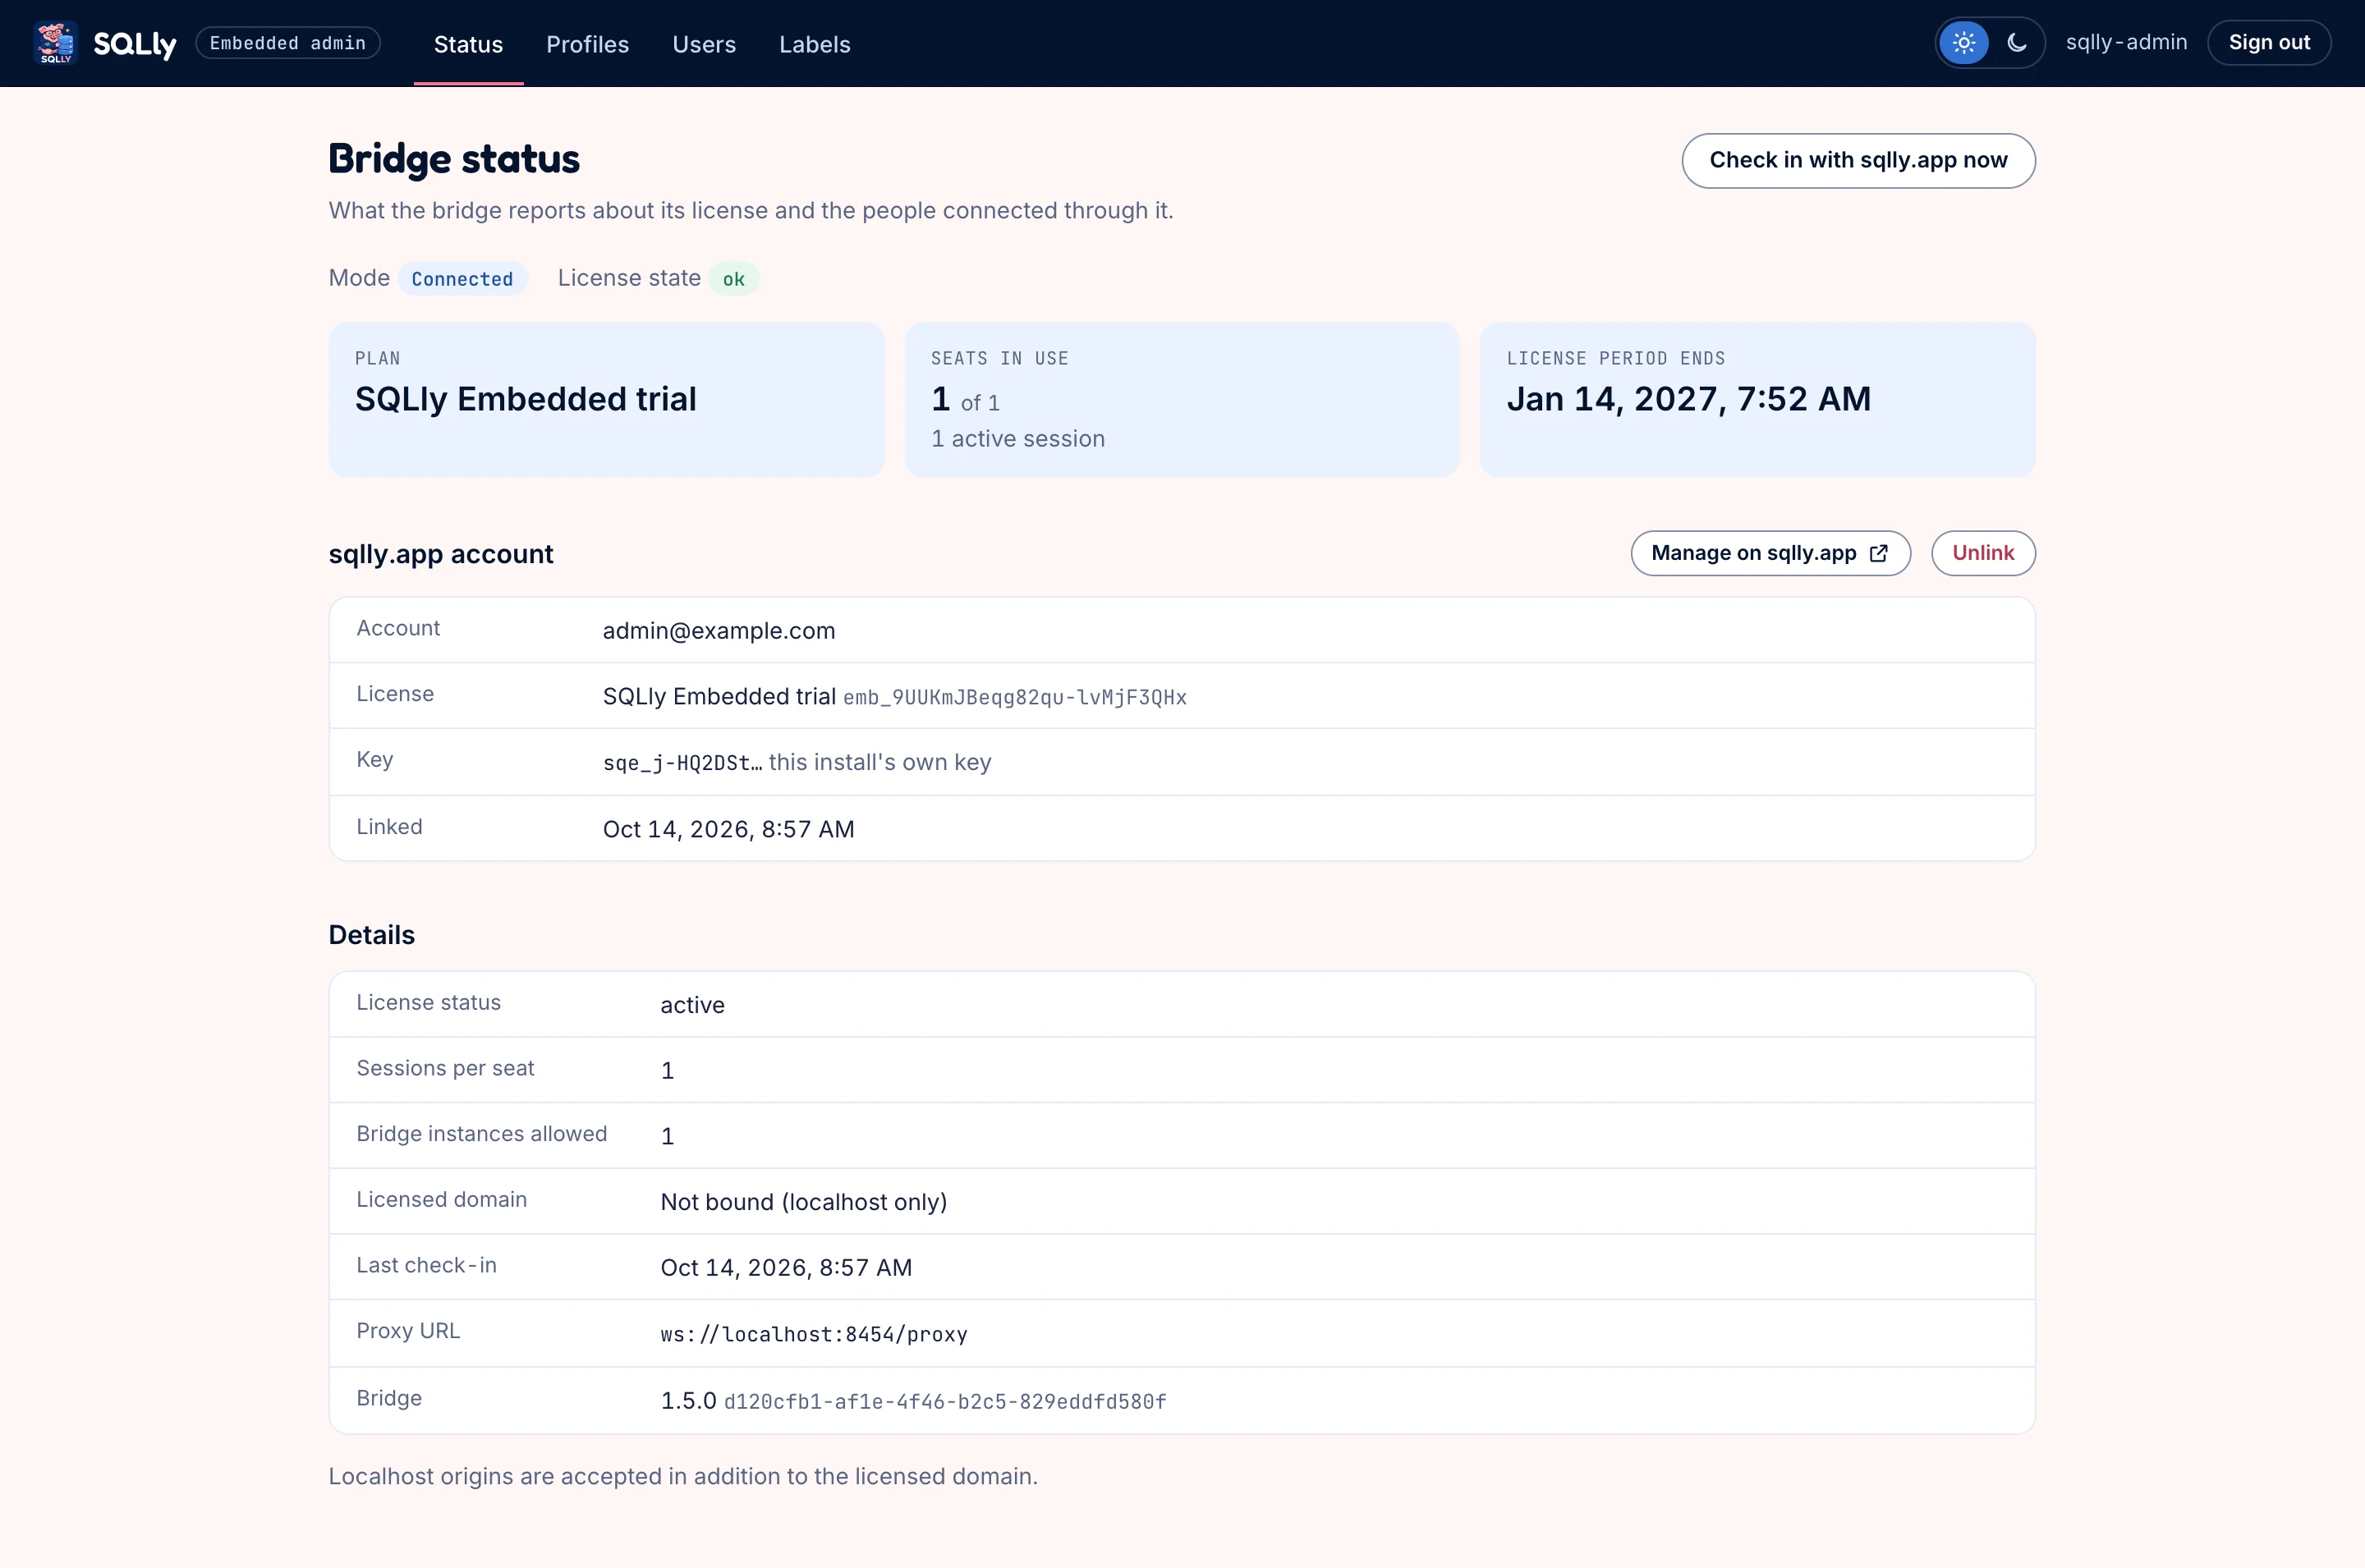
已关联安装的桥接状态页:联网模式、许可证状态正常、SQLly Embedded 试用计划、0/1 个席位在使用、已关联的 sqlly.app 账户以及许可证详情
已关联:套餐、已用席位数、周期结束时间、关联的账户(可在 sqlly.app 上管理和取消关联),以及桥接报告的详细信息。现在与 sqlly.app 的检入会调用 POST /manage/license/checkin。

配置文件

配置文件是某一组用户可见的连接集合。列表会显示每个配置文件的连接及分配给它的用户,并提供 启动 即可打开一个从该节点所在行开始的查询标签页。
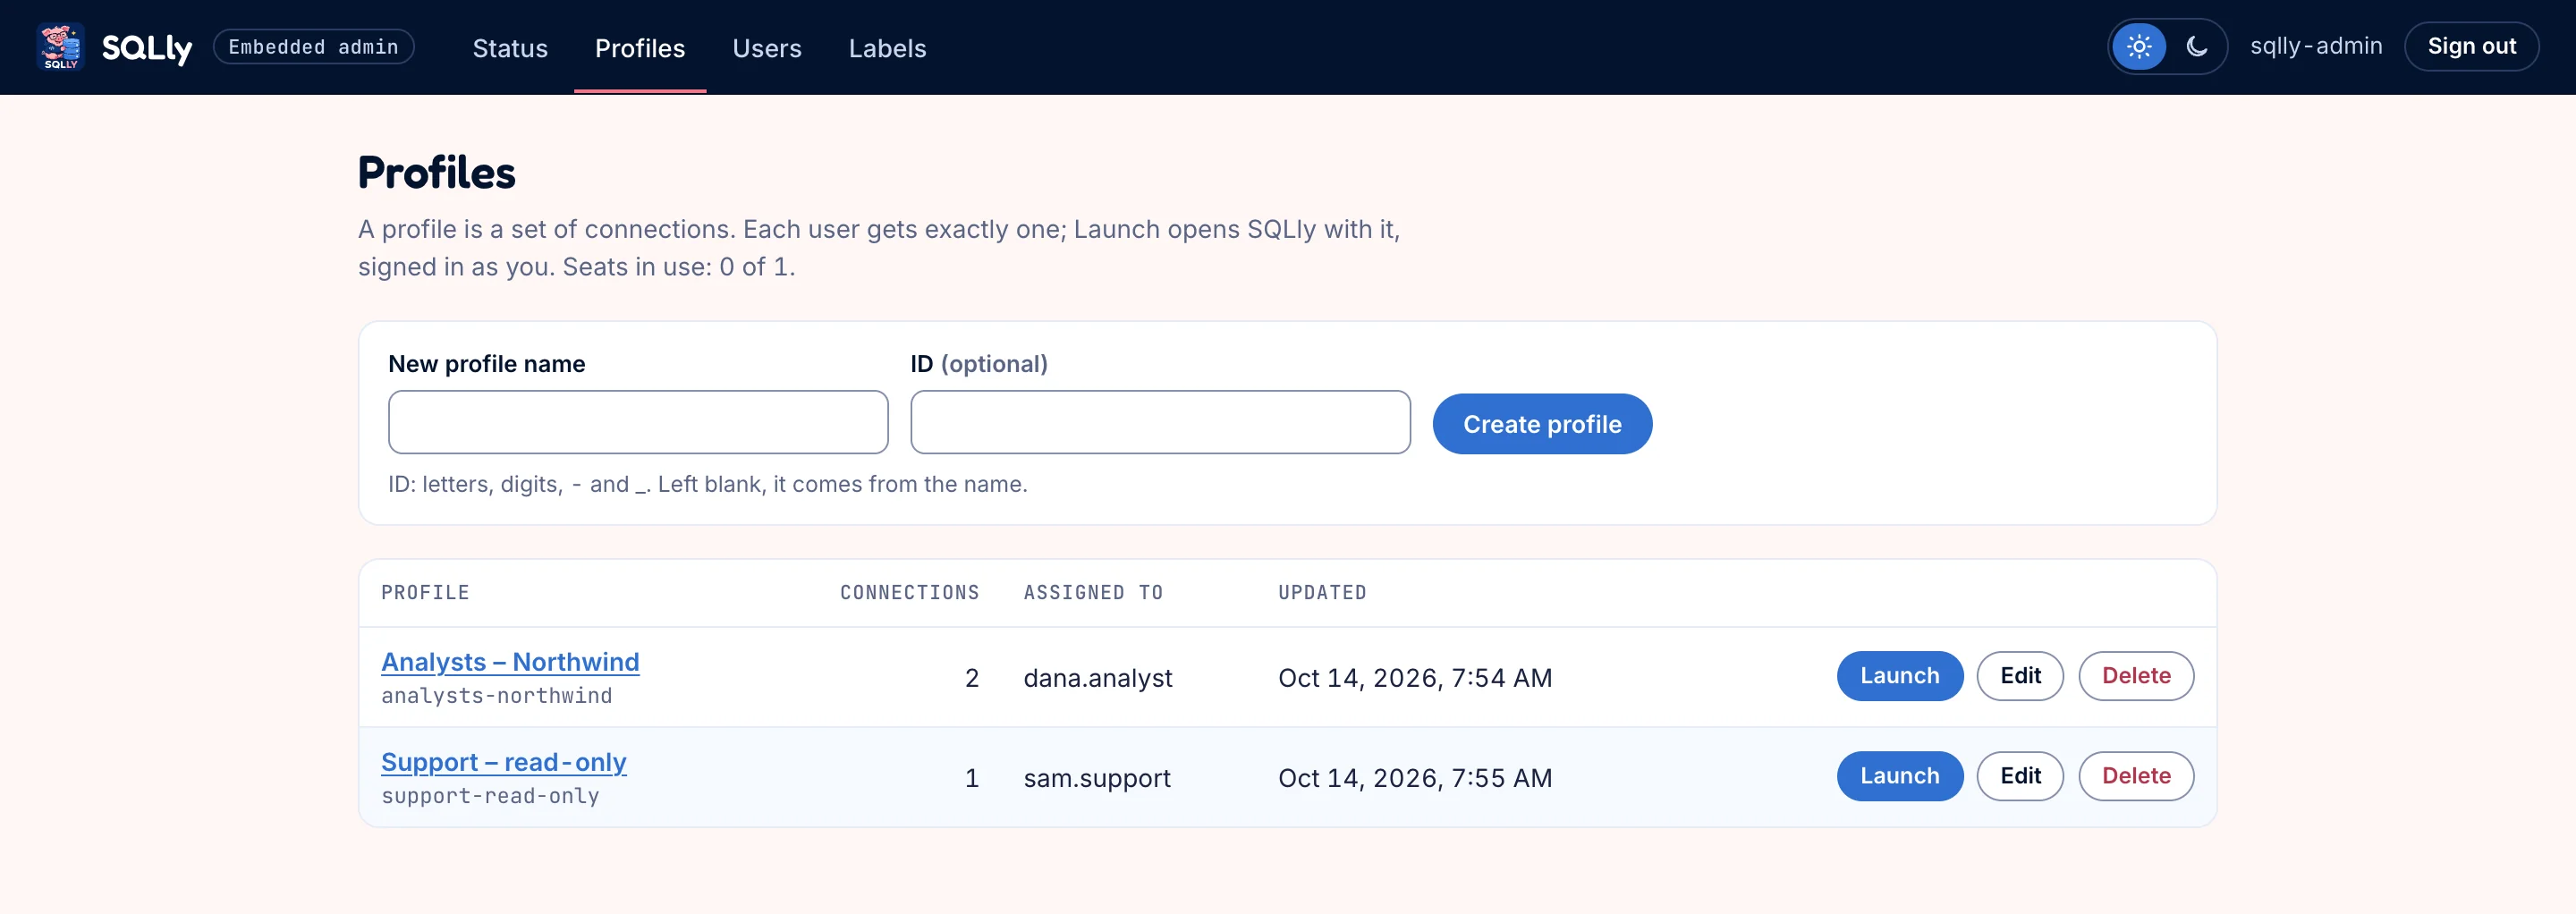
配置文件列表,含一个创建行和两个配置文件:Analysts – Northwind 和 Support – read-only,每个都有启动、编辑和删除
创建配置文件即向 PUT /manage/profiles/{id} 发送空的凭据文档;桥接程序会将其存储,并校验之后的每次更改。
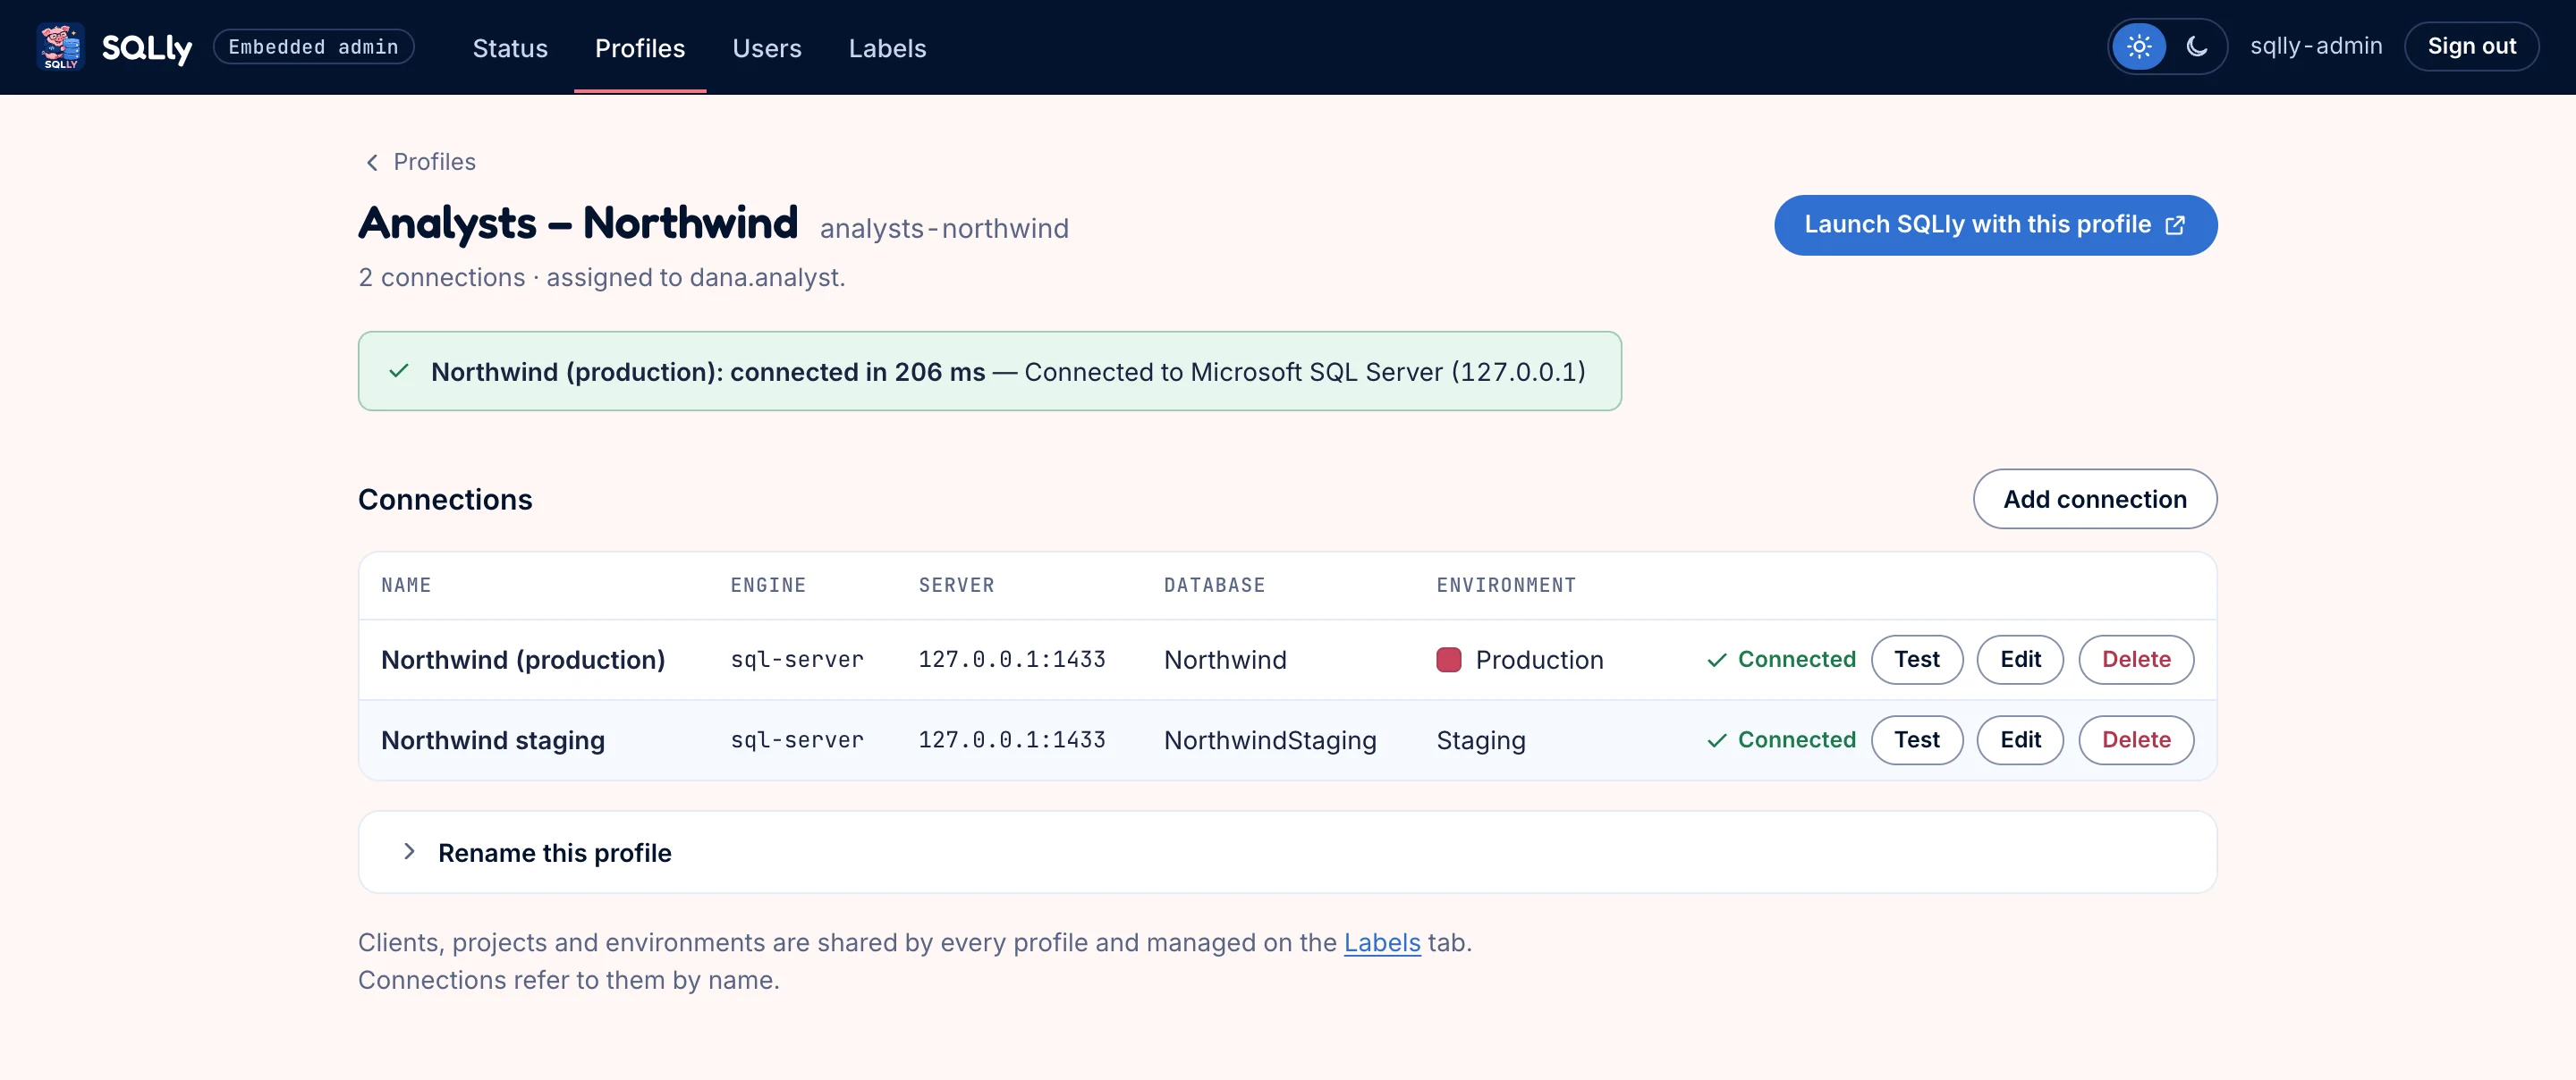
Analysts – Northwind 配置文件页面:连接测试结果为绿色通过,下方表格列出两个 SQL Server 连接,都标记为“已连接”,并带“测试”“编辑”“删除”按钮
配置文件的各个连接,每个都就地测试。测试会以只含该连接的文档运行 POST /manage/test-connection;使用此配置文件启动 SQLly 会为管理员生成一个令牌。

编辑连接

连接编辑器会提供凭据格式为所选引擎定义的所有字段。引擎列表和每个引擎的登录类型来自 GET /manage/engines. 测试 会检查表单上的内容,无论是否已保存,并就地显示引擎本身的答复:
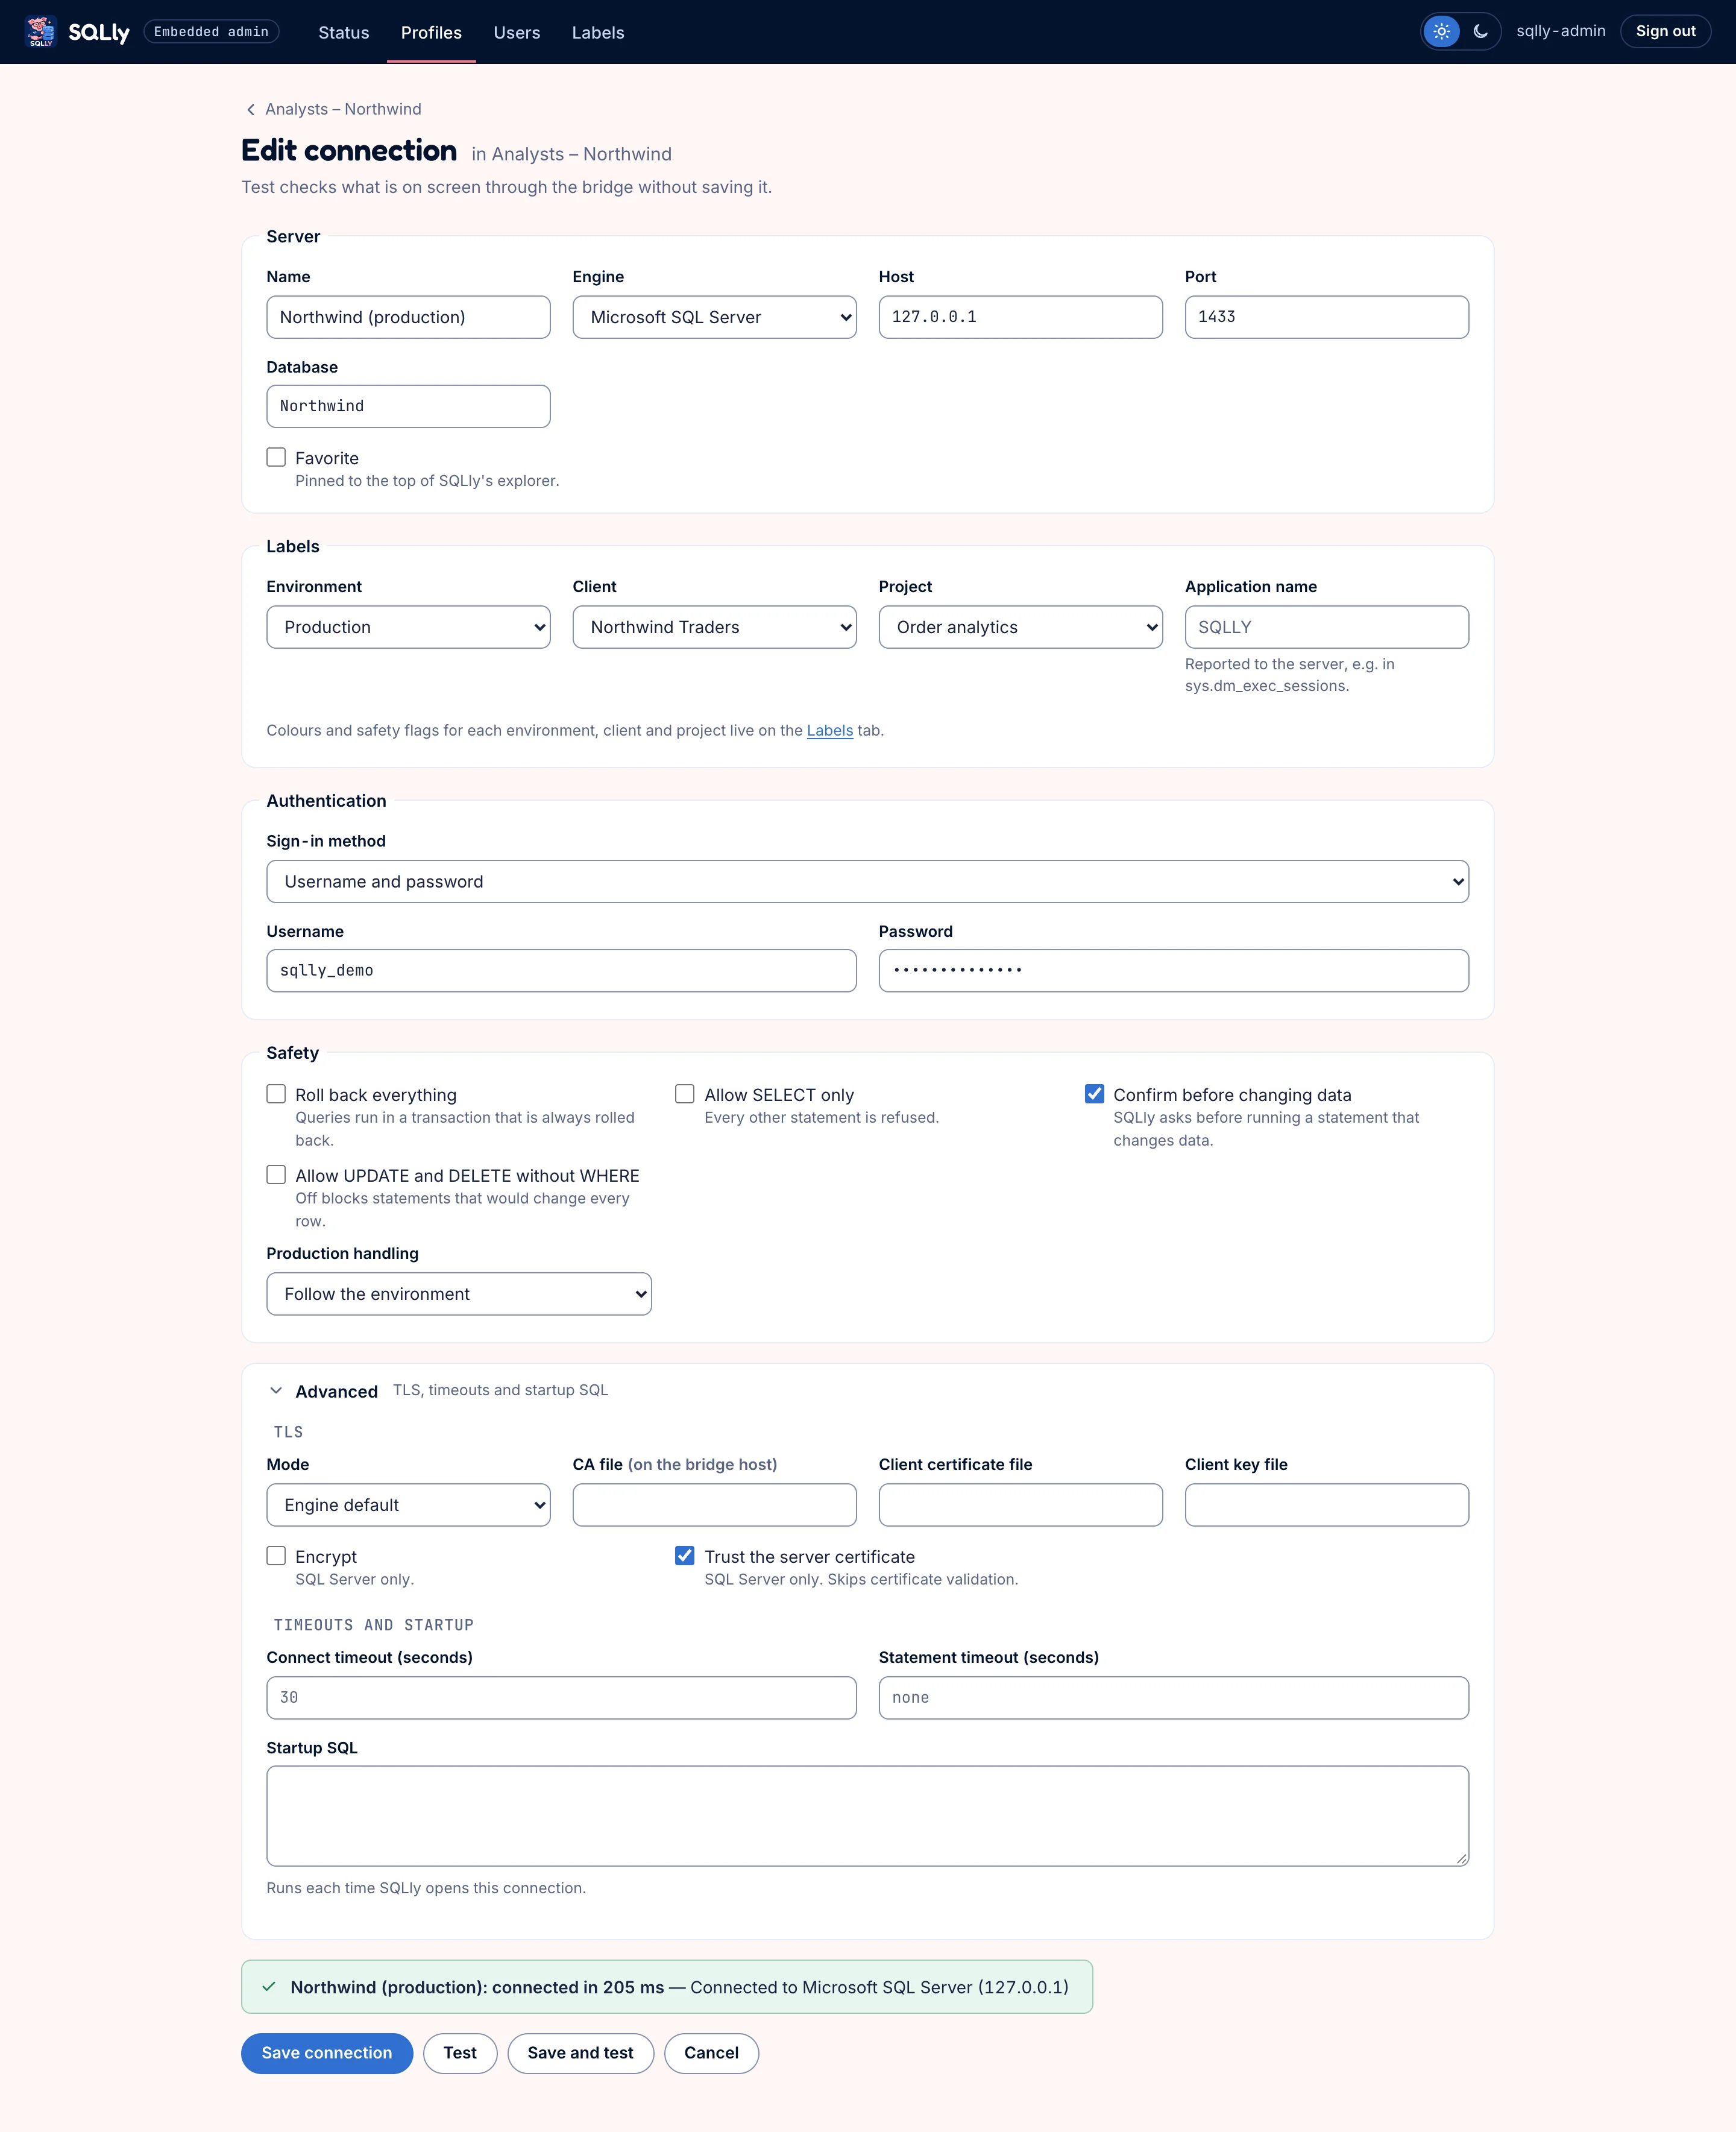
SQL Server 连接编辑器,含服务器、数据库、标签、掩码显示的密码、安全与 TLS 选项,以及显示在保存连接、测试、保存并测试和取消按钮上方的绿色测试结果
服务器、标签(环境、客户端、项目)、身份验证、安全规则和 TLS。密码保存在你的服务器上:由桥接器存储,浏览器永远不会收到它们。

标签

客户、项目和环境为 SQLly 中的连接着色并分组,同时带有安全规则。示例应用维护一份共享集合,并随每个配置文件一起发送,因此重命名一处,所有用到它的连接都会跟着更新。
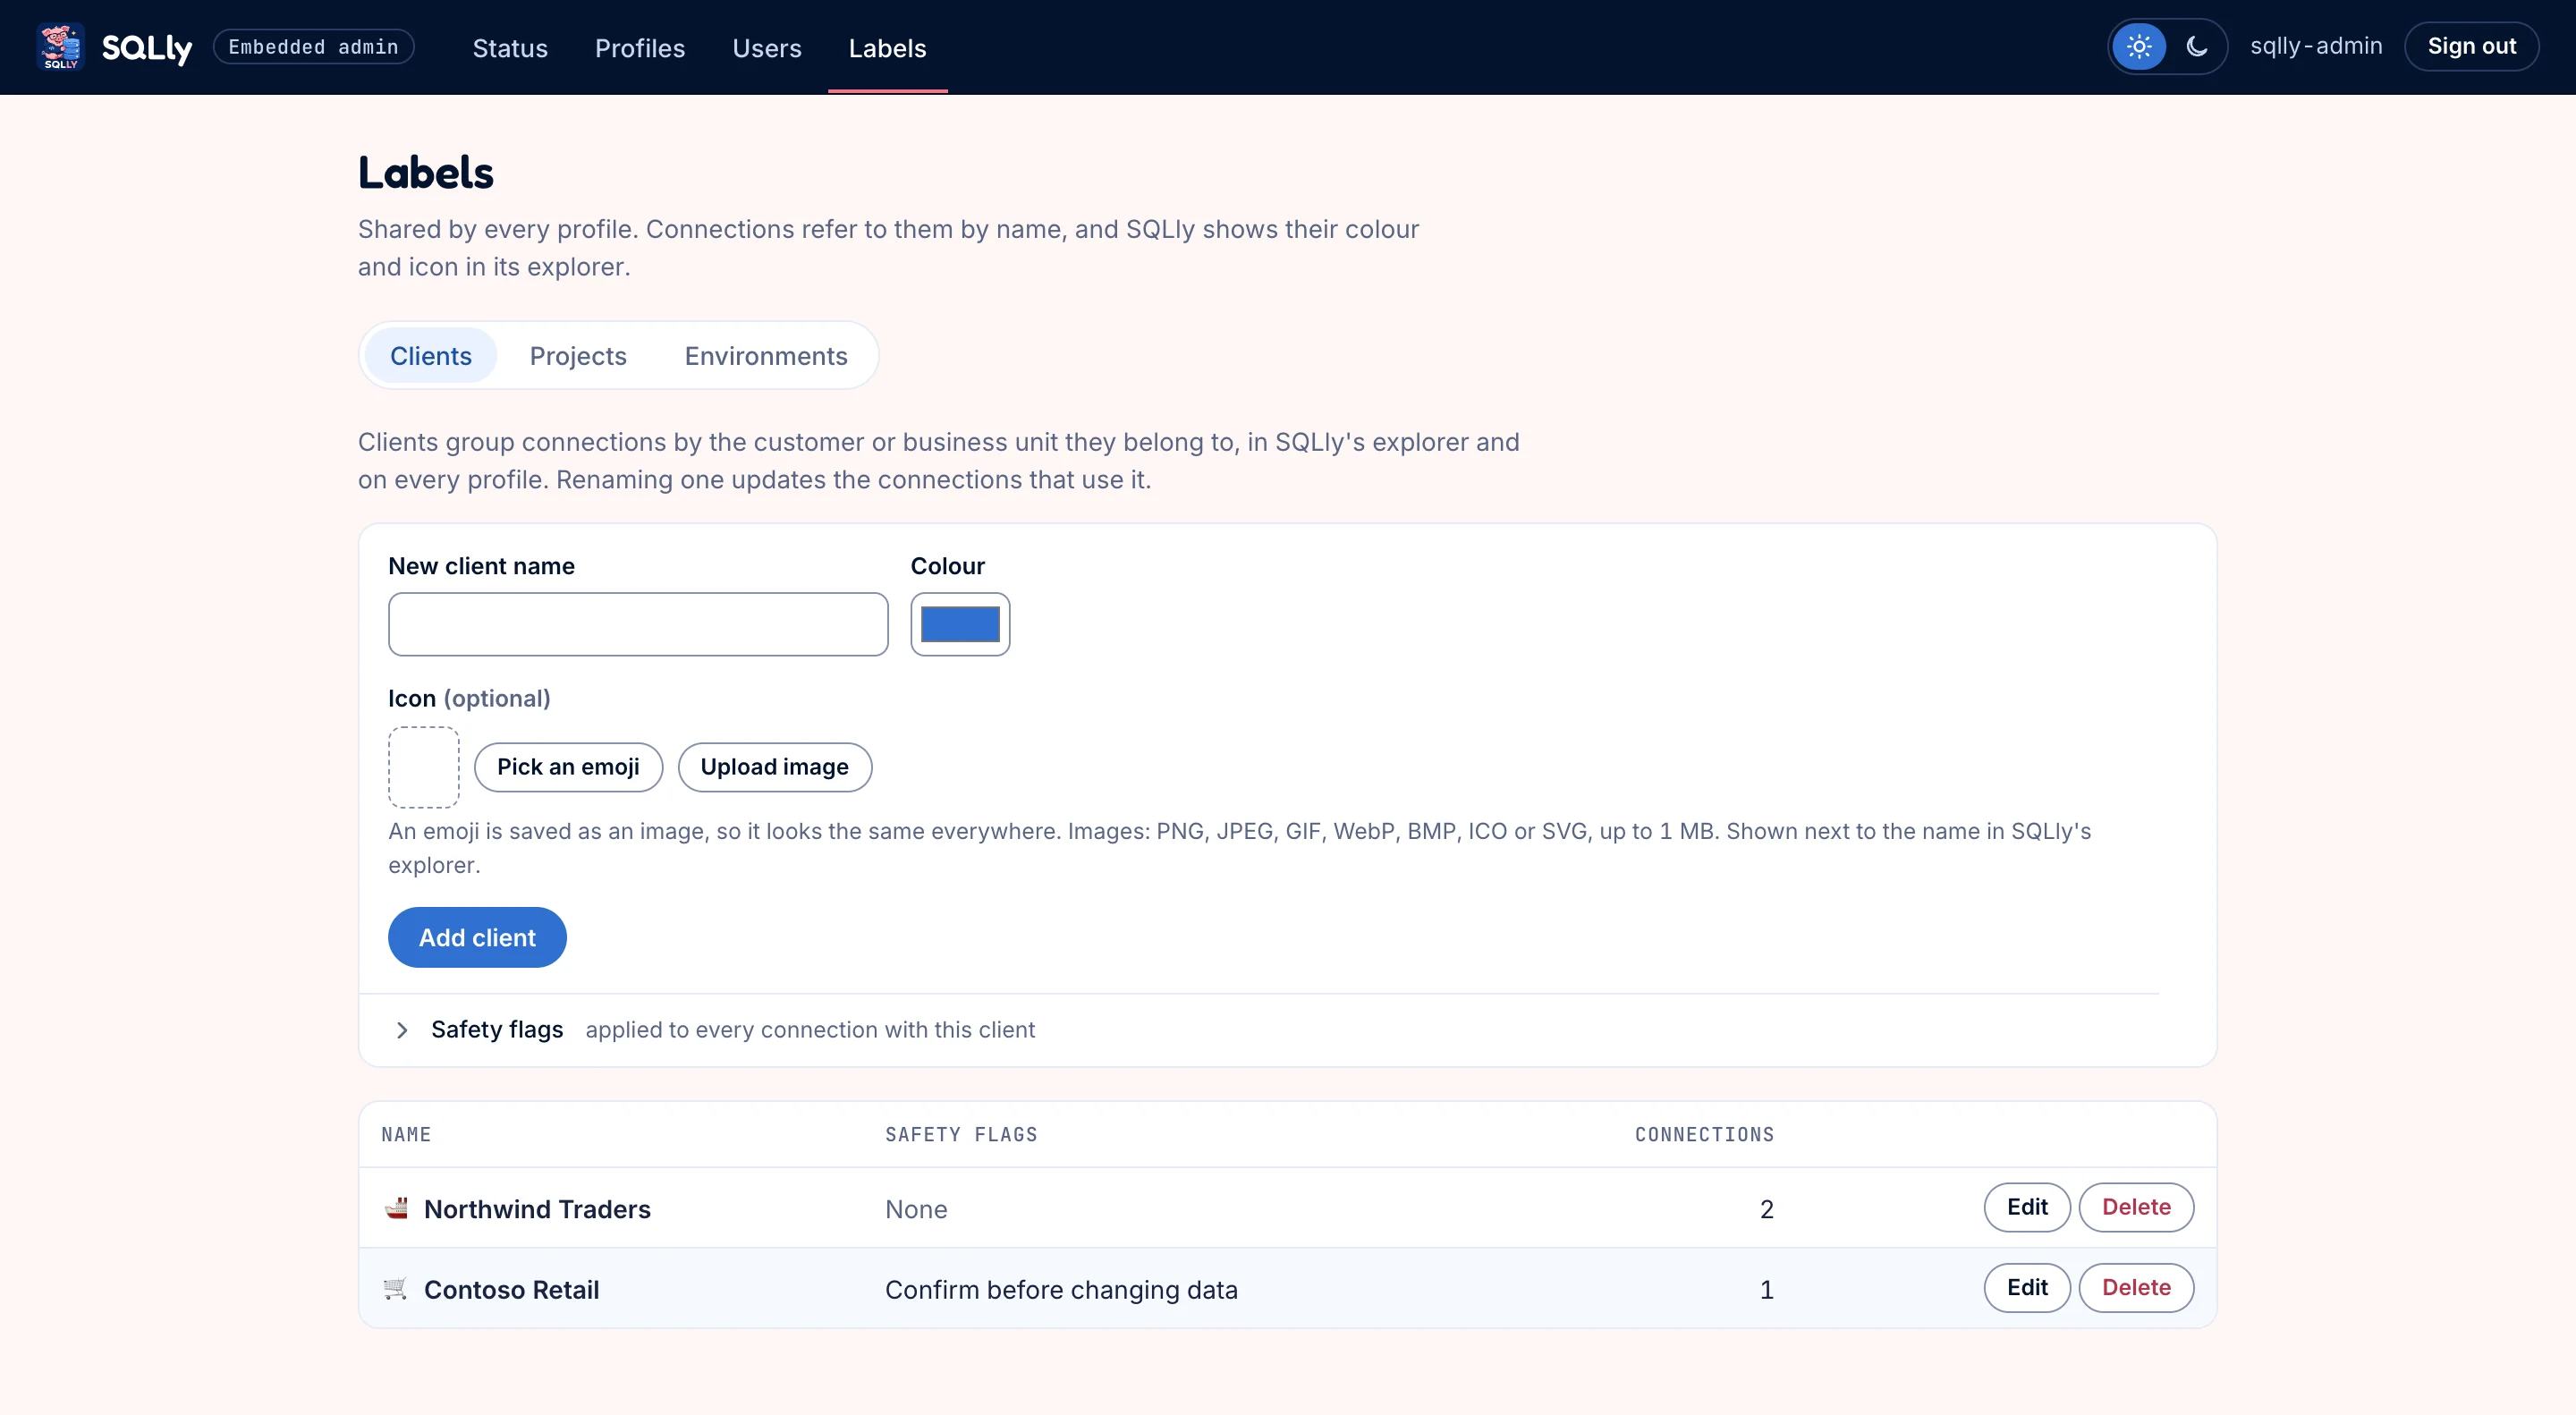
客户端标签页中的标签页面,带有用于添加客户端的表单,可设置颜色、表情符号或图片图标及安全标志,并列出两个客户端及其图标和连接数
客户和项目可以有自己的颜色和图标(表情符号会保存为图片,也可以上传一个),并支持可选的安全开关。
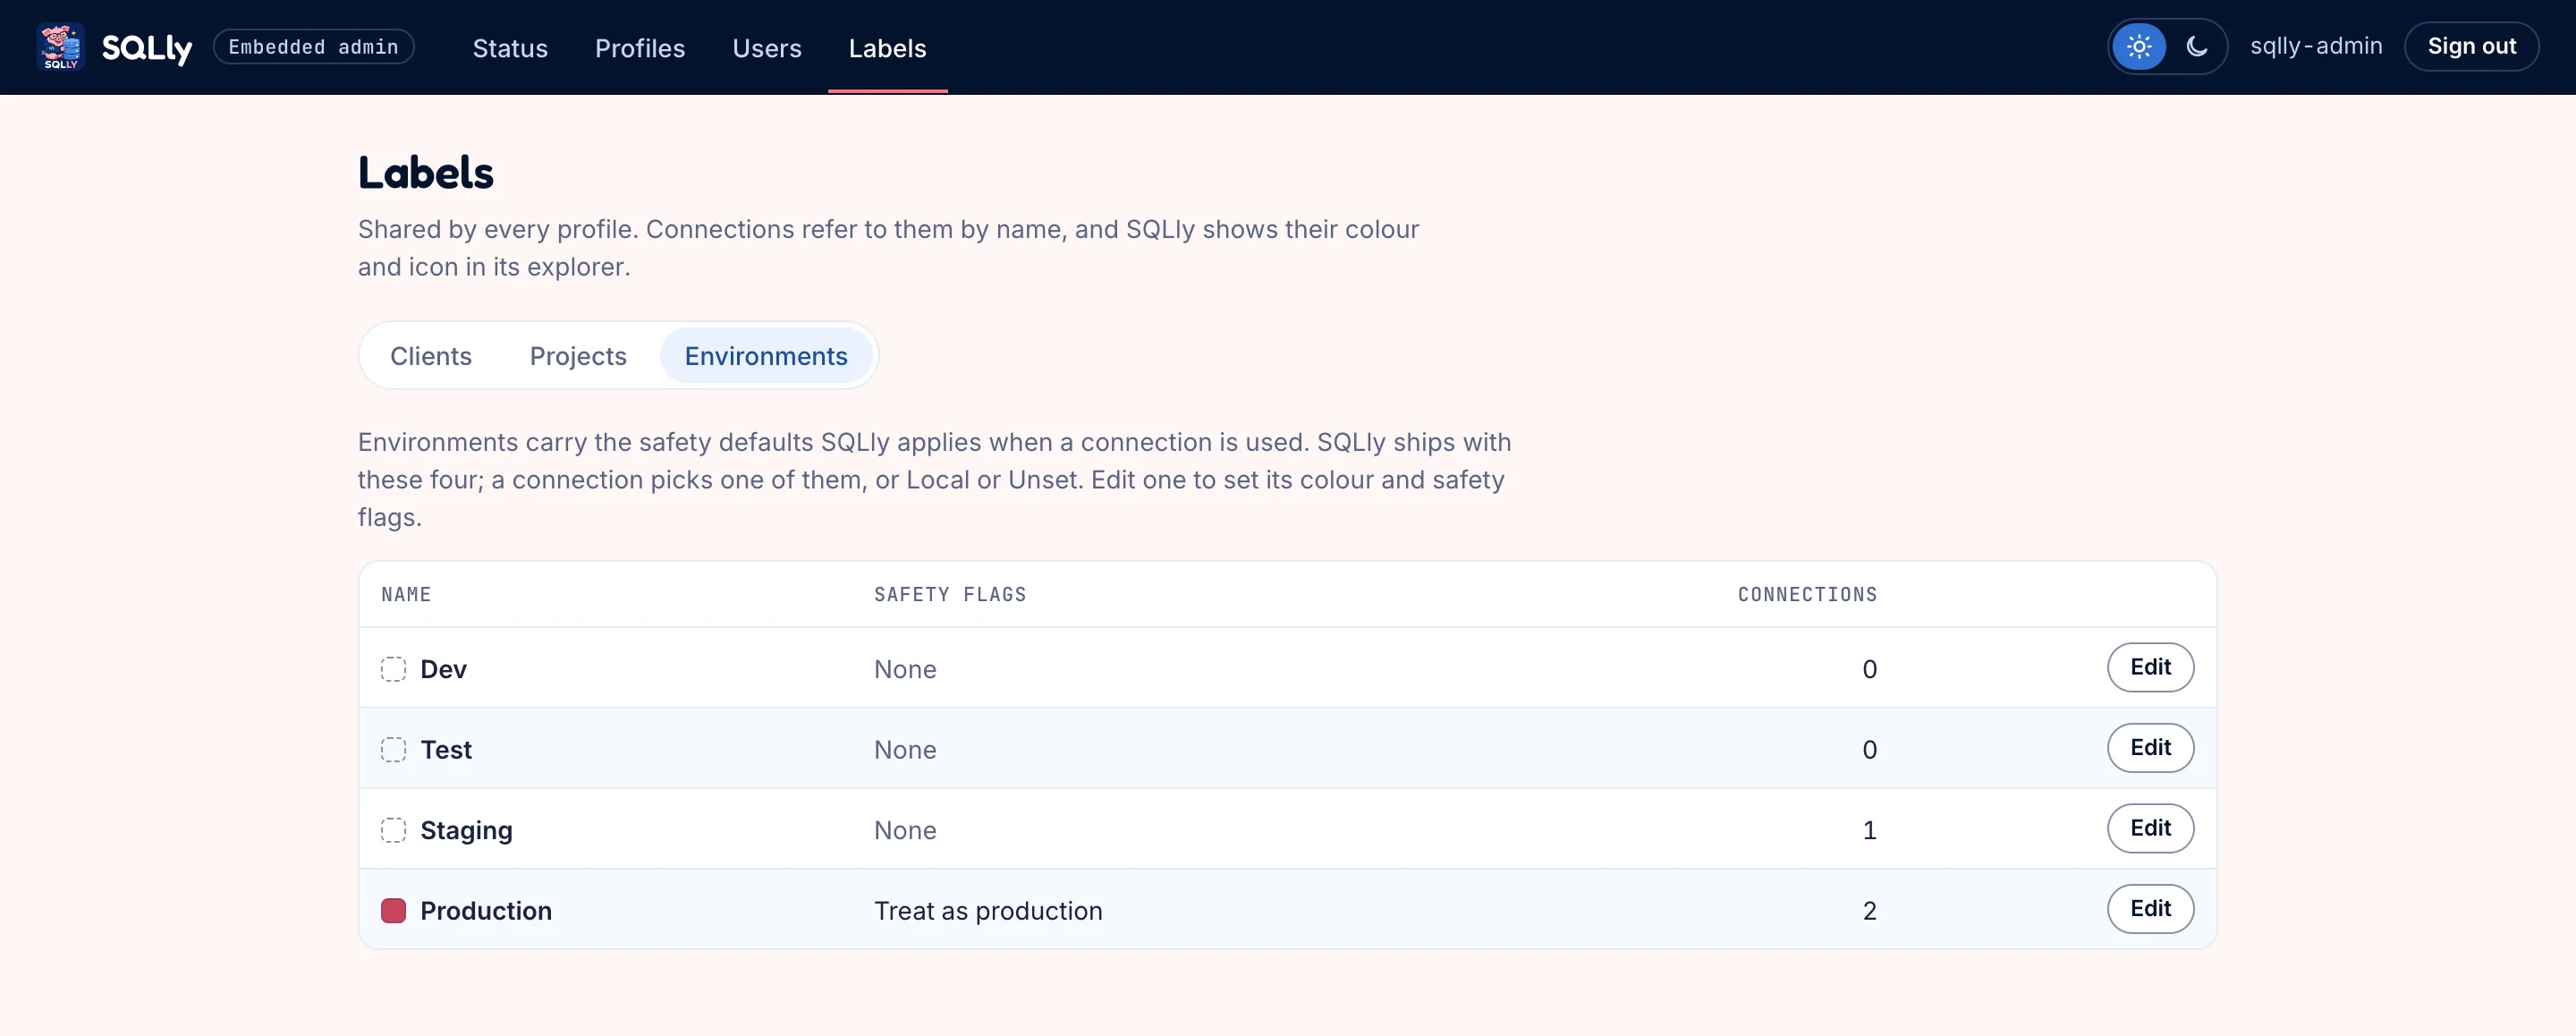
环境标签页中的标签页面,列出了开发、测试、预发布和生产环境,其中生产环境被标记为按生产环境对待
SQLly 的四个环境。生产环境会标记为生产,因此 SQLly 会显示只读栏,并在更改前先询问。
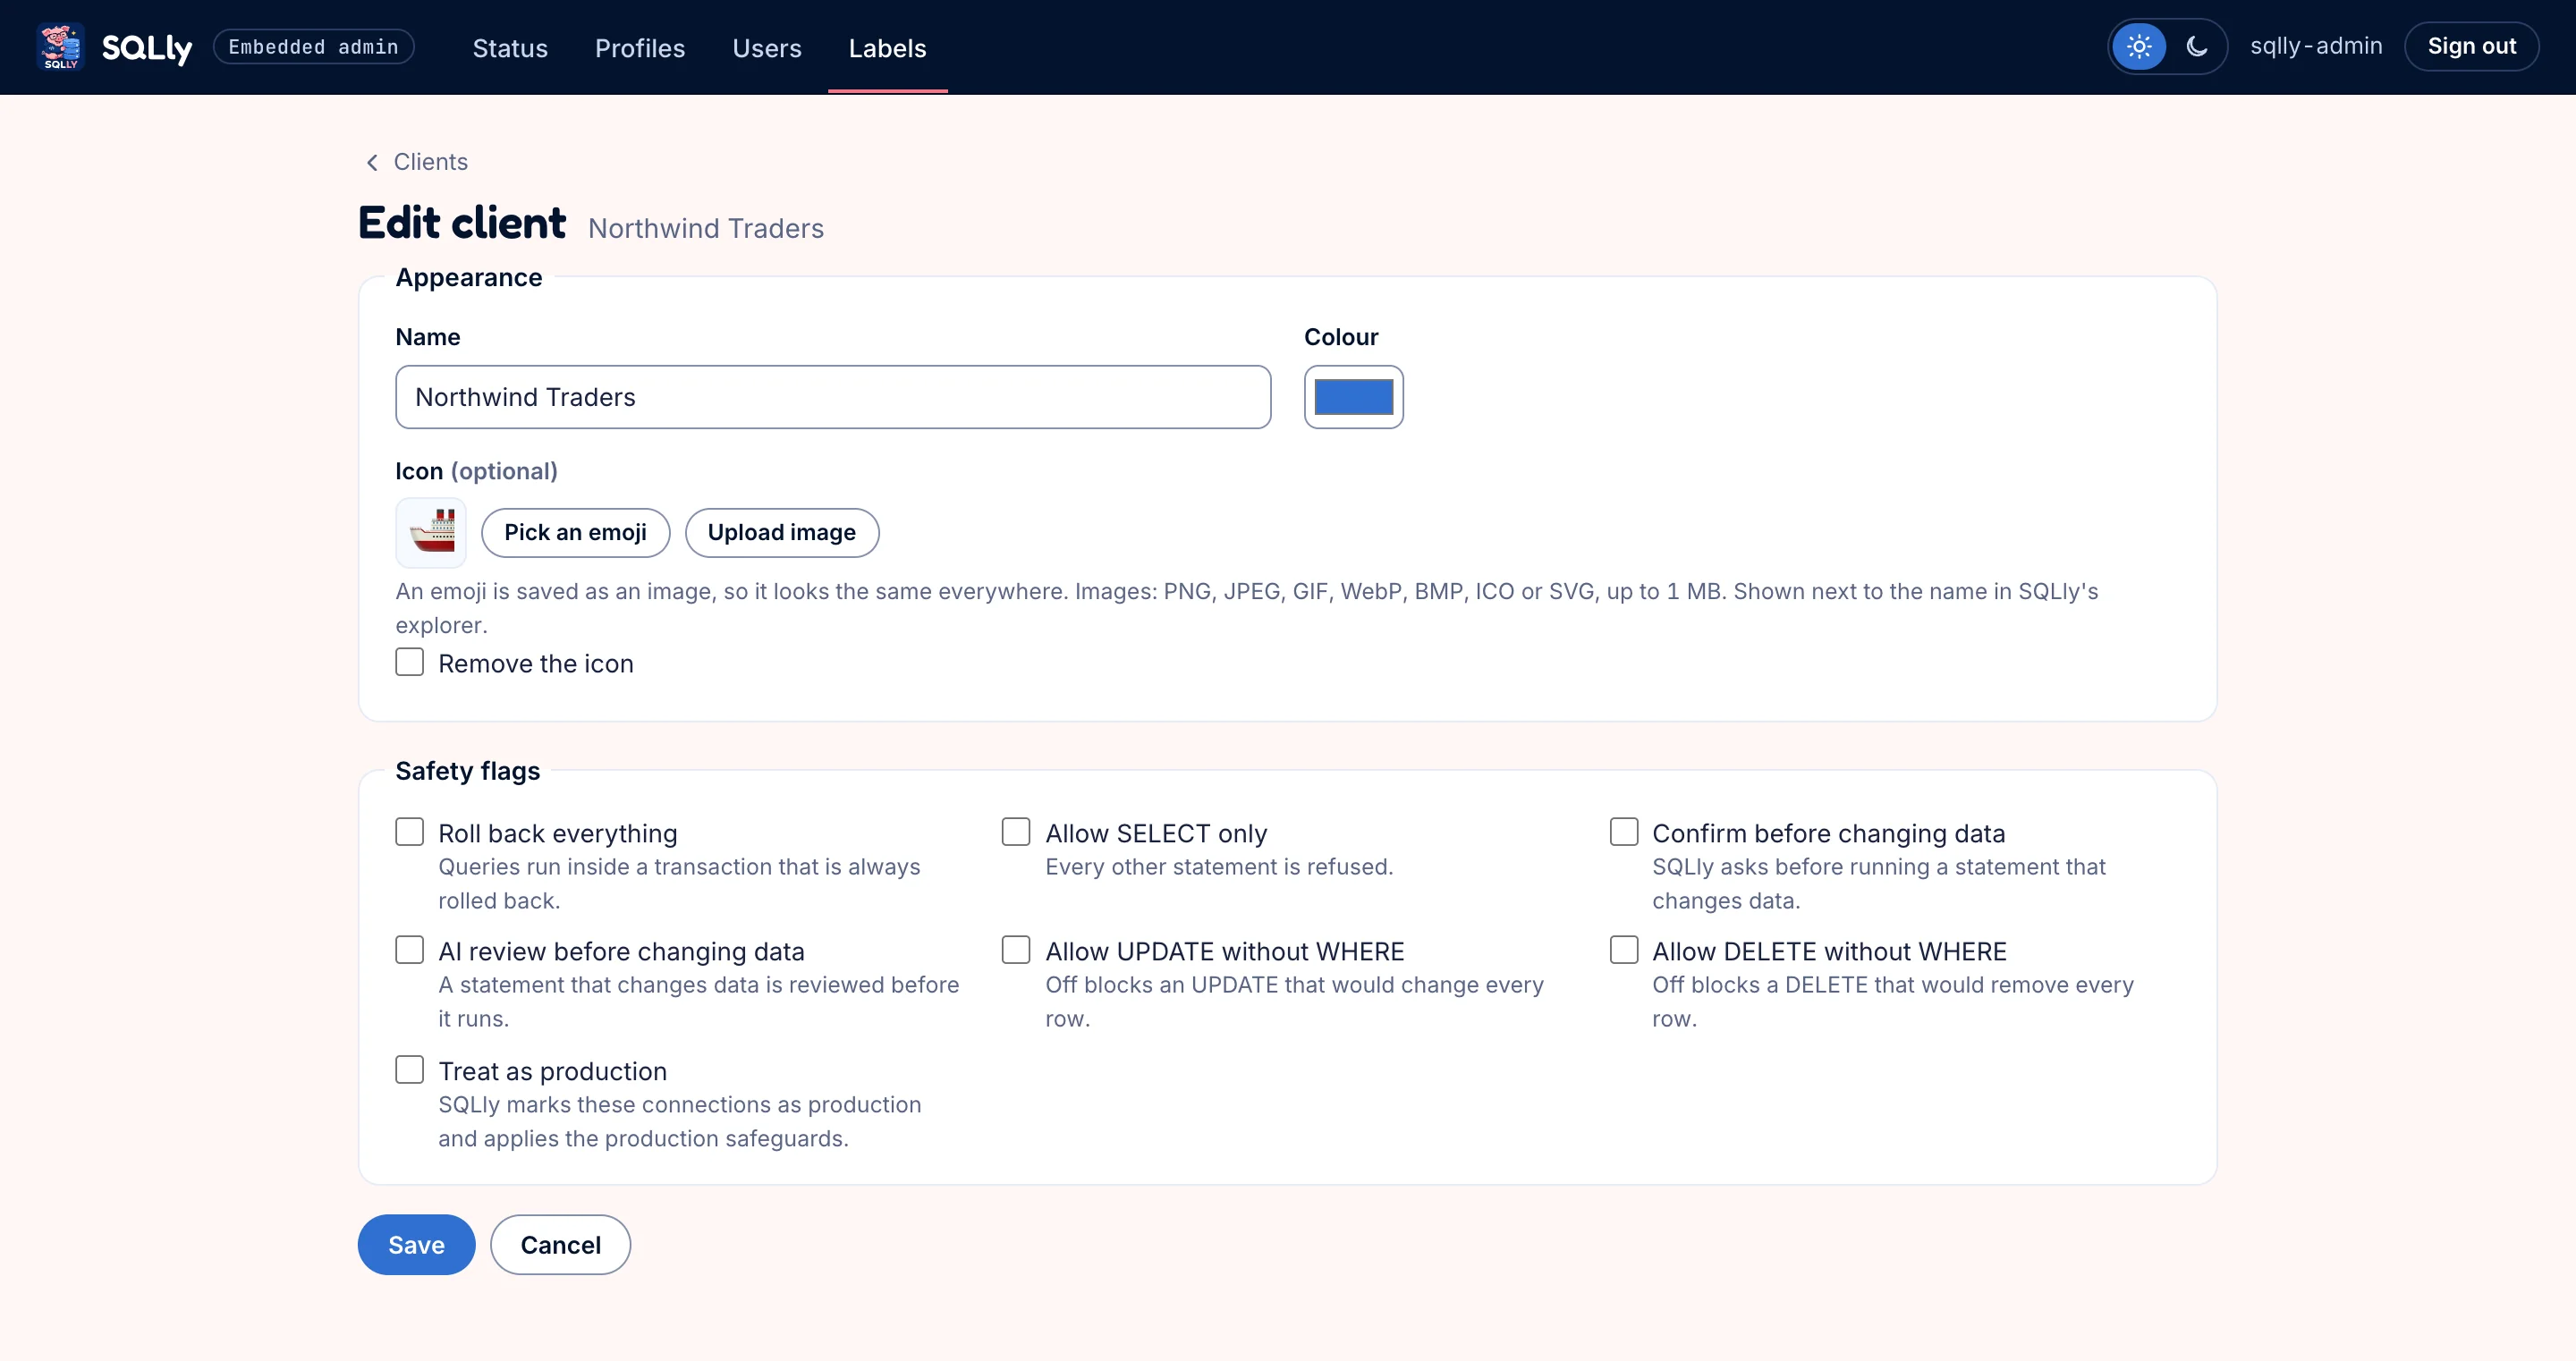
Northwind Traders 的客户编辑表单,包含名称、颜色、表情符号图标和完整的安全标志复选框列表
凭据格式支持的每一种安全标志——比如只允许 SELECT,或改数据前先确认——SQLly 都会为所有使用该标签打开配置文件的人强制执行。

用户和席位

示例应用的用户是它自己的账户,每个账户分配一个配置文件。在你的应用里,用户及其访问权限就用你现有的那套。该页面还会显示当前占用席位的都有谁(GET /manage/seats),带有 释放席位 (DELETE /manage/seats/{user}).
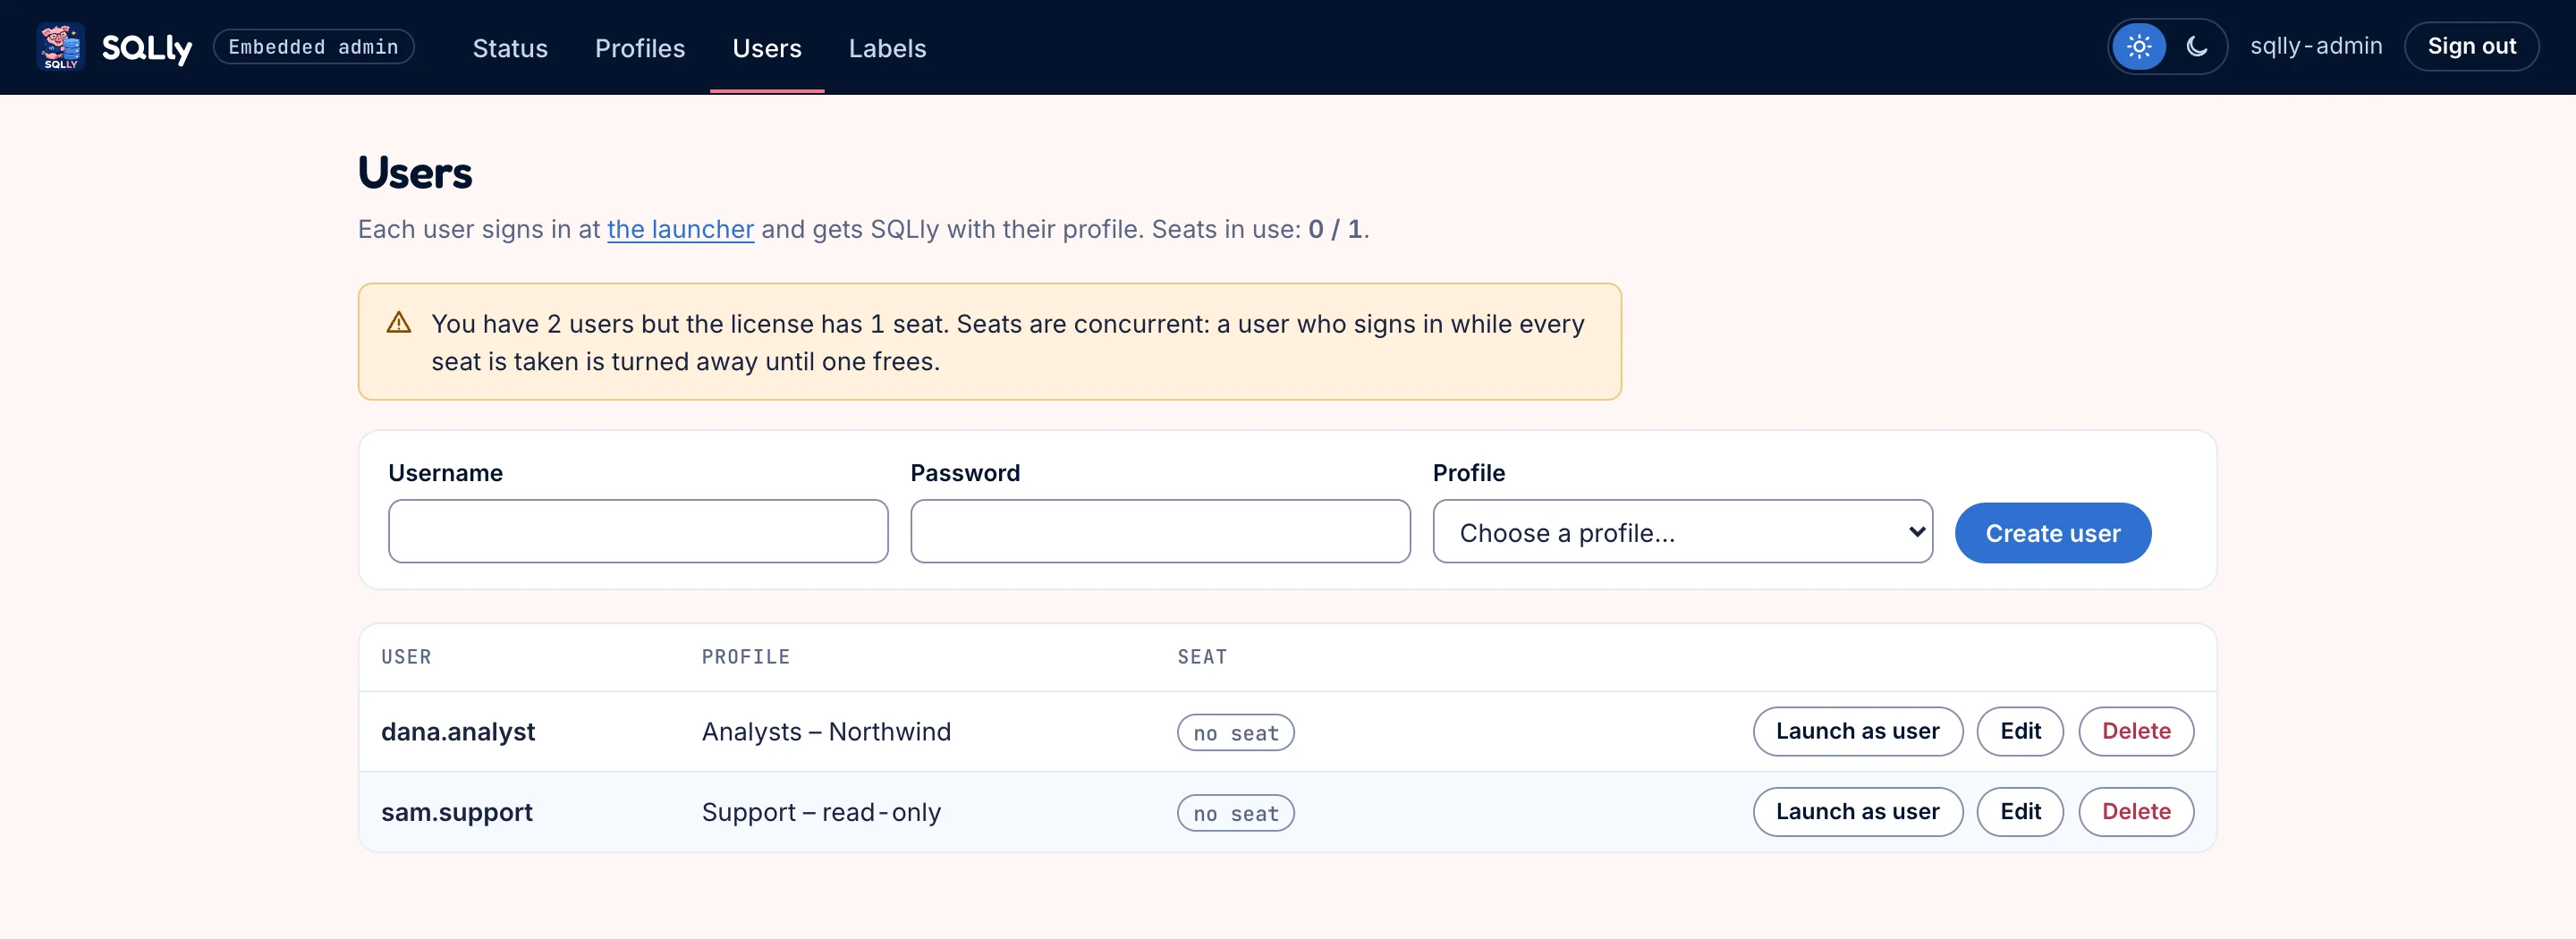
用户页面,显示已用席位 1/1、两名用户超出单席位试用的警告、一个创建行,以及两名用户,其中一人持有席位并带有一个释放席位按钮
dana.analyst 在 SQLly 打开时占用试用版唯一的席位;sam.support 会因 seat_limit 被拒绝,直到席位被释放。以用户身份启动时,SQLly 会完全按该用户所看到的方式打开。
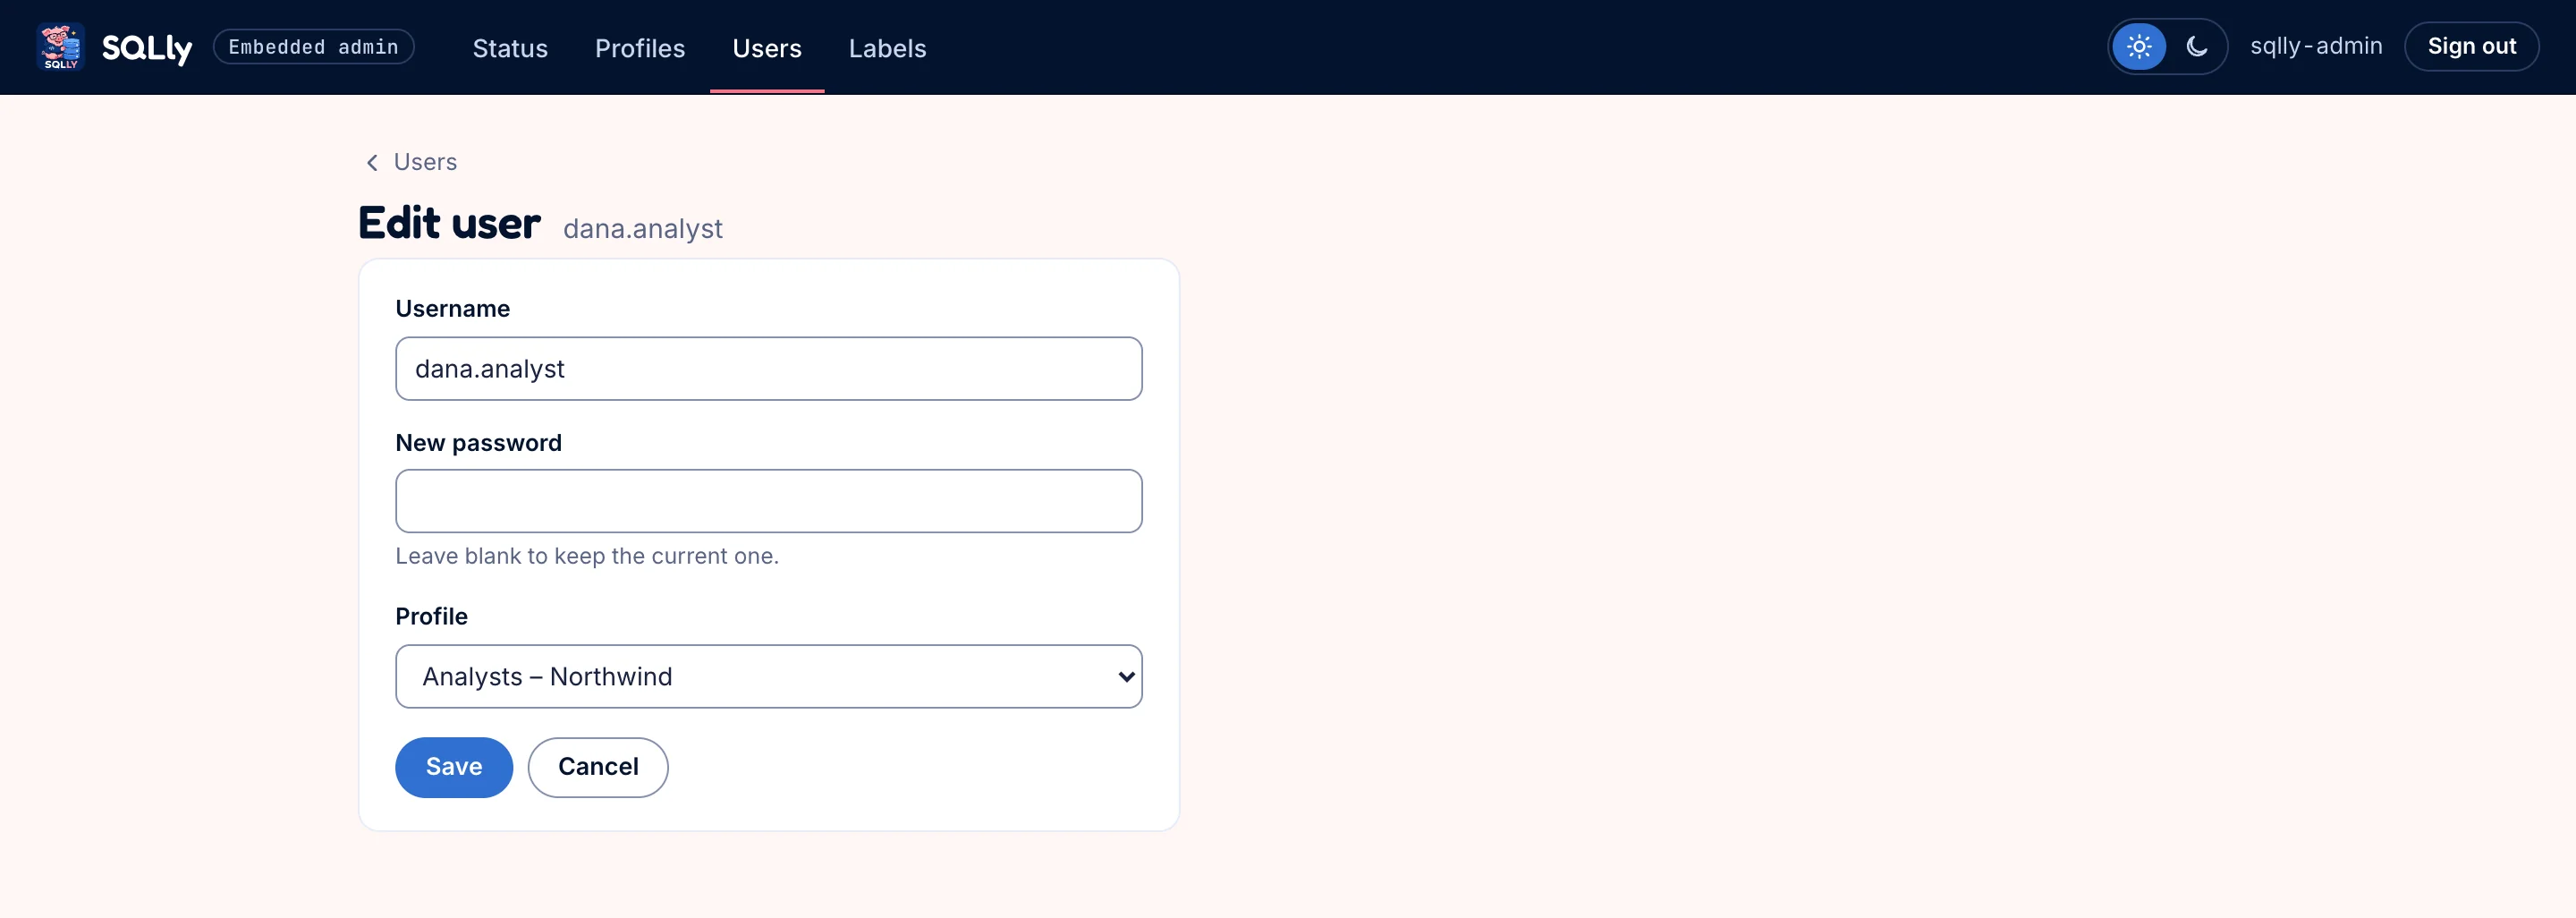
dana.analyst 的用户编辑表单,包含用户名、新密码和配置文件字段
一个用户包括用户名、密码(在 sample-app/data 中经过 scrypt 哈希)和配置文件。

你的用户看到的内容

用户在应用的根路径登录,而不是在 /admin 下:
终端用户 SQLly 登录卡片
示例应用的用户端。在你的产品中,这就是你现有的登录界面。
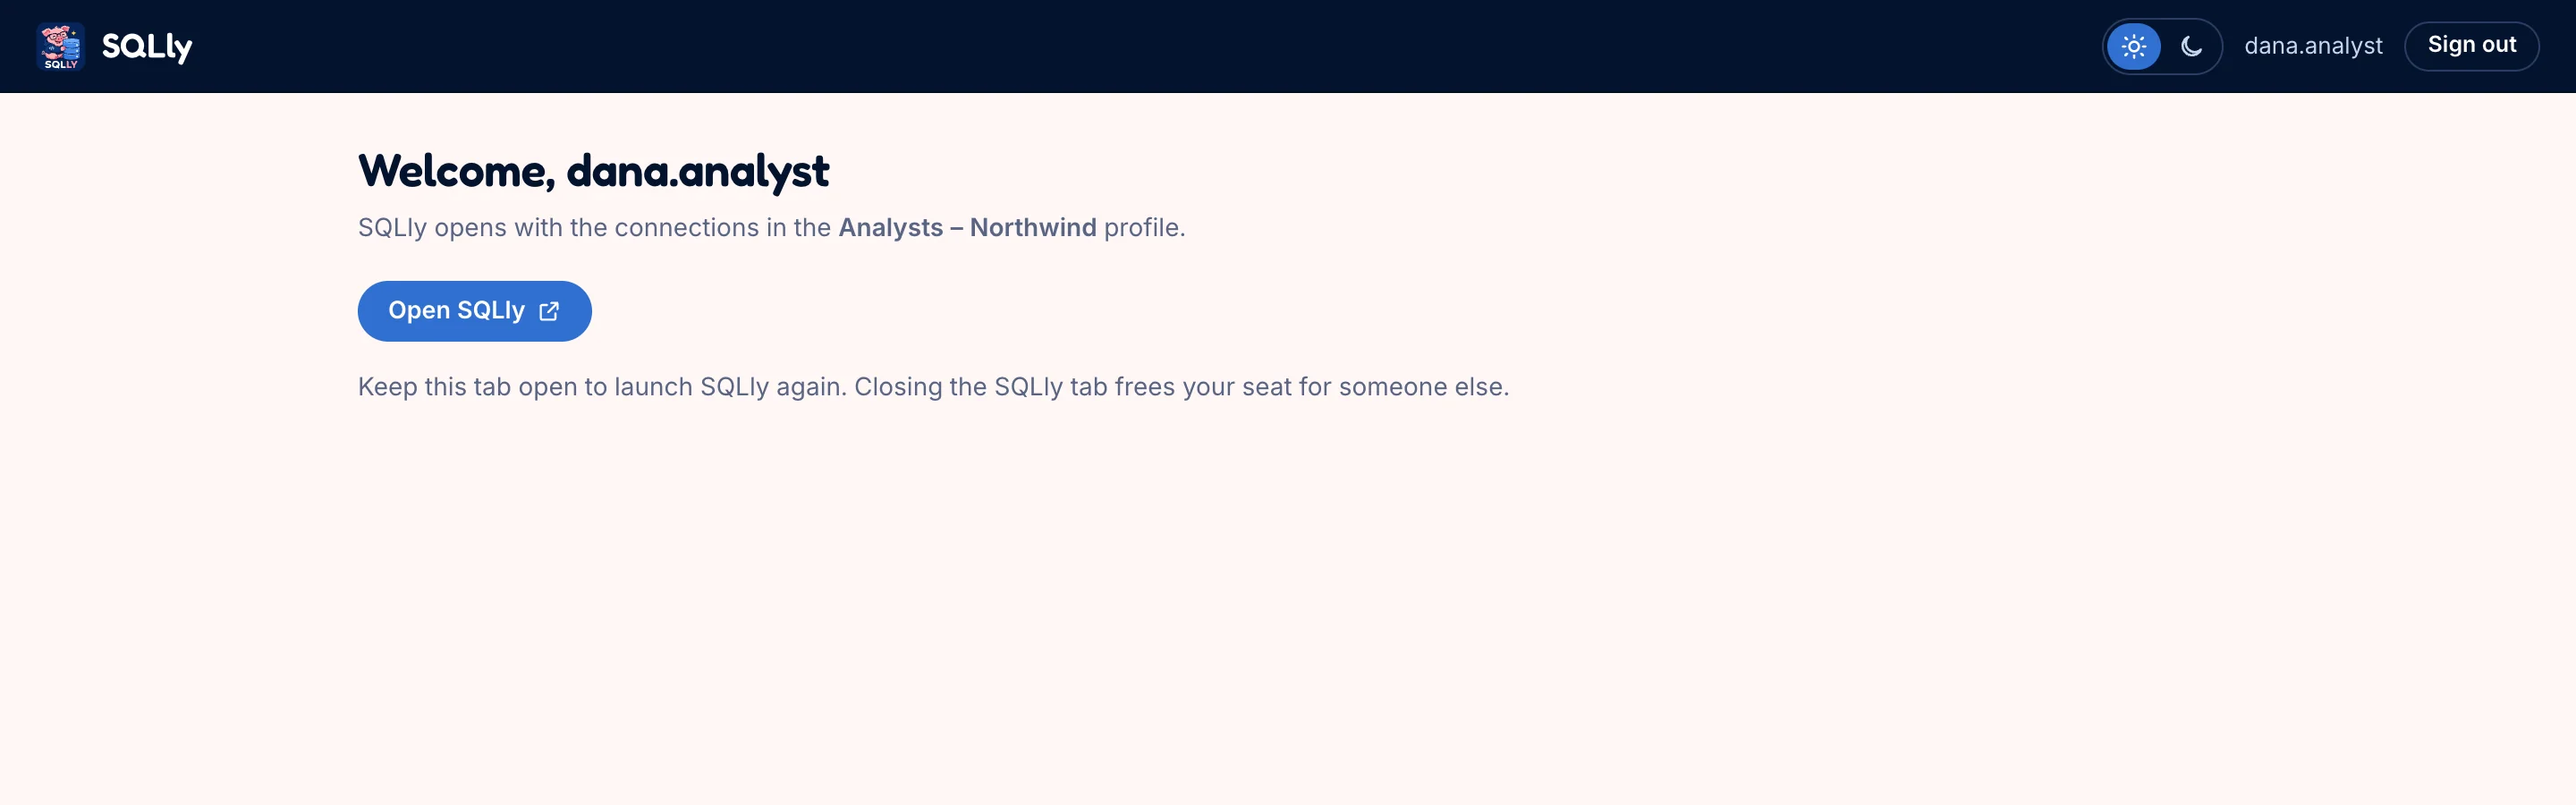
dana.analyst 的欢迎页面,显示 Analysts – Northwind 个人资料,并带有打开 SQLly 按钮
打开 SQLly 会前往 /app/,那里会生成启动令牌(POST /manage/tokens),并用它来提供 SQLly 服务。关闭 SQLly 标签页即释放席位。
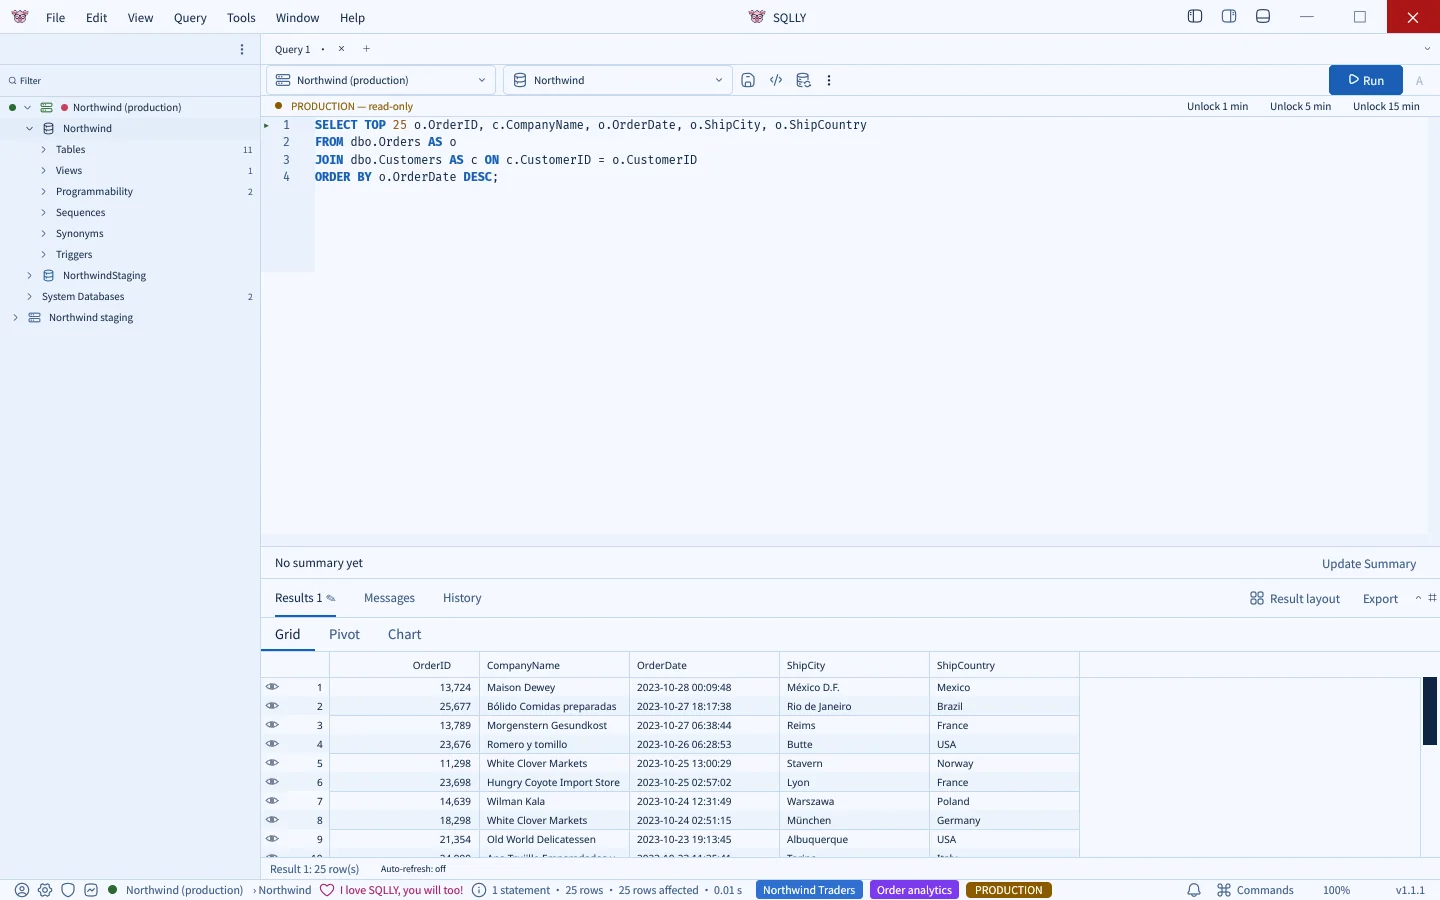
通过桥接在浏览器中运行的 SQLly:资源管理器显示 Northwind 的生产和预发布连接,编辑器中在一个 PRODUCTION 只读栏下对 Orders 和 Customers 执行 SELECT 查询,结果网格显示 25 行
浏览器中的 SQLly 正通过桥接与 SQL Server 通信。连接配置的标签显示在状态栏中,生产环境的安全规则随之生效:编辑器在解锁前保持只读。

SQLly 打开期间,状态会显示正在使用的席位:

桥接状态页面显示 1/1 席位正在使用,并且有 1 个活动会话
席位是并发的:当 dana.analyst 关闭标签页并且其令牌过期时,这个席位就会释放。

阅读代码

文件从中可以获取什么
lib/bridge.js一个完整的管理 API 客户端:每一个调用、错误处理、超时。复制或移植它。
lib/credentials.js将表单字段和共享标签转换为一个 sqlly-credentials 文档。
lib/sqllyapp.jssqlly.app 一侧的关联流程:创建关联记录,然后轮询获取密钥。
server.js路由。 GET /app/ 是入口路由; /admin/* 是管理端; /admin/link* 负责链接。
views/pages.jsHTML,包括 injectLaunch,它会先设置这两个全局变量,然后 boot.js.
test/node --test 针对模拟桥接运行应用程序的测试套件。是测试你自己集成的好范例。

准备好换掉它了吗? 构建自己的应用 会带你逐一过一遍你自己技术栈里的每一项工作。